
Proteger um servidor cPanel & WHM com o InfraFence: um caso real
Última atualização:
Um servidor cPanel & WHM hospeda muitos sites de uma vez, e com eles SSH, os logins do painel, e-mail, FTP e bancos de dados, tudo exposto à internet. A proteção costuma ser uma colcha de retalhos: CSF para o firewall, cPHulk para os logins, ModSecurity para a web, um scanner de malware, cada um com sua tela, e nada que mostre o servidor inteiro, muito menos todos eles.
O InfraFence adiciona um agente por servidor e um plugin dentro do WHM: o root vê a pontuação de segurança, os eventos críticos, os ataques e de onde vêm, os bloqueios e os malwares encontrados sem sair do WHM, e todos os servidores ficam em um único painel. Abaixo, o que ele fez em um dos nossos próprios servidores cPanel de produção nas primeiras 24 horas.
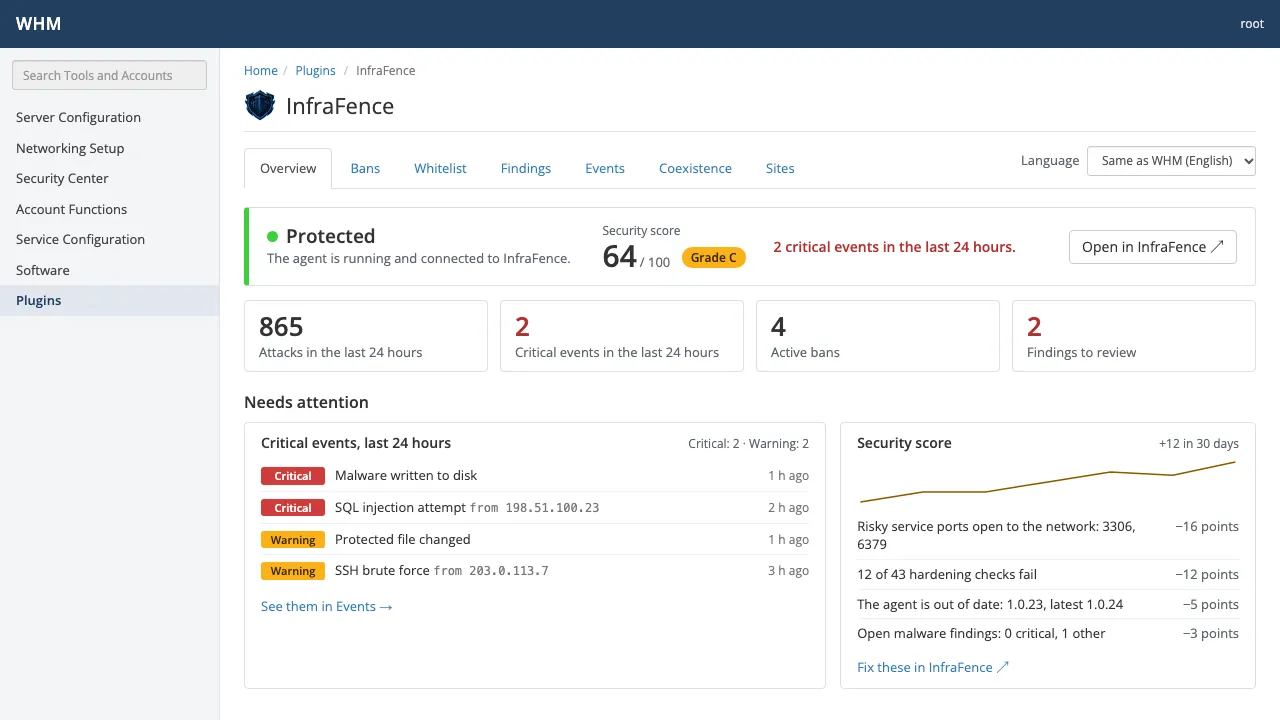
Um servidor real: as primeiras 24 horas
Um caso real, anonimizado: um dos nossos próprios servidores cPanel & WHM de produção, operado pela empresa por trás do InfraFence, em 24 e 25 de outubro de 2026. Os números são os deste servidor, no nosso caso; outro servidor vai mostrar outros.
- Sistema
- AlmaLinux 8.10, cPanel & WHM 138
- Contas e sites
- 5 contas cPanel, 19 sites
- Já no servidor
- cPHulk, fail2ban, ModSecurity e ImunifyAV
- Primeiras 24 horas
- Cerca de 285 ataques, cerca de 98% deles varreduras de portas
- Instalação, em minutos. O agente e depois o plugin do WHM. O agente encontrou cPHulk, fail2ban, ModSecurity e ImunifyAV e trabalhou ao lado deles: nada foi reiniciado e nenhum serviço foi tocado durante a instalação.
- Os primeiros 10 minutos. Os primeiros scanners de portas foram bloqueados.
- A primeira verificação. 26 das 50 verificações de hardening tinham algo a corrigir, e a pontuação de segurança era 74 de 100, nota C.
- Um evento crítico: Banco de dados acessível pela internet. A porta 3306 do MySQL respondia para toda a internet. Nós a fechamos pelo painel: a porta foi fechada em menos de 2 segundos, depois o agente verificou que o SSH e todos os 19 sites continuavam respondendo, e continuavam. O evento agora aparece como Resolvido.
- Uma alteração de arquivo. O monitoramento de integridade de arquivos avisou de uma alteração em
/root/.ssh/authorized_keys: um administrador tinha removido uma chave antiga. A análise classificou como risco baixo, chaves removidas e não adicionadas, e marcamos como esperado. - Depois de 24 horas. Cerca de 285 ataques vistos, cerca de 98% deles varreduras de portas, principalmente da França e do Canadá. Em um momento, 91 endereços estavam bloqueados ao mesmo tempo.
No WHM, o root vê o mesmo dia na Visão geral do plugin: a pontuação e a nota, os eventos críticos das últimas 24 horas, o que tira pontos e um mapa de onde vieram os ataques. Abrir no InfraFence leva à página do servidor no painel, onde a porta foi fechada.
O que o root vê no WHM
O plugin fica em WHM » Plugins » InfraFence. Estas capturas são geradas a partir do plugin com dados de exemplo, não foram tiradas do servidor acima.
Bloqueios
Cada endereço bloqueado, com motivo e origem. Desbloqueie só neste servidor ou adicione à whitelist.
cPanel & WHM · Bloqueios 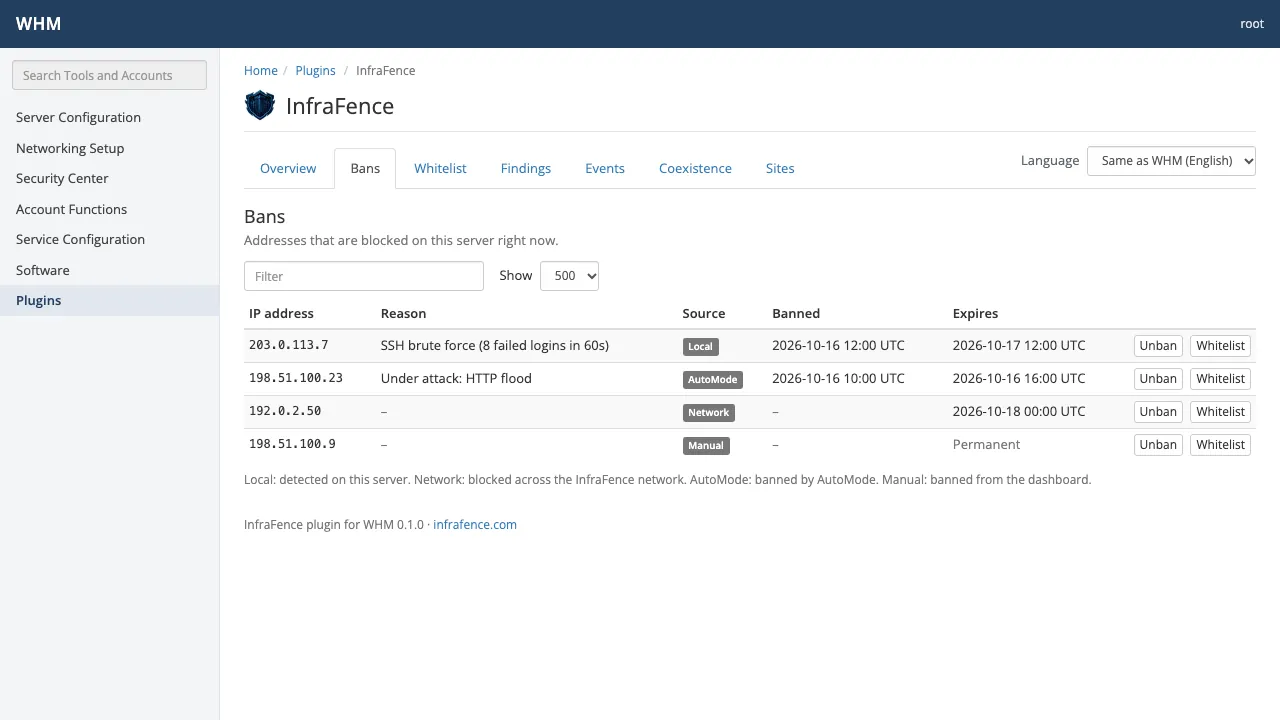
Eventos
Os eventos de segurança recentes: o que aconteceu, qual a gravidade e de onde veio.
cPanel & WHM · Eventos 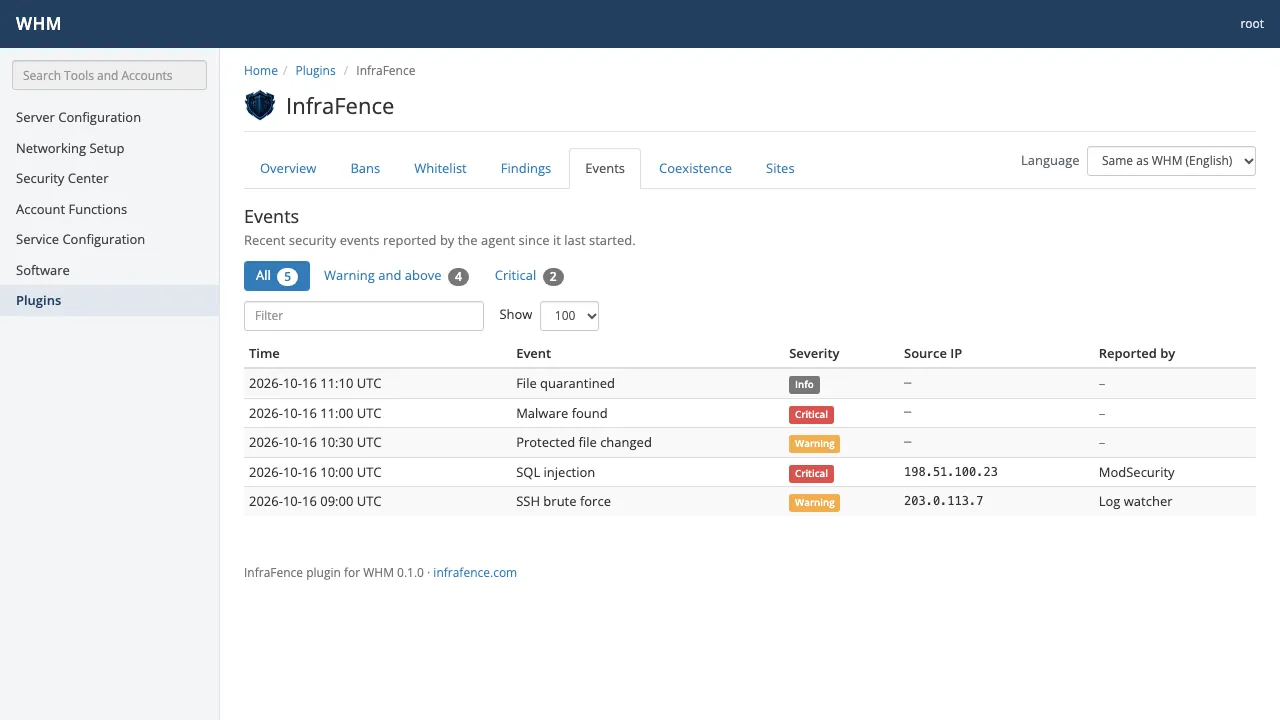
Ocorrências
Malware e alterações de integridade de arquivos encontrados no servidor, com gravidade e status.
cPanel & WHM · Ocorrências 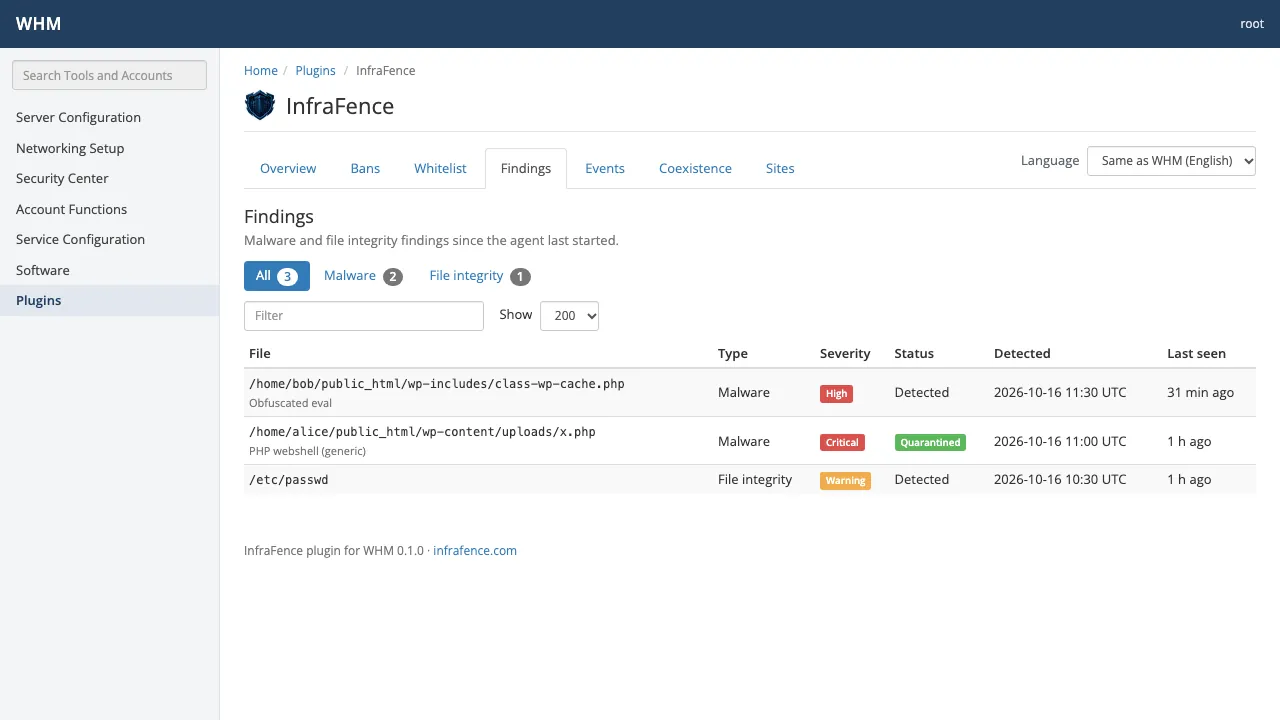
Sites e domínios
Os domínios e document roots de cada conta, se a verificação de malware agendada cobre cada um, e Verificar agora para um único site.
cPanel & WHM · Sites e domínios 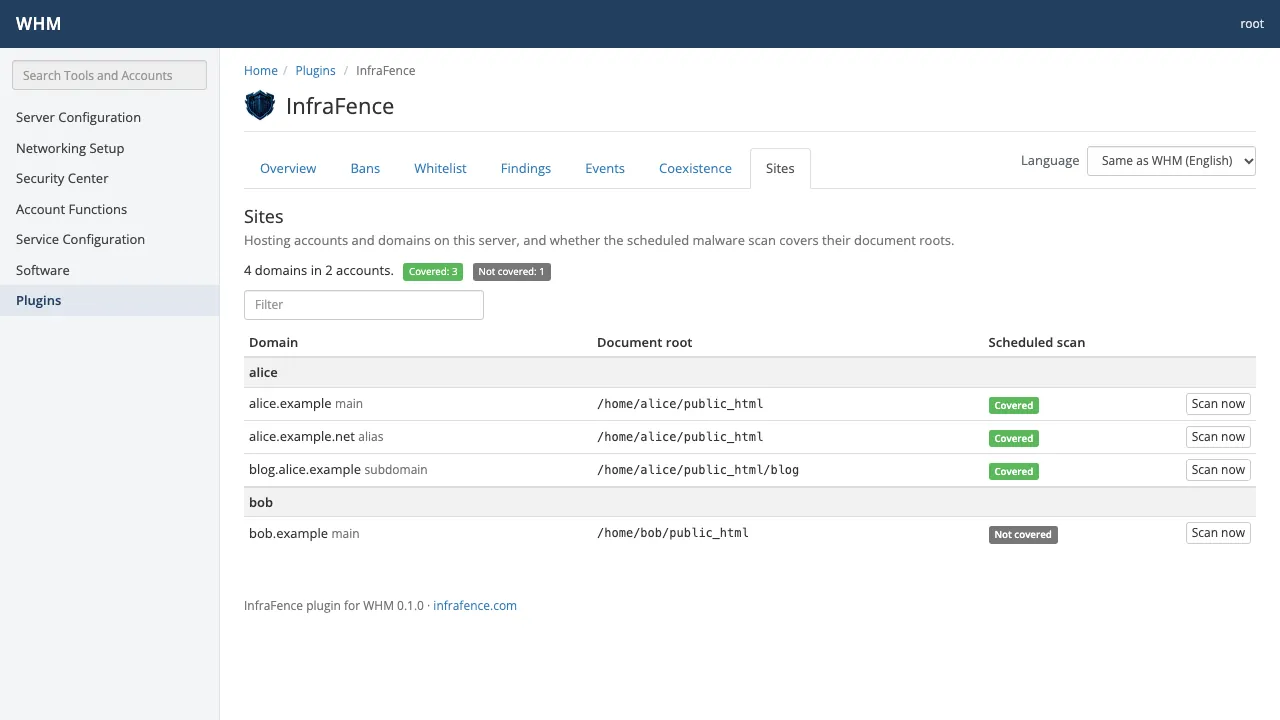
Coexistência
As outras ferramentas de segurança encontradas no servidor e o que o InfraFence faz ao lado de cada uma.
cPanel & WHM · Coexistência 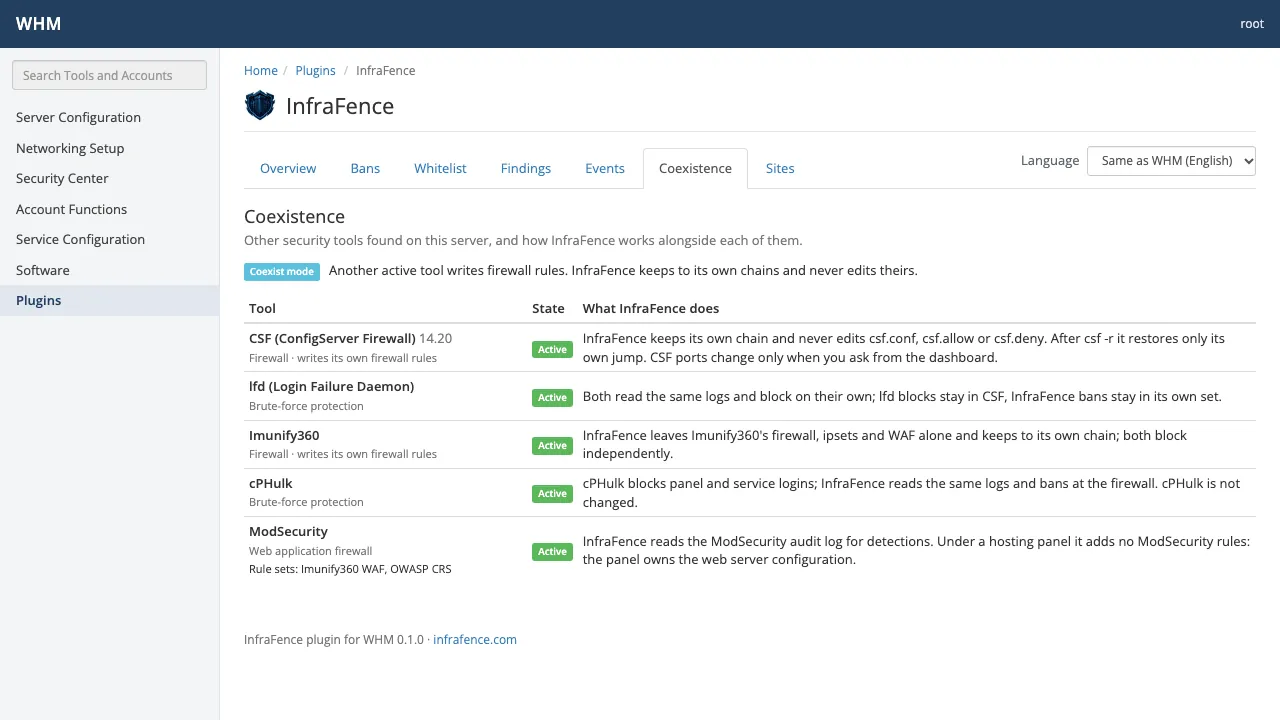
Cada tela e suas opções estão no guia do plugin do WHM; a página da integração com cPanel & WHM explica como o plugin conversa com o agente.
Ao lado de CSF, cPHulk e Imunify, sem mexer no cPanel
- A configuração do cPanel continua sendo do cPanel. O agente usa só as suas próprias chains do firewall. Nunca edita
csf.conf,csf.allowoucsf.deny, não adiciona regras ModSecurity no cPanel, deixa o cPHulk como está e não mexe no firewall, nos conjuntos de endereços nem no firewall web do Imunify360. - Só root. O plugin mostra todas as contas do servidor, então só o root o vê. Revendedores e usuários do cPanel, nunca.
- Nenhuma credencial no painel. O plugin não guarda chaves nem tokens do InfraFence: consulta o agente do mesmo servidor por um socket local que só o root pode abrir.
- Cada alteração confirmada e registrada. Desbloquear, permitir e escanear pedem confirmação, e cada uma chega ao painel do InfraFence como um evento com o nome do usuário do WHM.
- Alterações verificadas, ou desfeitas. Quando uma porta é fechada ou uma correção aplicada, o agente verifica depois o SSH e os seus sites, e desfaz a alteração sozinho se algo parou de responder.
Os detalhes de cada ferramenta estão em Coexistência.
InfraFence, CSF, Imunify360 e fail2ban
O InfraFence não é o único produto de segurança dentro do WHM: o Imunify360 tem uma integração completa com o WHM, o CSF tem sua página no WHM, e BitNinja e CrowdSec também têm plugins para o WHM. Ferramentas Linux genéricas como fail2ban, Wazuh ou OSSEC não vêm com um plugin para o WHM. O que o InfraFence traz é uma visão completa da segurança dentro do WHM e um único painel para todos os seus servidores, com preço fixo por servidor.
| InfraFence | CSF | Imunify360 | fail2ban | |
|---|---|---|---|---|
| Dentro do WHM | Plugin para root: pontuação, eventos críticos, mapa de ataques, bloqueios, malware, varredura por site, coexistência | A página de configuração do seu firewall | Integração completa, com telas também para os usuários do cPanel | Sem plugin para o WHM |
| O que cobre | Força bruta, firewall web, bots, malware, integridade de arquivos, tráfego de saída e DNS, hardening | Firewall, e logins com falha via lfd | Firewall, firewall web, scanner de malware com limpeza, proteção de PHP | Bloqueios a partir de padrões nos logs |
| Proteção de PHP em execução | Não oferece | Não | Proactive Defense | Não |
| Vários servidores | Um único painel ao vivo para todos os servidores | Por servidor; as configurações de cluster podem compartilhar bloqueios | Gerenciado no painel de cada servidor; um painel pode mostrar vários | Nada embutido |
| Correções | Correções de hardening e portas fechadas, verificadas e desfeitas se o SSH ou um site quebrar | À mão | Recursos de hardening da suíte | Não cobertas |
| Resposta automática | AutoMode: correções seguras sozinho, aprovação para tudo que é arriscado | Bloqueios do lfd | Bloqueio automático e limpeza de malware | Bloqueios |
| Preço por servidor | O mesmo com qualquer número de contas: €8,90, €18,90 ou €28,90 por mês | Gratuito (GPLv3); a ConfigServer parou de desenvolvê-lo em 31 de agosto de 2025, o cPanel mantém um fork | Pelo número de contas: US$ 12, 25, 35 ou 45 por mês | Gratuito (GPLv2) |
Dados de outubro de 2026, da documentação pública e das páginas de preços dos fabricantes. Os preços mudam: confira antes de decidir. Cada comparação completa: CSF, Imunify360, fail2ban.
Onde o Imunify360 é mais forte. O Proactive Defense acompanha os scripts PHP enquanto rodam, algo que o InfraFence não faz, e o Imunify360 é desenvolvido pela equipe do CloudLinux e se integra de perto ao cPanel e ao CloudLinux, com telas para os clientes da hospedagem e limpeza automática de malware. Se você vende hospedagem compartilhada, mantenha-o: o InfraFence roda ao lado.
Preço e como começar
O plugin do WHM está incluído nos planos pagos, sem custo extra: Basic €8,90, Pro €18,90 e AutoMode €28,90 por servidor por mês, 20% a menos no plano anual, o mesmo para 1 conta ou 300. O Starter, gratuito para um servidor, não inclui o plugin. Toda conta nova começa com 14 dias de AutoMode grátis, sem cartão. Veja os Preços.
- Crie sua conta e adicione o servidor: Servidores › Adicionar servidor dá um comando de uma linha para rodar como root. Ele verifica o servidor antes de mudar qualquer coisa.
- No painel, Plugins de painéis › cPanel & WHM dá o comando de instalação do plugin: o RPM para AlmaLinux 8, 9 e 10, CloudLinux e Rocky, o .deb para Ubuntu 24.04, ou o tarball. cPanel & WHM 11.110 ou mais recente.
- Abra WHM » Plugins » InfraFence.
Mais para equipes de hospedagem na página de hospedagem.
Perguntas sobre o InfraFence no cPanel & WHM
- Preciso remover CSF, cPHulk ou Imunify360?
- Não. O InfraFence os detecta e usa só as suas próprias chains do firewall: nunca edita os arquivos do CSF, deixa o cPHulk como está e não mexe no firewall nem no firewall web do Imunify360. Cada um bloqueia por conta própria.
- O plugin muda a configuração do cPanel?
- Não. O plugin não muda nada sozinho: cada ação passa pelo agente, que nunca edita a configuração gerenciada pelo cPanel e, no cPanel, não adiciona regras ModSecurity.
- Quem pode abrir o plugin?
- Só o root no WHM. Ele mostra todas as contas do servidor, então revendedores e usuários do cPanel nunca o veem.
- Quanto custa em um servidor com muitas contas?
- O mesmo que em um servidor com uma só: €8,90, €18,90 ou €28,90 por servidor por mês no Basic, Pro ou AutoMode, seja qual for o número de contas ou sites. O Starter não inclui o plugin.
- Fechar uma porta pelo painel é seguro?
- Só portas de banco de dados e de administração, como a 3306 do MySQL, podem ser fechadas; SSH, 80, 443 e qualquer porta de um servidor web, nunca. Depois da alteração o agente verifica o SSH e os seus sites, e a desfaz sozinho se algo parou de responder.
- Posso testar sem cartão?
- Sim. Toda conta nova começa com 14 dias de AutoMode grátis, sem cartão, e o AutoMode inclui o plugin do WHM. Depois você escolhe um plano, ou a conta passa para o Starter, que não inclui o plugin.
Leve o InfraFence para os seus servidores cPanel
Crie sua conta, adicione o servidor e depois instale o plugin do WHM pelo seu painel. 14 dias de AutoMode grátis, sem cartão.