
InfraFence dentro do cPanel & WHM
Última atualização:
O plugin do InfraFence para WHM mostra o que o agente do InfraFence está fazendo em um servidor cPanel e permite que o root aja sem sair do WHM: a pontuação de segurança e os ataques do dia, bloqueios, a whitelist, o malware encontrado, os eventos de segurança, as outras ferramentas de segurança do servidor e a verificação de malware de um único site.
Ele está incluído nos planos Basic, Pro e AutoMode: crie sua conta, adicione o servidor, e o painel do InfraFence mostra o comando de instalação do plugin.
Para vê-lo em ação, leia o que ele fez em um dos nossos próprios servidores cPanel de produção nas primeiras 24 horas.
Como funciona
O plugin é uma camada fina sobre o agente que já está rodando no servidor. Cada tela executa um comando como root, infrafence-agent panel <comando> --json, e mostra a resposta. O comando conversa com o agente por um socket local que só o root consegue abrir.
- Nenhuma credencial no WHM. O plugin não guarda nenhuma chave nem token do InfraFence. Abrir no InfraFence é um link comum para a página do servidor no painel do InfraFence, onde você entra como sempre, com autenticação em dois fatores.
- Não mexe no servidor. O plugin nunca altera por conta própria o firewall, o ModSecurity ou qualquer outra ferramenta. Toda mudança passa pelo agente, que fica nas próprias chains de firewall.
- Toda mudança fica registrada. O agente informa ao painel do InfraFence cada desbloqueio, cada endereço permitido e cada verificação como um evento, com o nome do usuário do WHM que fez a ação.
As telas
Sete telas em WHM » Plugins » InfraFence. As imagens abaixo foram geradas pelo plugin com dados de exemplo.
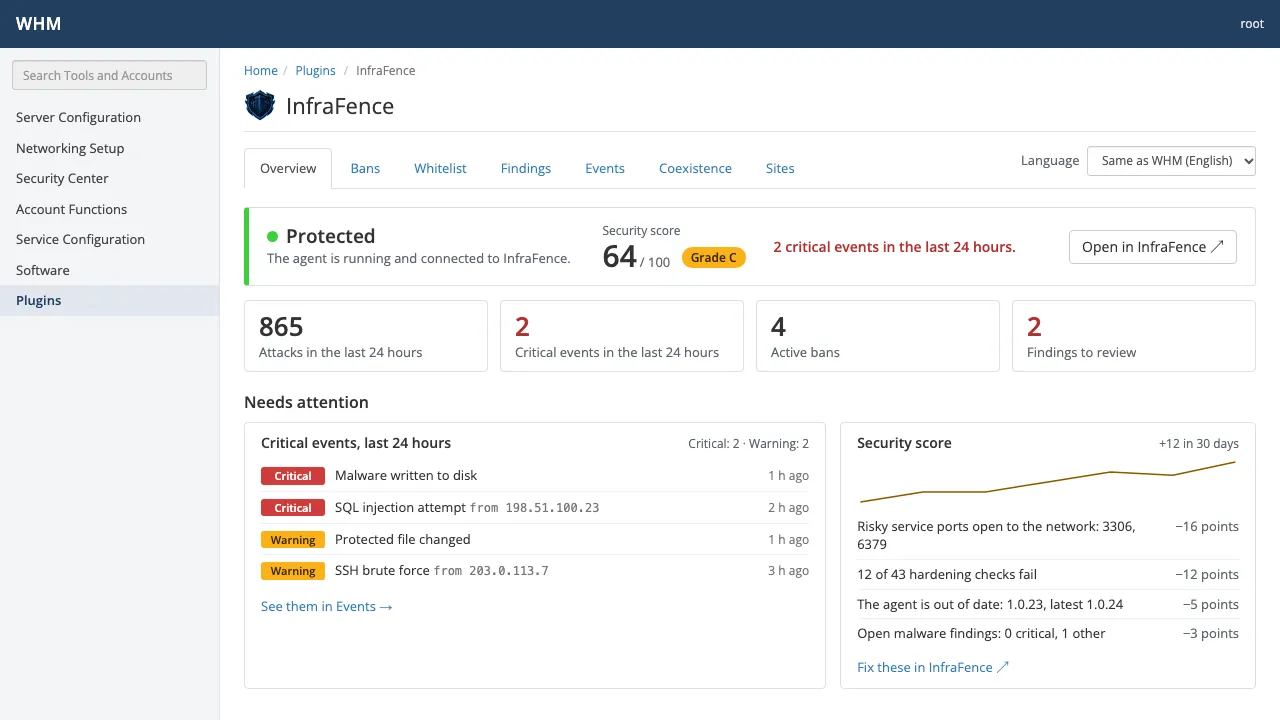
Visão geral
Status da proteção e pontuação de segurança, os eventos críticos das últimas 24 horas, de onde vieram os ataques e os detalhes técnicos, com um link para o servidor no painel do InfraFence.
cPanel & WHM · Visão geral Bloqueios
Cada endereço bloqueado, com motivo e origem. Desbloqueie só neste servidor ou adicione à whitelist.
cPanel & WHM · Bloqueios 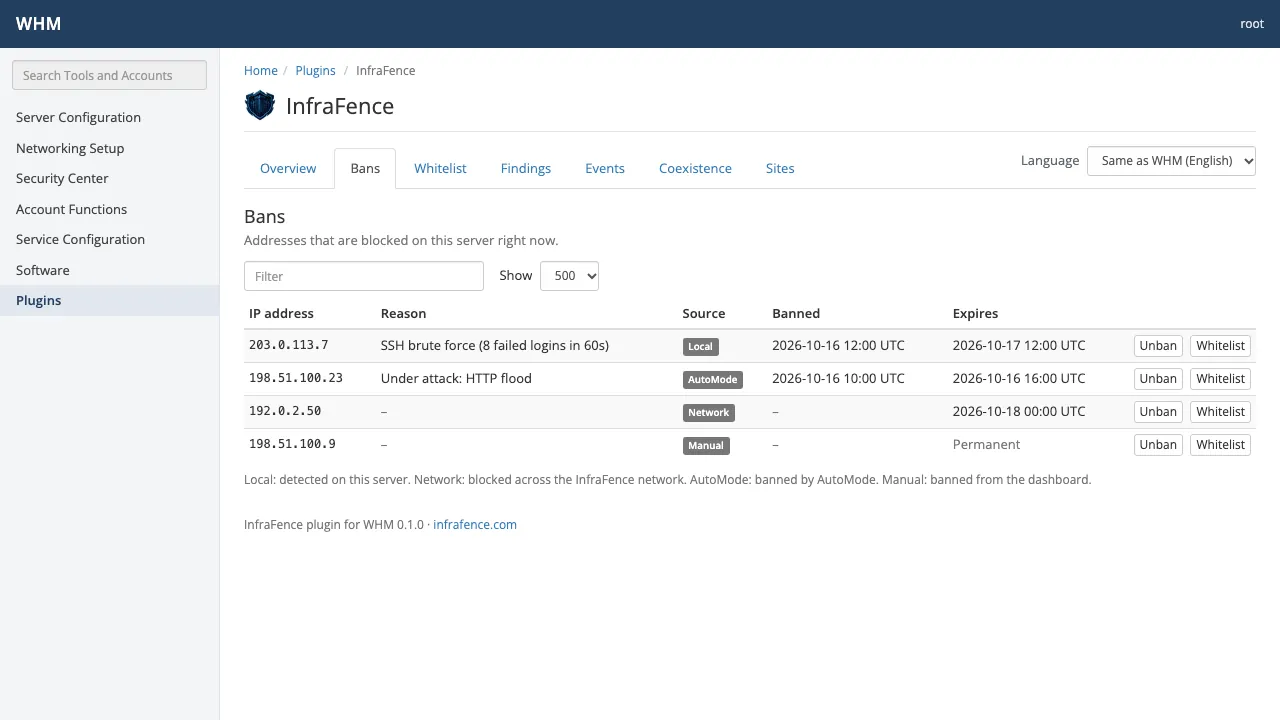
Whitelist
Os endereços que nunca são bloqueados: os adicionados pelo painel de hospedagem e os da sua organização, vindos do InfraFence.
cPanel & WHM · Whitelist 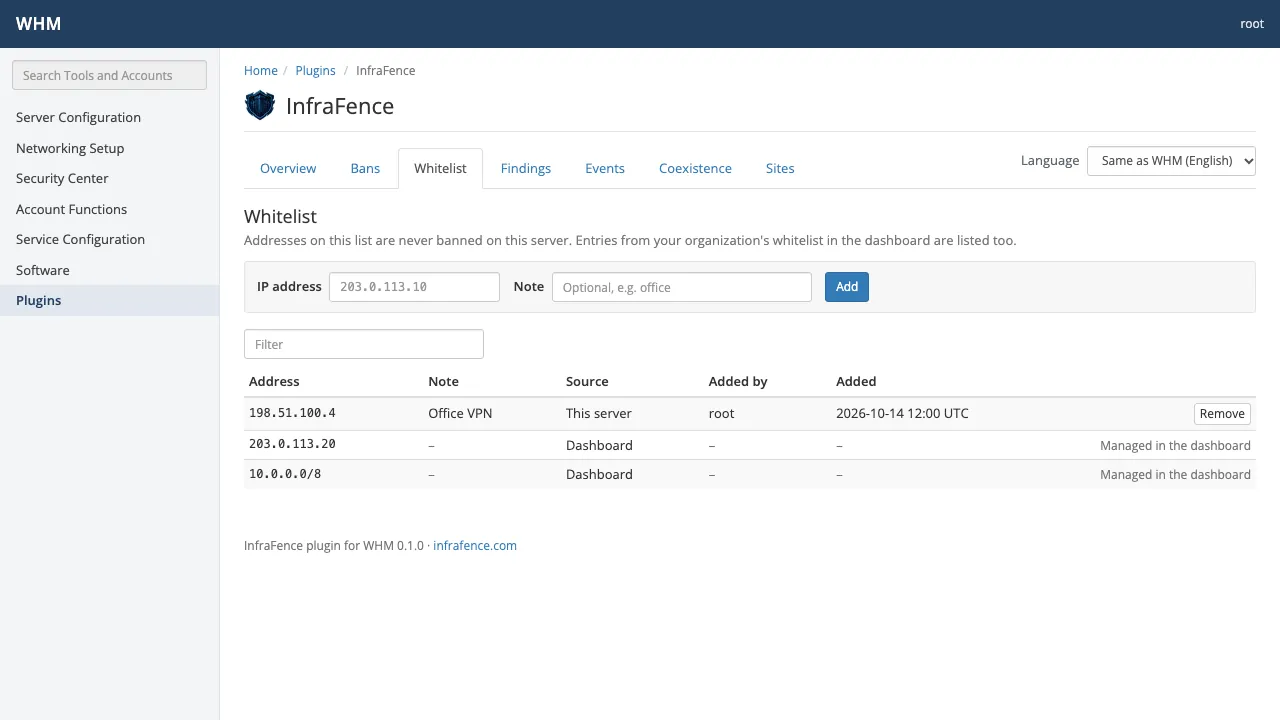
Ocorrências
Malware e alterações de integridade de arquivos encontrados no servidor, com gravidade e status.
cPanel & WHM · Ocorrências 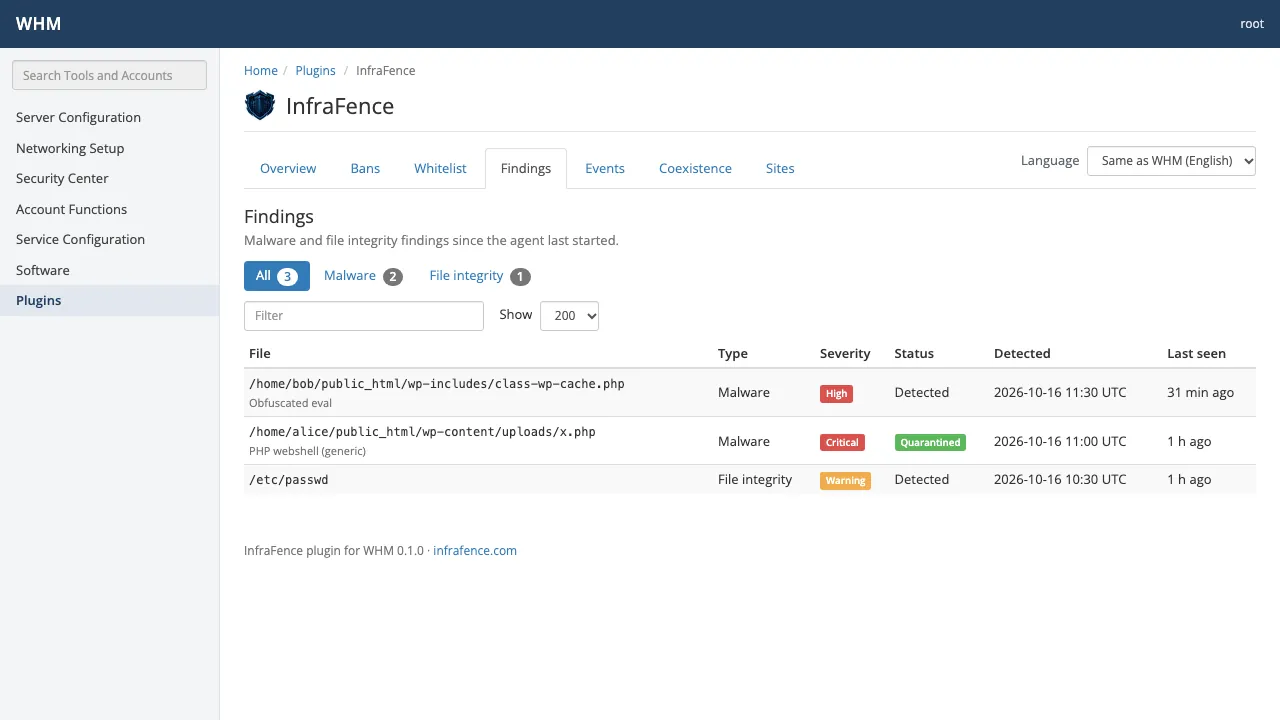
Eventos
Os eventos de segurança recentes: o que aconteceu, qual a gravidade e de onde veio.
cPanel & WHM · Eventos 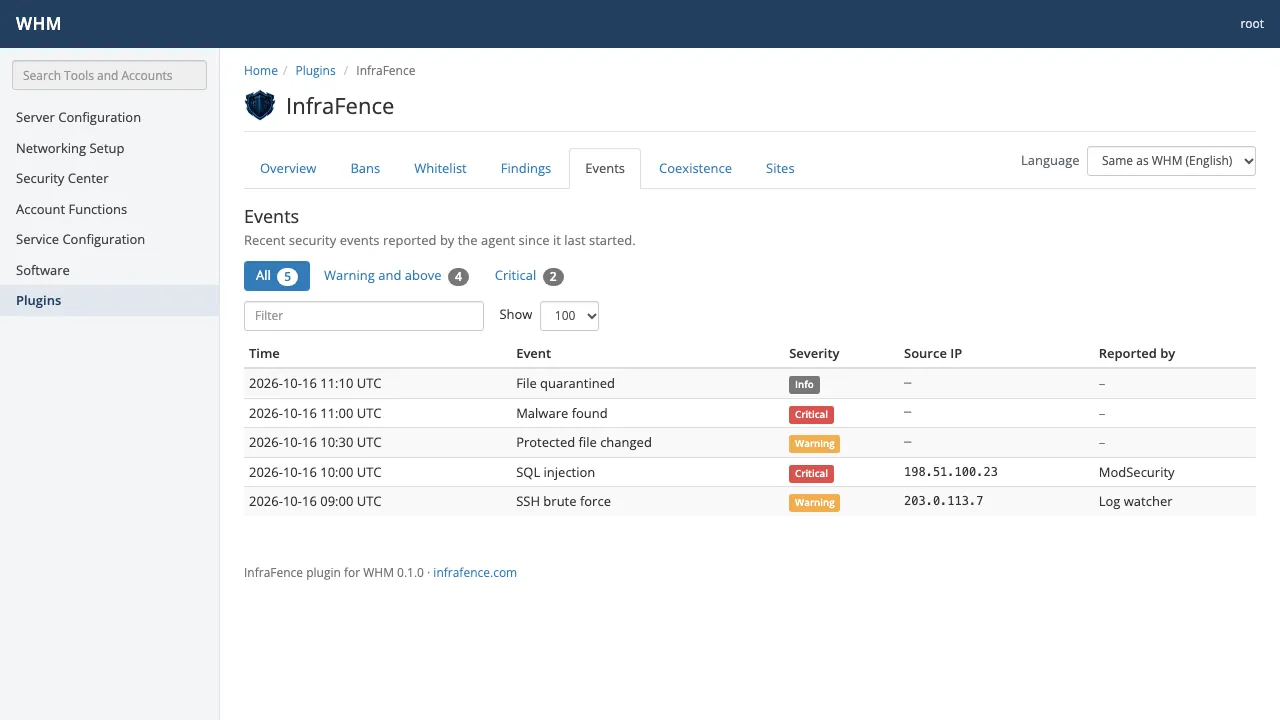
Coexistência
As outras ferramentas de segurança encontradas no servidor e o que o InfraFence faz ao lado de cada uma.
cPanel & WHM · Coexistência 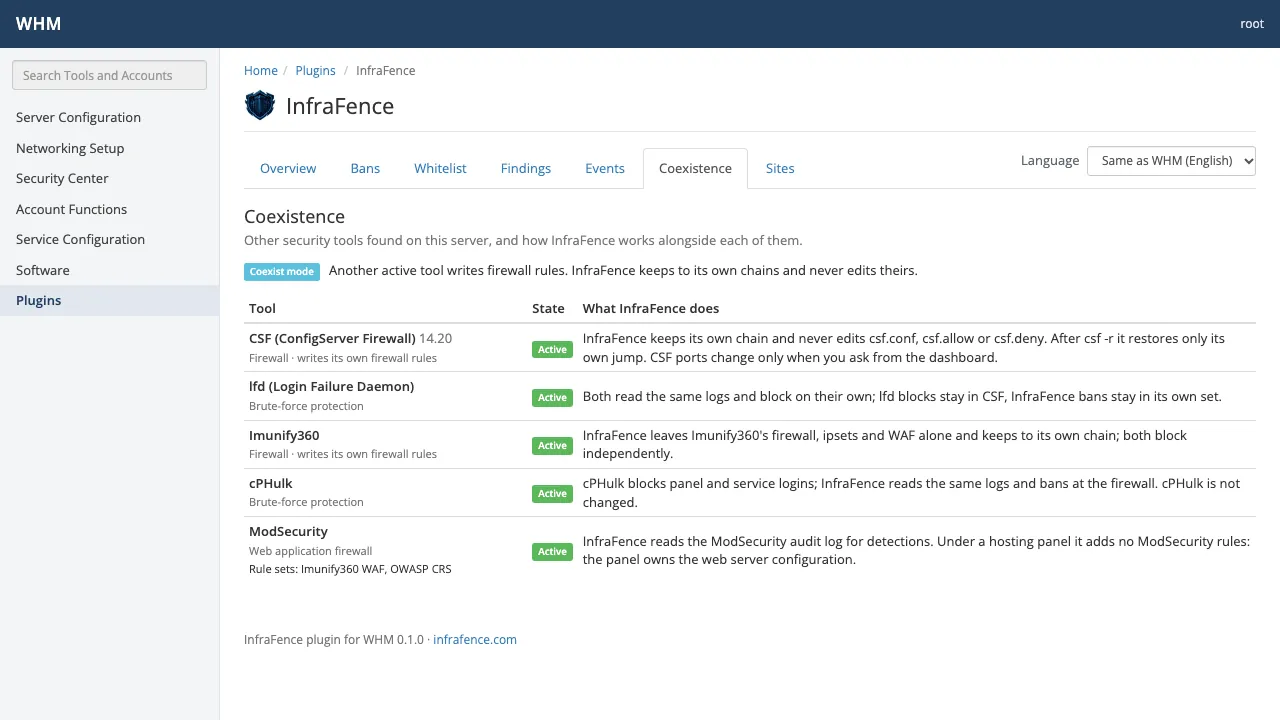
Sites e domínios
Os domínios e document roots de cada conta, se a verificação de malware agendada cobre cada um, e Verificar agora para um único site.
cPanel & WHM · Sites e domínios 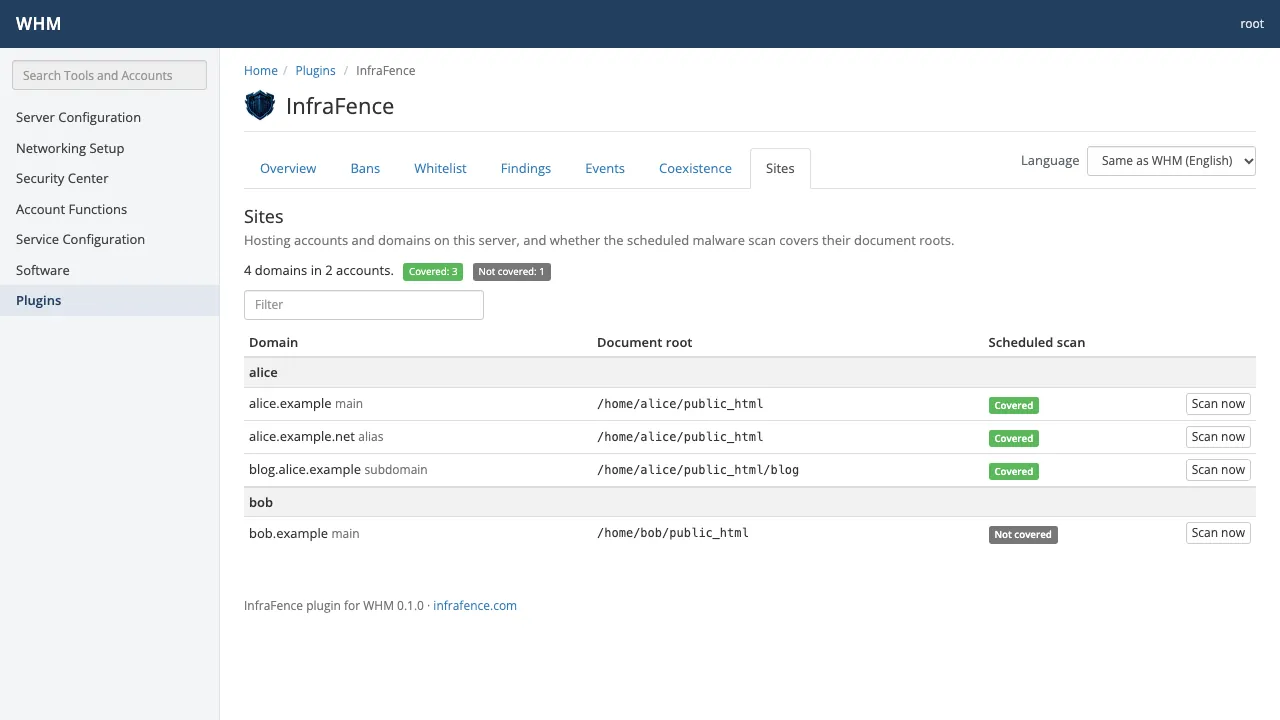
Quando o agente não está instalado, o plugin explica como adicionar o servidor no painel do InfraFence.
Só para root
As respostas do agente cobrem o servidor inteiro, com todas as contas, por isso o plugin é só para o root. Ele é registrado com acls=all, e a cada requisição o plugin confere de novo se o usuário do WHM tem privilégios de root. Revendedores e usuários do cPanel nunca o veem.
- Desbloquear, permitir, remover e verificar sempre mostram antes uma página de confirmação, e só rodam com um POST que traz o token de segurança da sessão do WHM. Uma requisição vinda de outro site é recusada.
- Os endereços são validados antes de o comando rodar, e uma verificação só aceita um document root que o próprio agente listou como verificável: dentro da home da conta e de propriedade dela.
- O agente é iniciado a partir de uma lista de argumentos, nunca por um shell, com um ambiente limpo e um limite de tempo. O plugin só o executa se o binário e todos os diretórios acima dele pertencem ao root e ninguém mais pode gravar neles.
- Um desbloqueio pelo WHM tira o bloqueio só deste servidor, por no máximo 30 dias. O bloqueio continua no painel do InfraFence e nos seus outros servidores, e o plugin avisa isso antes e depois.
Ao lado de CSF, Imunify360 e cPHulk
Servidor cPanel raramente começa do zero. O agente detecta as ferramentas de segurança que já estão lá, e a tela Coexistência mostra o que o InfraFence faz ao lado de cada uma:
| Ferramenta | O que o InfraFence faz |
|---|---|
| CSF | Fica na própria chain e nunca altera csf.conf, csf.allow ou csf.deny. Depois de um csf -r, restaura só a própria regra de salto. As portas do CSF só mudam quando você pede pelo painel do InfraFence. |
| lfd | Os dois leem os mesmos logs e bloqueiam cada um por conta própria: os bloqueios do lfd ficam no CSF, os do InfraFence no próprio set. |
| Imunify360 | Não mexe no firewall, nos ipsets nem no WAF do Imunify360 e fica na própria chain. Os dois bloqueiam de forma independente. |
| cPHulk | O cPHulk bloqueia logins no painel e nos serviços; o InfraFence lê os mesmos logs e bloqueia no firewall. O cPHulk não é alterado. |
| ModSecurity | O InfraFence lê o log de auditoria do ModSecurity para as suas detecções. No cPanel, ele não adiciona regras do ModSecurity: a configuração do servidor web é do painel. |
Ele também reconhece fail2ban, CrowdSec, BitNinja, Monarx, firewalld e ufw. É assim que o agente foi projetado e testado; não é uma certificação de nenhum desses fabricantes.
Instalação
- Crie sua conta do InfraFence e instale o agente no servidor: no painel do InfraFence, Servidores › Adicionar servidor, e depois rode o comando de instalação como root.
- No painel do InfraFence, abra Plugins de painéis › cPanel & WHM e copie o comando de instalação para o sistema do servidor: o RPM para AlmaLinux 8, 9 e 10, CloudLinux e Rocky, o .deb para Ubuntu 24.04 ou o tarball.
- Rode o comando no servidor como root. Ele baixa o pacote, confere com os checksums da versão e instala. O instalador verifica o servidor antes: se uma verificação falhar, nada é alterado e nenhum serviço é reiniciado.
Para remover: /usr/local/share/infrafence-whm/uninstall.sh depois de uma instalação pelo tarball, ou dnf remove infrafence-whm, ou apt remove infrafence-whm. A desinstalação remove só o plugin, nunca o agente.
O plugin está incluído no Basic, Pro e AutoMode: você paga por servidor, como sem o plugin. O Starter não o inclui e, se o pagamento parar, o plugin não mostra dados até o plano voltar a ficar ativo. Requisito: cPanel & WHM 11.110 ou posterior.
Código-fonte
O código do plugin está disponível sob a BSL 1.1, como o do agente: leia o código no GitHub antes que ele chegue a um servidor. Os textos seguem o idioma do usuário do WHM: inglês, italiano, espanhol, francês, alemão ou português.
A extensão para Plesk está em desenvolvimento: escreva para info@infrafence.com se quiser experimentar. A página de hospedagem tem os detalhes.
Teste grátis em 1 servidor
O Starter protege um servidor por completo, grátis e sem cartão de crédito.
- 01
Crie uma conta gratuita e abra Servidores › Adicionar servidor para obter o token de instalação. Ele vale por uma hora.
Criar o token - 02
Depois execute isto como root no servidor:
curl -fsSL https://github.com/infrafence/infrafence-agent/releases/latest/download/install.sh | sudo bash -s -- --token <TOKEN>