
Sécuriser un serveur cPanel & WHM avec InfraFence : un cas réel
Dernière mise à jour:
Un serveur cPanel & WHM héberge de nombreux sites à la fois, et avec eux SSH, les connexions au panneau, la messagerie, le FTP et les bases de données, tous exposés à Internet. La protection est souvent un patchwork : CSF pour le pare-feu, cPHulk pour les connexions, ModSecurity pour le web, un scanner de malwares, chacun avec son écran, et rien qui montre le serveur entier, encore moins tous les serveurs.
InfraFence ajoute un agent par serveur et un plugin dans WHM : root voit le score de sécurité, les événements critiques, les attaques et leur origine, les bannissements et les malwares trouvés sans quitter WHM, et tous les serveurs sont dans un seul tableau de bord. Ci-dessous, ce qu'il a fait sur l'un de nos propres serveurs cPanel de production pendant ses premières 24 heures.
Un serveur réel : les premières 24 heures
Un cas réel, anonymisé : l'un de nos propres serveurs cPanel & WHM de production, exploité par la société qui développe InfraFence, les 24 et 25 octobre 2026. Les chiffres sont ceux de ce serveur, dans notre cas ; un autre serveur en montrera d'autres.
- Système
- AlmaLinux 8.10, cPanel & WHM 138
- Comptes et sites
- 5 comptes cPanel, 19 sites
- Déjà sur le serveur
- cPHulk, fail2ban, ModSecurity et ImunifyAV
- Premières 24 heures
- Environ 285 attaques, dont environ 98 % de scans de ports
- Installation, en quelques minutes. L'agent, puis le plugin WHM. L'agent a trouvé cPHulk, fail2ban, ModSecurity et ImunifyAV et a travaillé à côté d'eux : rien n'a été redémarré et aucun service n'a été touché pendant l'installation.
- Les 10 premières minutes. Les premiers scanners de ports ont été bannis.
- Le premier contrôle. 26 des 50 contrôles de durcissement avaient quelque chose à corriger, et le score de sécurité était de 74 sur 100, note C.
- Un événement critique : Base de données accessible depuis Internet. Le port 3306 de MySQL répondait à tout Internet. Nous l'avons fermé depuis le tableau de bord : le port a été fermé en moins de 2 secondes, puis l'agent a vérifié que SSH et les 19 sites répondaient toujours, et c'était le cas. L'événement apparaît maintenant comme Résolu.
- Une modification de fichier. La surveillance d'intégrité des fichiers a signalé une modification de
/root/.ssh/authorized_keys: un administrateur avait supprimé une ancienne clé. L'analyse l'a jugée à faible risque, des clés supprimées et non ajoutées, et nous l'avons marquée comme attendue. - Après 24 heures. Environ 285 attaques vues, dont environ 98 % de scans de ports, surtout depuis la France et le Canada. À un moment, 91 adresses étaient bannies en même temps.
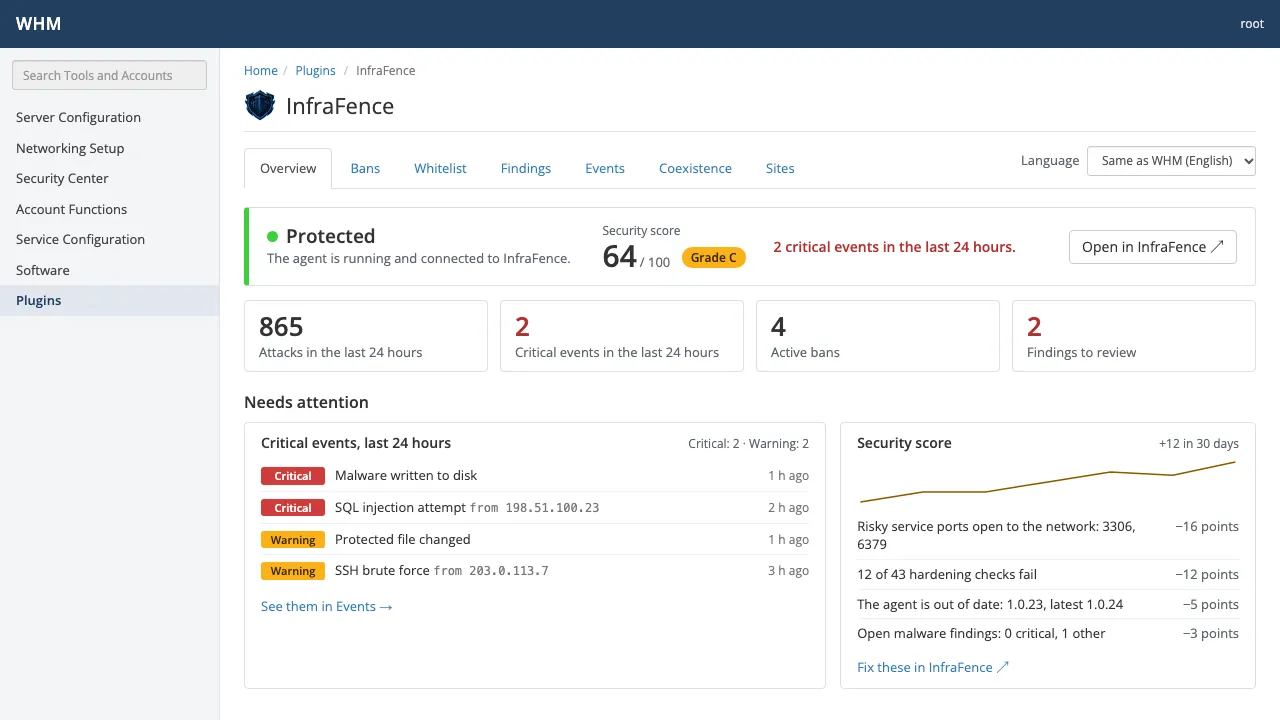
Dans WHM, root voit la même journée sur la Vue d'ensemble du plugin : le score et sa note, les événements critiques des dernières 24 heures, ce qui fait perdre des points et une carte de l'origine des attaques. Ouvrir dans InfraFence mène à la page du serveur dans le tableau de bord, d'où le port a été fermé.
Ce que root voit dans WHM
Le plugin se trouve sous WHM » Plugins » InfraFence. Ces captures sont générées depuis le plugin avec des données d'exemple, et ne viennent pas du serveur ci-dessus.
Bannissements
Chaque adresse bannie, avec sa raison et son origine. Débloquez-la sur ce serveur uniquement, ou ajoutez-la à la liste blanche.
cPanel & WHM · Bannissements 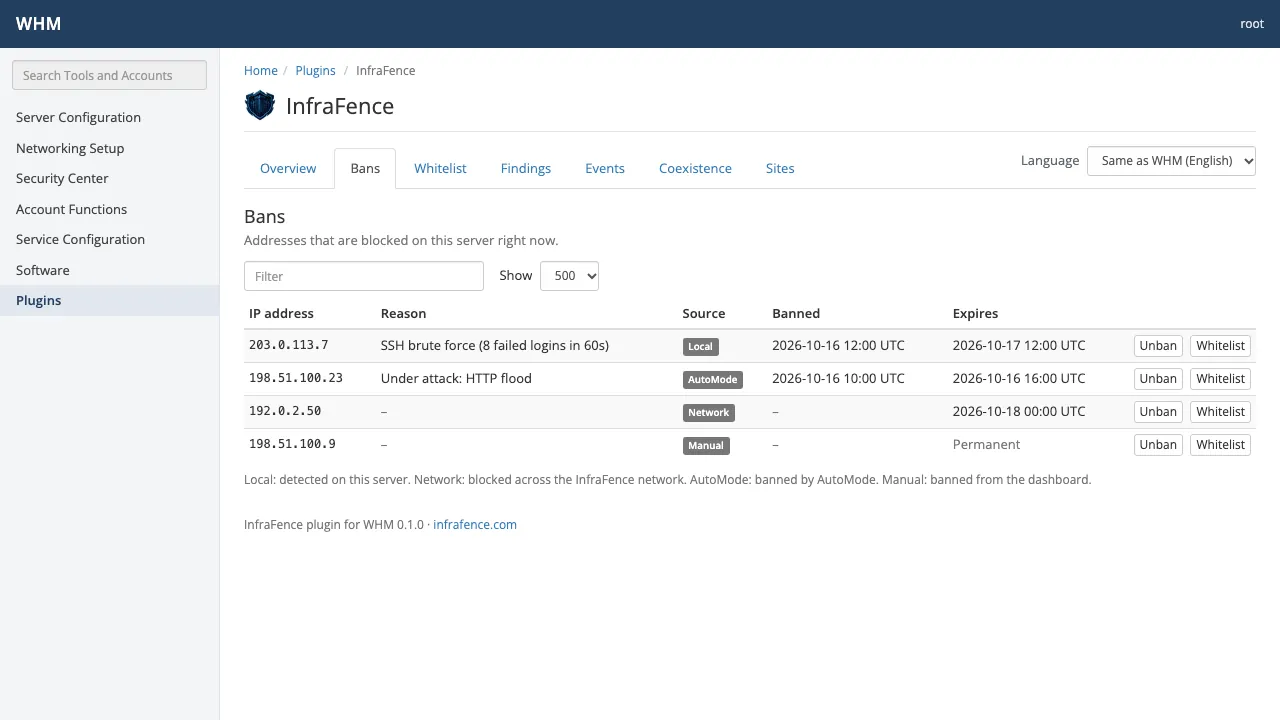
Événements
Les événements de sécurité récents : ce qui s'est passé, sa gravité et sa provenance.
cPanel & WHM · Événements 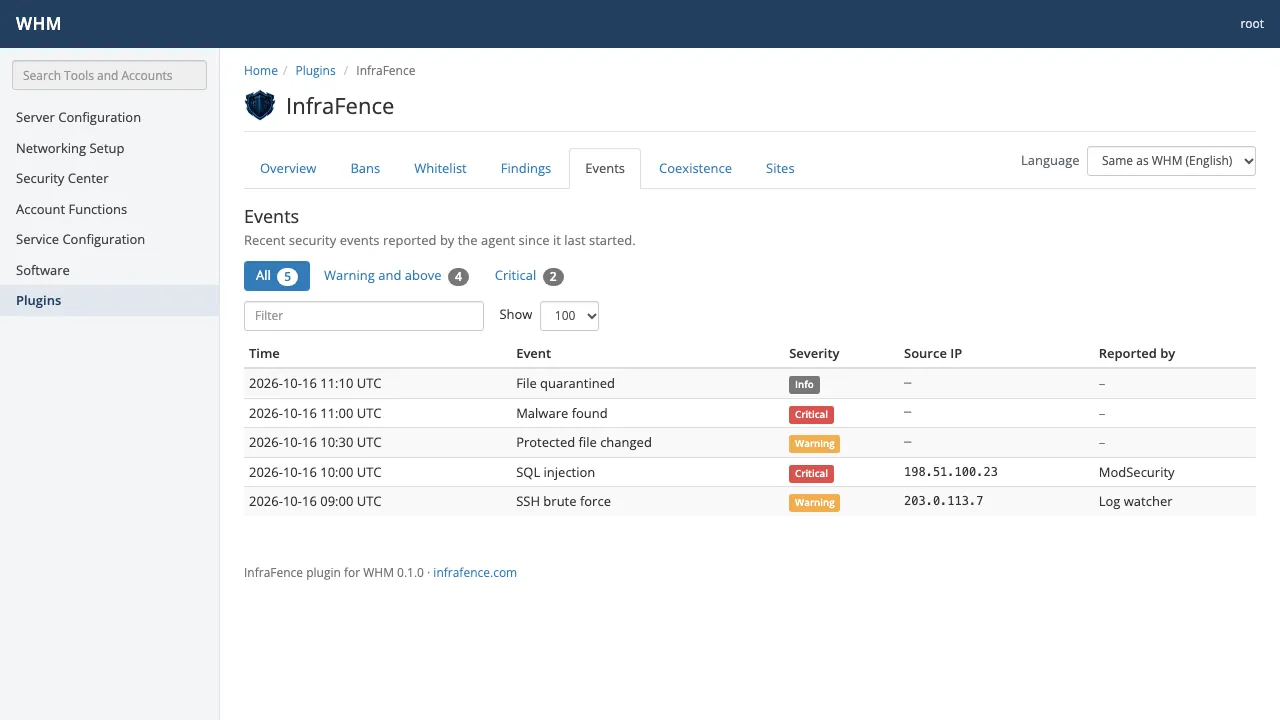
Détections
Malwares et atteintes à l'intégrité des fichiers trouvés sur le serveur, avec leur gravité et leur statut.
cPanel & WHM · Détections 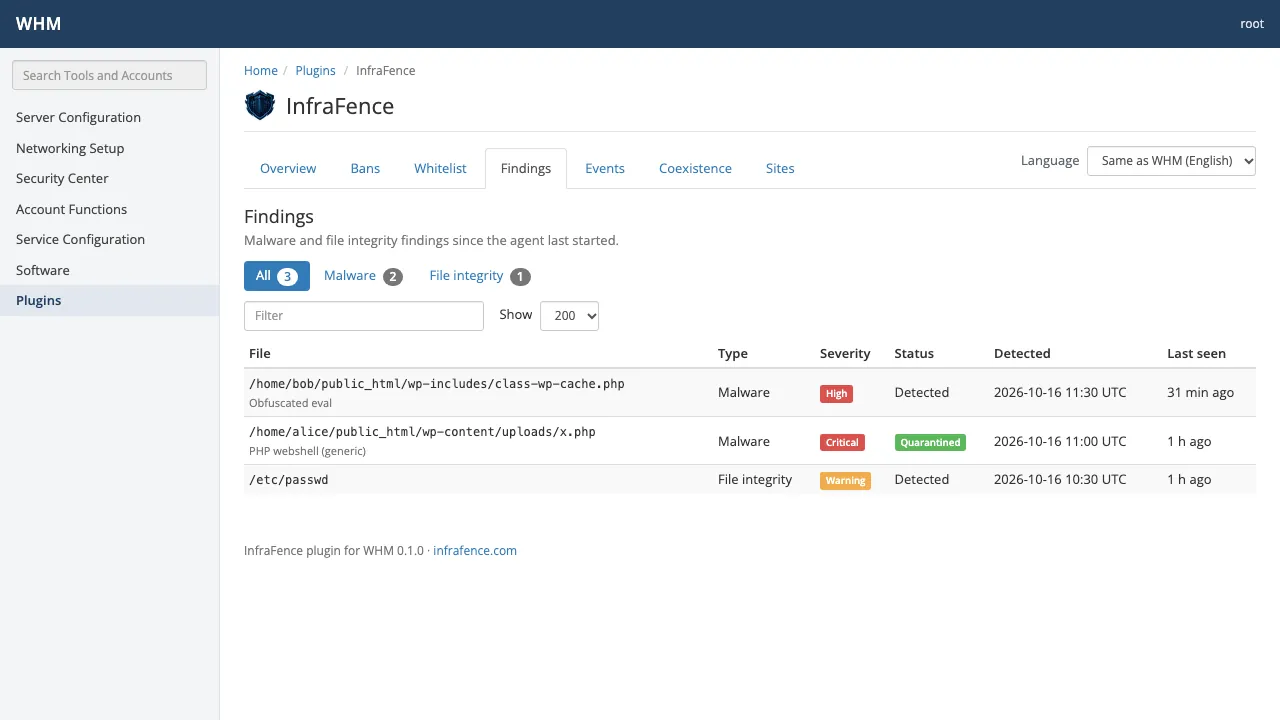
Sites et domaines
Les domaines et racines web de chaque compte, leur couverture par l'analyse antimalware planifiée, et Analyser pour un seul site.
cPanel & WHM · Sites et domaines 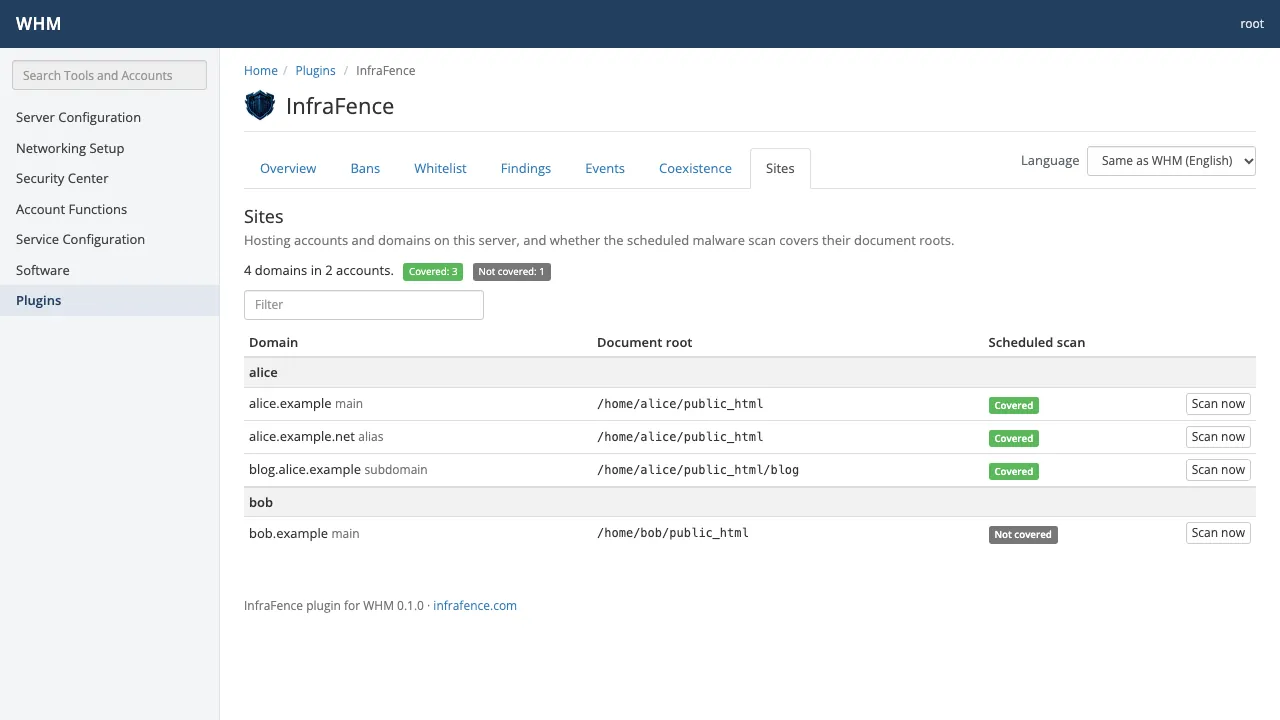
Coexistence
Les autres outils de sécurité présents sur le serveur, et ce que fait InfraFence à côté de chacun.
cPanel & WHM · Coexistence 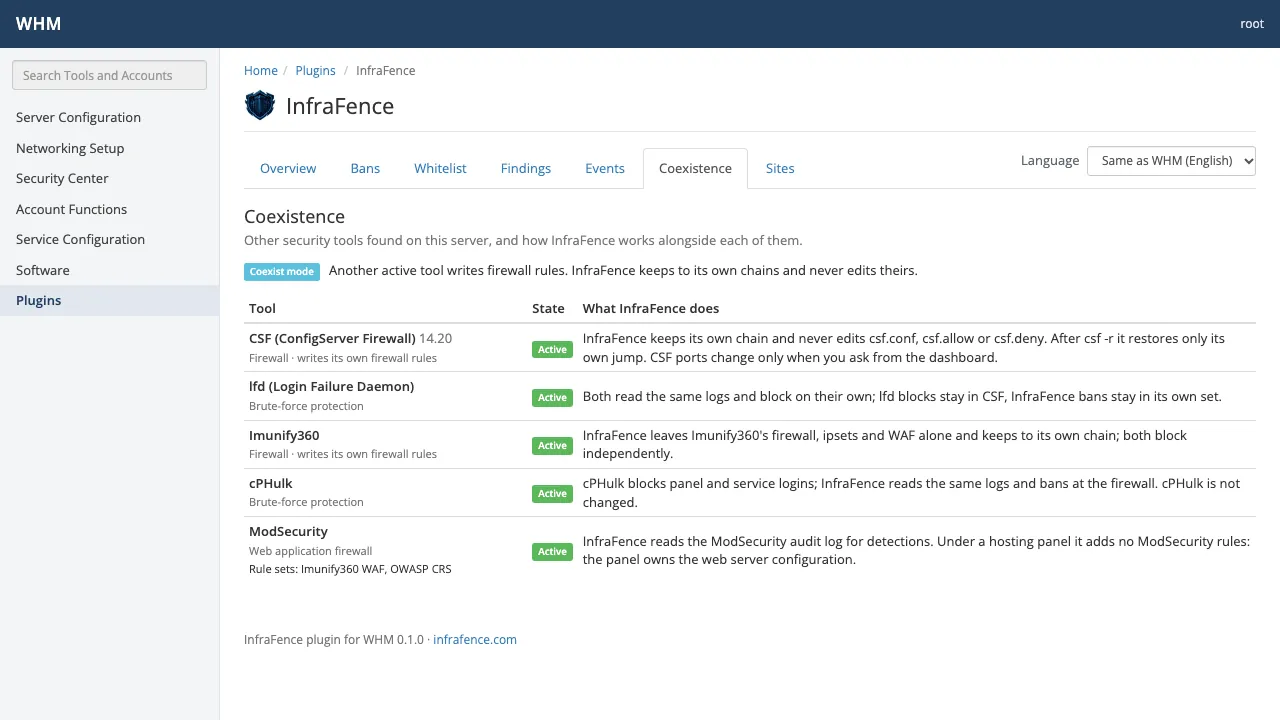
Chaque écran et ses options sont dans le guide du plugin WHM ; la page de l'intégration cPanel & WHM explique comment le plugin parle à l'agent.
À côté de CSF, cPHulk et Imunify, sans toucher à cPanel
- La configuration de cPanel reste celle de cPanel. L'agent s'en tient à ses propres chaînes de pare-feu. Il ne modifie jamais
csf.conf,csf.allowoucsf.deny, n'ajoute aucune règle ModSecurity sous cPanel, laisse cPHulk tel quel et ne touche ni au pare-feu, ni aux ensembles d'adresses, ni au pare-feu web d'Imunify360. - Root uniquement. Le plugin montre tous les comptes du serveur, donc seul root le voit. Les revendeurs et les utilisateurs cPanel jamais.
- Aucun identifiant dans le panneau. Le plugin ne stocke aucune clé ni aucun jeton InfraFence : il interroge l'agent du même serveur, par un socket local que seul root peut ouvrir.
- Chaque modification confirmée et enregistrée. Débannir, autoriser et analyser demandent une confirmation, et chaque action arrive dans le tableau de bord comme un événement avec le nom de l'utilisateur WHM.
- Des modifications vérifiées, ou annulées. Quand un port est fermé ou un correctif appliqué, l'agent vérifie ensuite SSH et vos sites, et annule lui-même la modification si quelque chose ne répond plus.
Les détails pour chaque outil sont dans Coexistence.
InfraFence, CSF, Imunify360 et fail2ban
InfraFence n'est pas le seul produit de sécurité dans WHM : Imunify360 a une intégration complète à WHM, CSF a sa page dans WHM, et BitNinja et CrowdSec ont aussi des plugins WHM. Les outils Linux généralistes comme fail2ban, Wazuh ou OSSEC ne sont pas livrés avec un plugin WHM. Ce qu'apporte InfraFence, c'est une vue complète de la sécurité dans WHM et un seul tableau de bord pour tous vos serveurs, à un prix fixe par serveur.
| InfraFence | CSF | Imunify360 | fail2ban | |
|---|---|---|---|---|
| Dans WHM | Plugin pour root : score, événements critiques, carte des attaques, bannissements, malwares, analyse par site, coexistence | La page de configuration de son pare-feu | Intégration complète, avec des écrans aussi pour les utilisateurs cPanel | Pas de plugin WHM |
| Ce qu'il couvre | Force brute, pare-feu web, bots, malwares, intégrité des fichiers, trafic sortant et DNS, durcissement | Pare-feu, et échecs de connexion via lfd | Pare-feu, pare-feu web, scanner de malwares avec nettoyage, protection PHP | Bannissements à partir de motifs dans les journaux |
| Protection PHP à l'exécution | Non proposée | Non | Proactive Defense | Non |
| Plusieurs serveurs | Un seul tableau de bord en direct pour tous les serveurs | Par serveur ; les réglages de cluster peuvent partager les blocages | Géré dans le panneau de chaque serveur ; un tableau de bord peut en montrer plusieurs | Rien d'intégré |
| Correctifs | Correctifs de durcissement et ports fermés, vérifiés et annulés si SSH ou un site ne répond plus | À la main | Fonctions de durcissement de la suite | Non couverts |
| Réponse automatique | AutoMode : correctifs sûrs tout seul, approbation pour tout ce qui est risqué | Blocages de lfd | Blocage automatique et nettoyage des malwares | Bannissements |
| Prix par serveur | Le même quel que soit le nombre de comptes : 8,90 €, 18,90 € ou 28,90 € par mois | Gratuit (GPLv3) ; ConfigServer a arrêté son développement le 31 août 2025, cPanel en maintient un fork | Selon le nombre de comptes : 12 $, 25 $, 35 $ ou 45 $ par mois | Gratuit (GPLv2) |
Données d'octobre 2026, d'après la documentation publique et les pages de tarifs des éditeurs. Les prix changent : vérifiez-les avant de décider. Chaque comparaison complète : CSF, Imunify360, fail2ban.
Là où Imunify360 est plus fort. Proactive Defense surveille les scripts PHP pendant leur exécution, ce qu'InfraFence ne fait pas, et Imunify360 est développé par l'équipe de CloudLinux et s'intègre étroitement à cPanel et CloudLinux, avec des écrans pour les clients de l'hébergement et un nettoyage automatique des malwares. Si vous vendez de l'hébergement mutualisé, gardez-le : InfraFence fonctionne à côté.
Prix et comment démarrer
Le plugin WHM est inclus dans les offres payantes, sans surcoût : Basic 8,90 €, Pro 18,90 € et AutoMode 28,90 € par serveur et par mois, 20 % de moins en facturation annuelle, le même prix pour 1 compte ou 300. Starter, gratuit pour un serveur, n'inclut pas le plugin. Chaque nouveau compte commence avec 14 jours d'AutoMode gratuits, sans carte. Voir les Tarifs.
- Créez votre compte et ajoutez le serveur : Serveurs › Ajouter un serveur donne une commande d'une ligne à lancer en root. Elle vérifie le serveur avant de changer quoi que ce soit.
- Dans le tableau de bord, Plugins de panneaux › cPanel & WHM donne la commande d'installation du plugin : le RPM pour AlmaLinux 8, 9 et 10, CloudLinux et Rocky, le .deb pour Ubuntu 24.04, ou l'archive tar. cPanel & WHM 11.110 ou plus récent.
- Ouvrez WHM » Plugins » InfraFence.
Plus d'informations pour les équipes d'hébergement sur la page hébergement.
Questions sur InfraFence avec cPanel & WHM
- Dois-je retirer CSF, cPHulk ou Imunify360 ?
- Non. InfraFence les détecte et s'en tient à ses propres chaînes de pare-feu : il ne modifie jamais les fichiers de CSF, laisse cPHulk tel quel et ne touche ni au pare-feu ni au pare-feu web d'Imunify360. Chacun bloque de son côté.
- Le plugin modifie-t-il la configuration de cPanel ?
- Non. Le plugin ne change rien de lui-même : chaque action passe par l'agent, qui ne modifie jamais la configuration gérée par cPanel et, sous cPanel, n'ajoute aucune règle ModSecurity.
- Qui peut ouvrir le plugin ?
- Seulement root dans WHM. Il montre tous les comptes du serveur, donc les revendeurs et les utilisateurs cPanel ne le voient jamais.
- Combien coûte-t-il sur un serveur avec beaucoup de comptes ?
- Autant que sur un serveur avec un seul : 8,90 €, 18,90 € ou 28,90 € par serveur et par mois en Basic, Pro ou AutoMode, quel que soit le nombre de comptes ou de sites. Starter n'inclut pas le plugin.
- Fermer un port depuis le tableau de bord est-il sûr ?
- Seuls les ports de bases de données et d'administration, comme le 3306 de MySQL, peuvent être fermés ; SSH, 80, 443 et tout port d'un serveur web, jamais. Après la modification, l'agent vérifie SSH et vos sites, et l'annule lui-même si quelque chose ne répond plus.
- Puis-je l'essayer sans carte ?
- Oui. Chaque nouveau compte commence avec 14 jours d'AutoMode gratuits, sans carte, et AutoMode inclut le plugin WHM. Ensuite vous choisissez une offre, ou le compte passe en Starter, qui n'inclut pas le plugin.
Mettez InfraFence sur vos serveurs cPanel
Créez votre compte, ajoutez le serveur, puis installez le plugin WHM depuis votre tableau de bord. 14 jours d'AutoMode gratuits, sans carte.