
InfraFence dans cPanel & WHM
Dernière mise à jour:
Le plugin InfraFence pour WHM montre ce que fait l'agent InfraFence sur un serveur cPanel, et permet à root d'agir sans quitter WHM : le score de sécurité et les attaques du jour, bannissements, liste blanche, malwares détectés, événements de sécurité, autres outils de sécurité présents sur le serveur et analyse antimalware d'un seul site.
Il est inclus dans les forfaits Basic, Pro et AutoMode : créez votre compte, ajoutez le serveur, et le tableau de bord vous donne la commande d'installation du plugin.
Pour le voir à l'œuvre, lisez ce qu'il a fait sur l'un de nos propres serveurs cPanel de production pendant ses premières 24 heures.
Comment il fonctionne
Le plugin est une interface légère au-dessus de l'agent qui tourne déjà sur le serveur. Chaque écran exécute une commande en root, infrafence-agent panel <commande> --json, et en affiche la réponse. La commande dialogue avec l'agent par un socket local que seul root peut ouvrir.
- Aucun identifiant dans WHM. Le plugin ne stocke aucune clé ni aucun jeton InfraFence. Ouvrir dans InfraFence est un simple lien vers la page du serveur dans le tableau de bord, où vous vous connectez comme d'habitude, avec la double authentification.
- Il ne touche pas au système. Le plugin ne modifie jamais de lui-même le pare-feu, ModSecurity ni aucun autre outil. Chaque changement passe par l'agent, qui reste dans ses propres chaînes de pare-feu.
- Chaque changement est enregistré. L'agent signale au tableau de bord chaque déblocage, chaque autorisation et chaque analyse sous forme d'événement, avec le nom de l'utilisateur WHM qui l'a fait.
Les écrans
Sept écrans dans WHM » Plugins » InfraFence. Les captures ci-dessous sont générées par le plugin avec des données d'exemple.
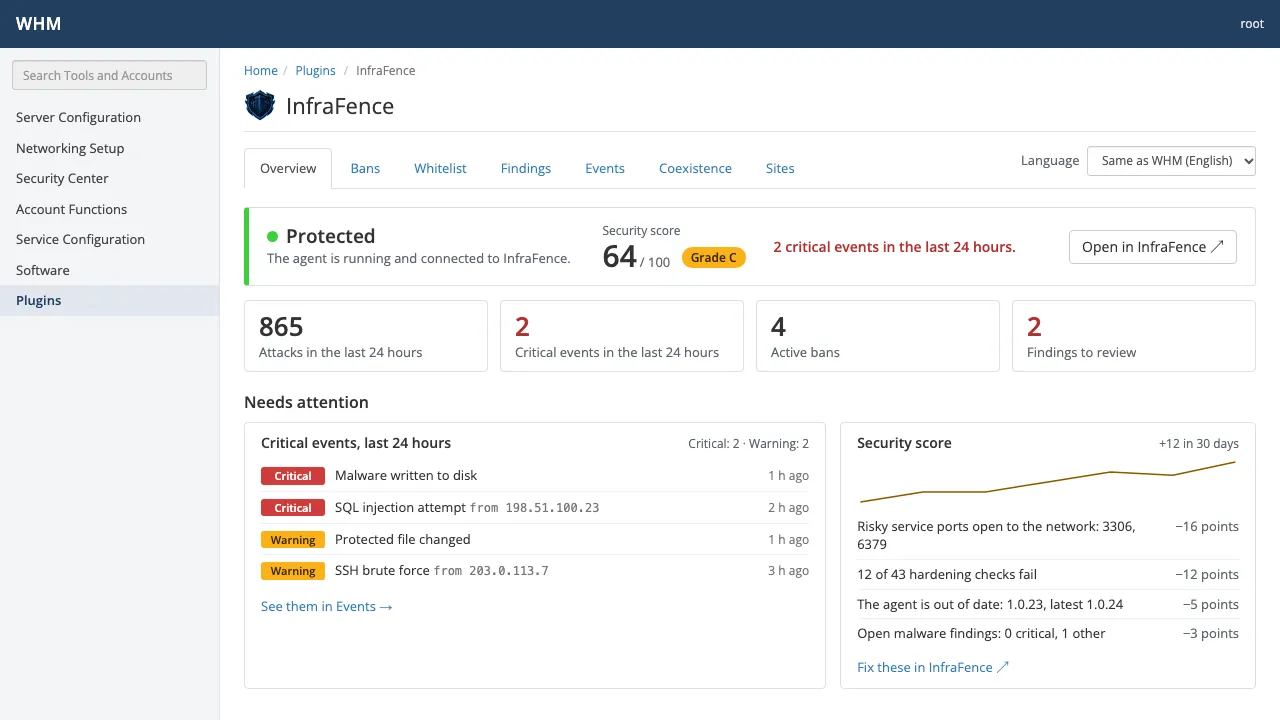
Vue d'ensemble
État de la protection et score de sécurité, les événements critiques des dernières 24 heures, la provenance des attaques et les détails techniques, avec un lien vers le serveur dans le tableau de bord InfraFence.
cPanel & WHM · Vue d'ensemble Bannissements
Chaque adresse bannie, avec sa raison et son origine. Débloquez-la sur ce serveur uniquement, ou ajoutez-la à la liste blanche.
cPanel & WHM · Bannissements 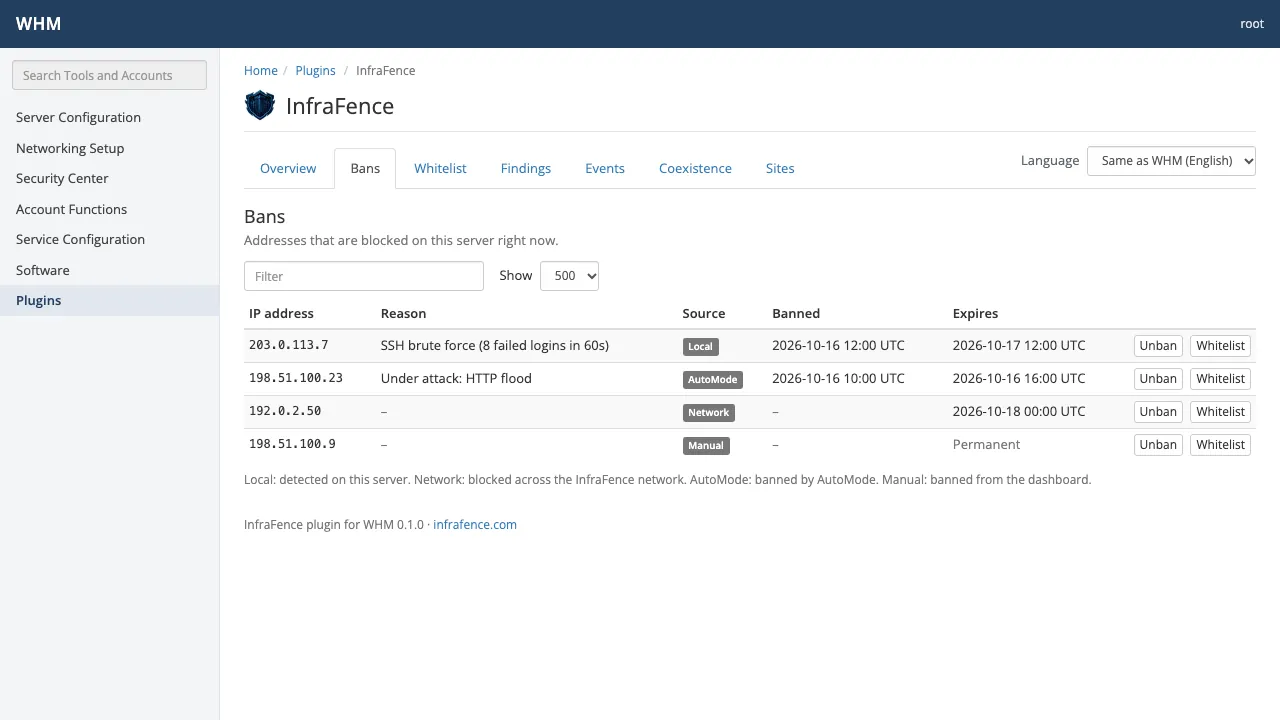
Liste blanche
Les adresses jamais bloquées : celles ajoutées depuis le panneau et celles de votre organisation, issues du tableau de bord.
cPanel & WHM · Liste blanche 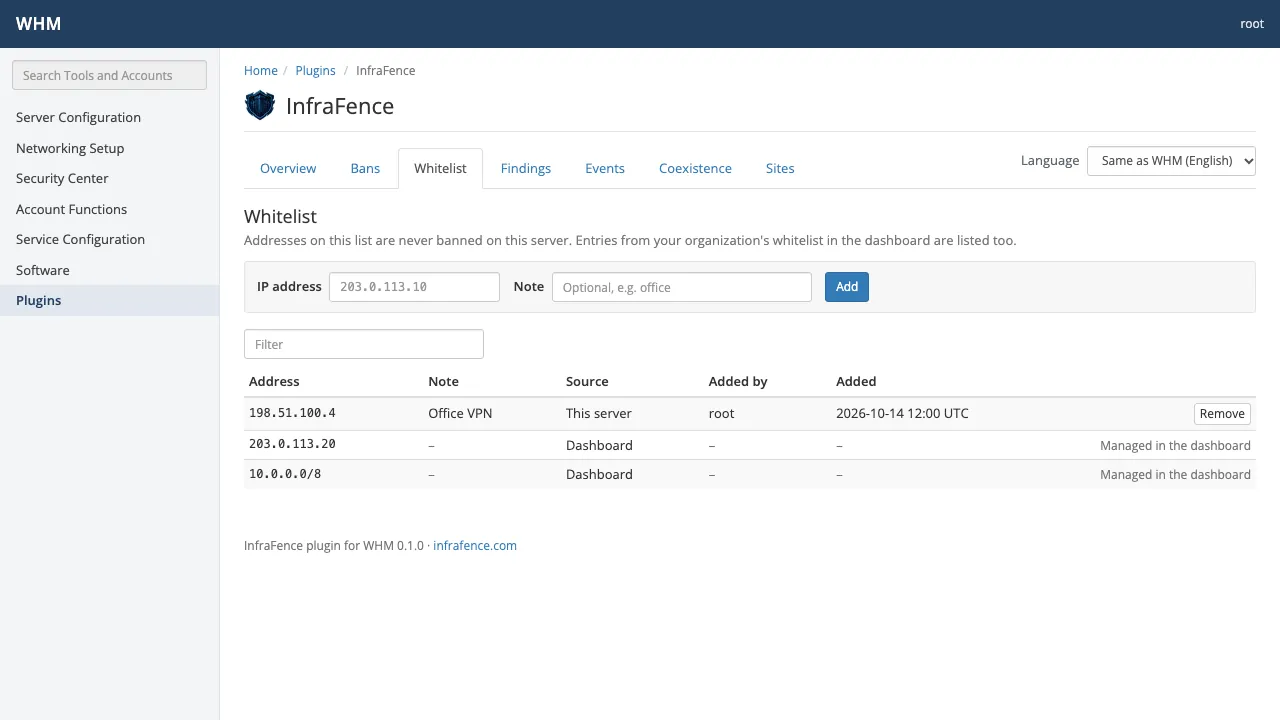
Détections
Malwares et atteintes à l'intégrité des fichiers trouvés sur le serveur, avec leur gravité et leur statut.
cPanel & WHM · Détections 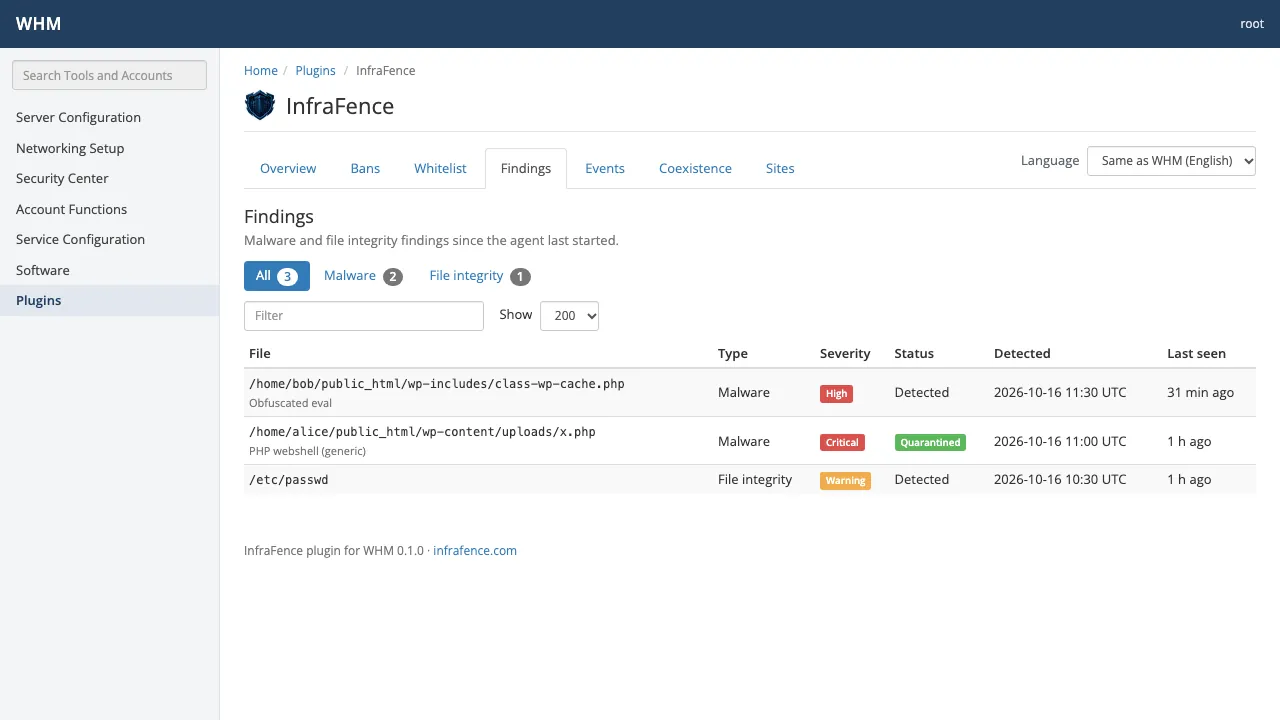
Événements
Les événements de sécurité récents : ce qui s'est passé, sa gravité et sa provenance.
cPanel & WHM · Événements 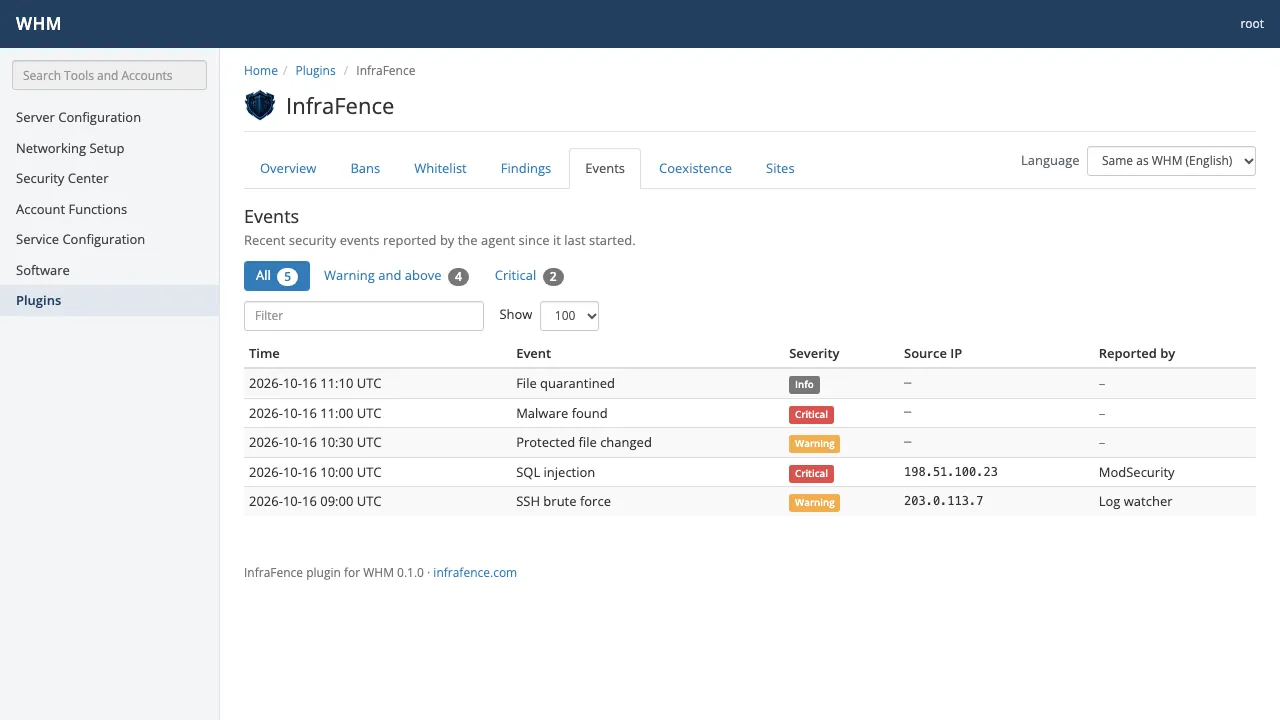
Coexistence
Les autres outils de sécurité présents sur le serveur, et ce que fait InfraFence à côté de chacun.
cPanel & WHM · Coexistence 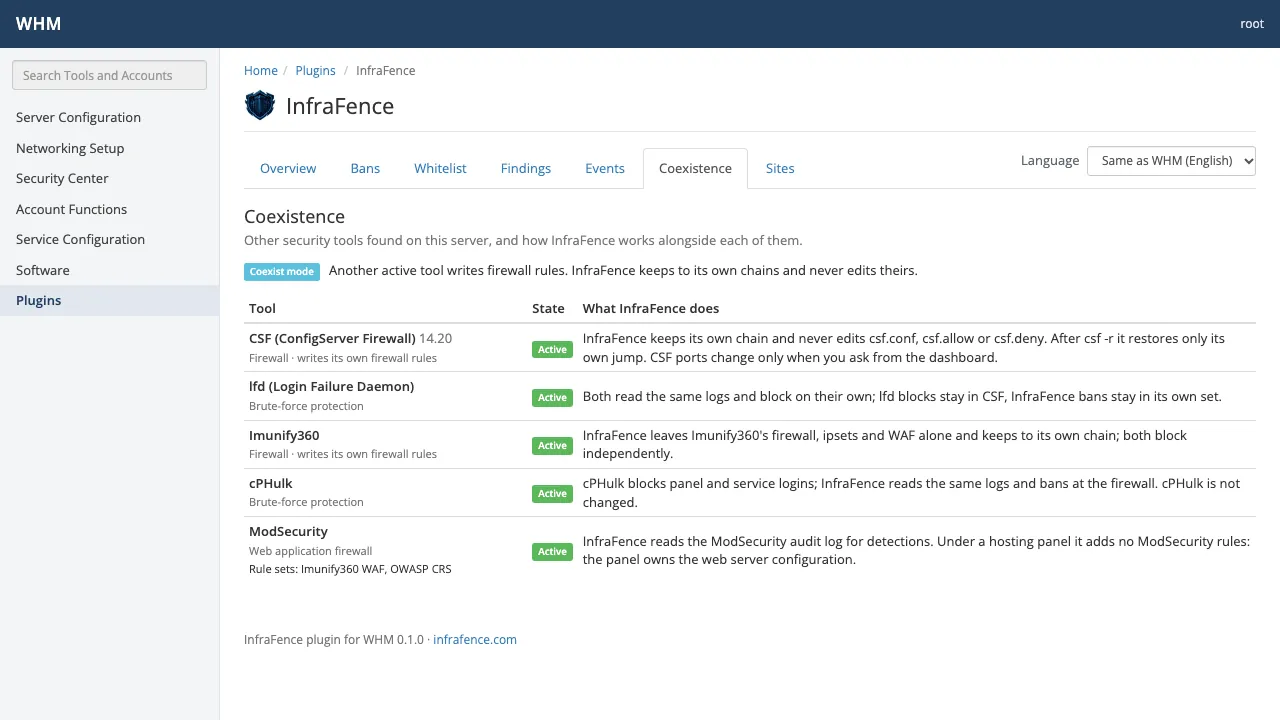
Sites et domaines
Les domaines et racines web de chaque compte, leur couverture par l'analyse antimalware planifiée, et Analyser pour un seul site.
cPanel & WHM · Sites et domaines 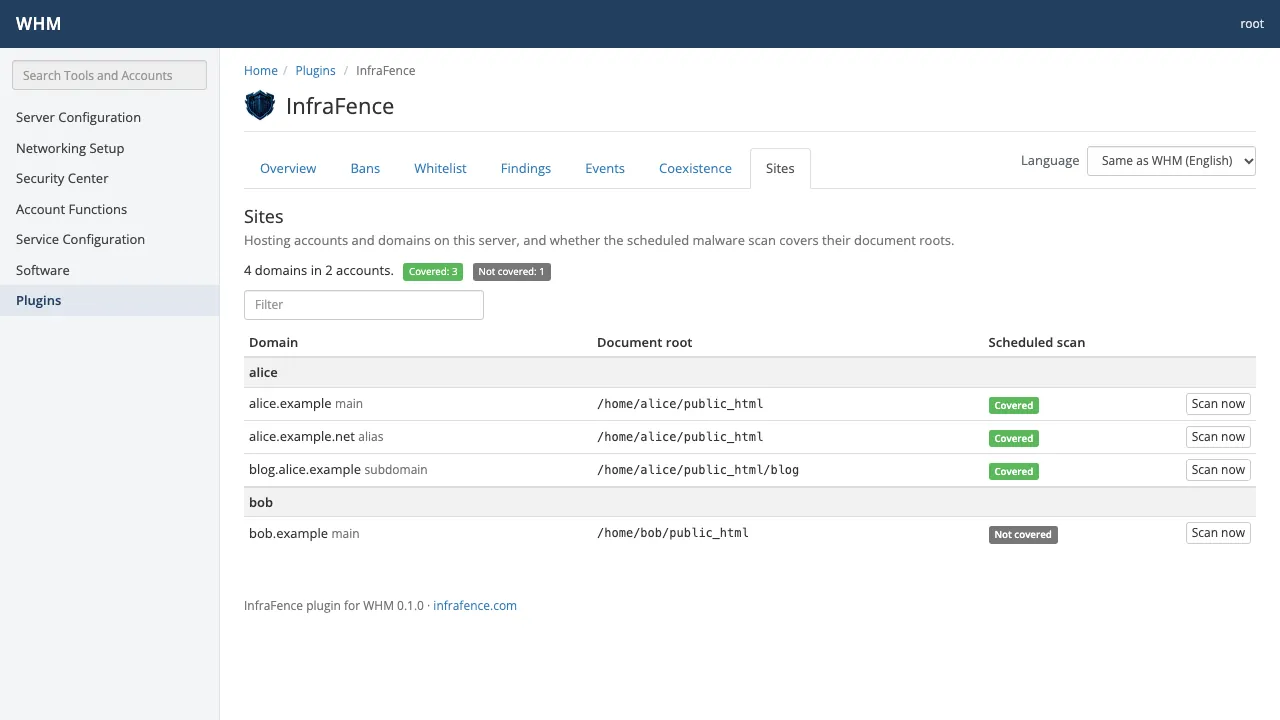
Quand l'agent n'est pas installé, le plugin explique à la place comment ajouter le serveur dans le tableau de bord InfraFence.
Réservé à root
Les réponses de l'agent couvrent tout le serveur, tous les comptes compris : le plugin est donc réservé à root. Il est enregistré avec acls=all, et à chaque requête le plugin vérifie à nouveau que l'utilisateur WHM a les droits root. Revendeurs et utilisateurs cPanel ne le voient jamais.
- Débloquer, autoriser, retirer et analyser affichent toujours d'abord une page de confirmation, et ne s'exécutent que sur un POST portant le jeton de sécurité de la session WHM. Une requête venue d'un autre site est refusée.
- Les adresses sont validées avant l'exécution de la commande, et une analyse n'accepte qu'une racine web que l'agent lui-même a déclarée analysable : dans le répertoire personnel du compte et appartenant à ce compte.
- L'agent est lancé à partir d'une liste d'arguments, jamais via un shell, avec un environnement propre et une limite de temps. Le plugin ne l'exécute que si le binaire et chaque répertoire au-dessus de lui appartiennent à root et ne sont modifiables par personne d'autre.
- Un déblocage depuis WHM lève le blocage sur ce serveur uniquement, pour 30 jours au plus. Le blocage reste dans le tableau de bord et sur vos autres serveurs, et le plugin le précise avant et après.
À côté de CSF, Imunify360 et cPHulk
Un serveur cPanel part rarement de zéro. L'agent détecte les outils de sécurité déjà en place, et l'écran Coexistence montre ce que fait InfraFence à côté de chacun :
| Outil | Ce que fait InfraFence |
|---|---|
| CSF | Reste dans sa propre chaîne et ne modifie jamais csf.conf, csf.allow ni csf.deny. Après csf -r, il ne rétablit que sa propre règle de saut. Les ports de CSF ne changent que si vous le demandez depuis le tableau de bord. |
| lfd | Les deux lisent les mêmes journaux et bloquent chacun de leur côté : les blocages de lfd restent dans CSF, ceux d'InfraFence dans son propre set. |
| Imunify360 | Laisse intacts le pare-feu, les ipsets et le WAF d'Imunify360, et reste dans sa propre chaîne. Les deux bloquent indépendamment. |
| cPHulk | cPHulk bloque les connexions au panneau et aux services ; InfraFence lit les mêmes journaux et bloque au niveau du pare-feu. cPHulk n'est pas modifié. |
| ModSecurity | InfraFence lit le journal d'audit de ModSecurity pour ses détections. Sous cPanel, il n'ajoute aucune règle ModSecurity : la configuration du serveur web appartient au panneau. |
Il reconnaît aussi fail2ban, CrowdSec, BitNinja, Monarx, firewalld et ufw. C'est ainsi que l'agent est conçu et testé ; ce n'est pas une certification délivrée par l'un de ces éditeurs.
Installation
- Créez votre compte InfraFence et installez l'agent sur le serveur : dans le tableau de bord, Serveurs › Ajouter un serveur, puis lancez la commande d'installation en root.
- Dans le tableau de bord, ouvrez Plugins de panneaux › cPanel & WHM et copiez la commande d'installation pour le système du serveur : le RPM pour AlmaLinux 8, 9 et 10, CloudLinux et Rocky, le .deb pour Ubuntu 24.04, ou l'archive tar.
- Lancez-la sur le serveur en root. Elle télécharge le paquet, le vérifie avec les sommes de contrôle de la version et l'installe. L'installateur vérifie d'abord le serveur : si une vérification échoue, rien n'est modifié et aucun service n'est redémarré.
Pour le retirer : /usr/local/share/infrafence-whm/uninstall.sh après une installation depuis l'archive, ou dnf remove infrafence-whm, ou apt remove infrafence-whm. La désinstallation retire le plugin seul, jamais l'agent.
Le plugin est inclus dans Basic, Pro et AutoMode : vous payez par serveur, comme sans lui. Starter ne l'inclut pas, et si le paiement s'arrête le plugin n'affiche plus aucune donnée jusqu'à ce que le forfait soit de nouveau actif. Prérequis : cPanel & WHM 11.110 ou ultérieur.
Code source
Le code source du plugin est disponible sous licence BSL 1.1, comme celui de l'agent : lisez son code sur GitHub avant qu'il n'arrive sur un serveur. Ses textes suivent la langue de l'utilisateur WHM : anglais, italien, espagnol, français, allemand ou portugais.
L'extension pour Plesk est en développement : écrivez à info@infrafence.com si vous souhaitez l'essayer. La page hébergeurs donne les détails.
Essayez gratuitement sur 1 serveur
Starter protège entièrement un serveur, gratuitement et sans carte bancaire.
- 01
Créez un compte gratuit, puis ouvrez Serveurs › Ajouter un serveur pour obtenir le jeton d'installation. Il est valable une heure.
Créer le jeton - 02
Puis exécutez ceci en root sur le serveur :
curl -fsSL https://github.com/infrafence/infrafence-agent/releases/latest/download/install.sh | sudo bash -s -- --token <TOKEN>