
Proteger un servidor cPanel & WHM con InfraFence: un caso real
Última actualización:
Un servidor cPanel & WHM aloja muchos sitios a la vez, y con ellos SSH, los accesos al panel, el correo, el FTP y las bases de datos, todo expuesto a internet. La protección suele ser un mosaico: CSF para el firewall, cPHulk para los accesos, ModSecurity para la web, un escáner de malware, cada uno con su pantalla, y nada que muestre el servidor entero, y menos aún todos.
InfraFence añade un agente por servidor y un plugin dentro de WHM: root ve la puntuación de seguridad, los eventos críticos, los ataques y su origen, los bloqueos y el malware encontrado sin salir de WHM, y todos los servidores están en un único panel. Abajo, lo que hizo en uno de nuestros propios servidores cPanel de producción en sus primeras 24 horas.
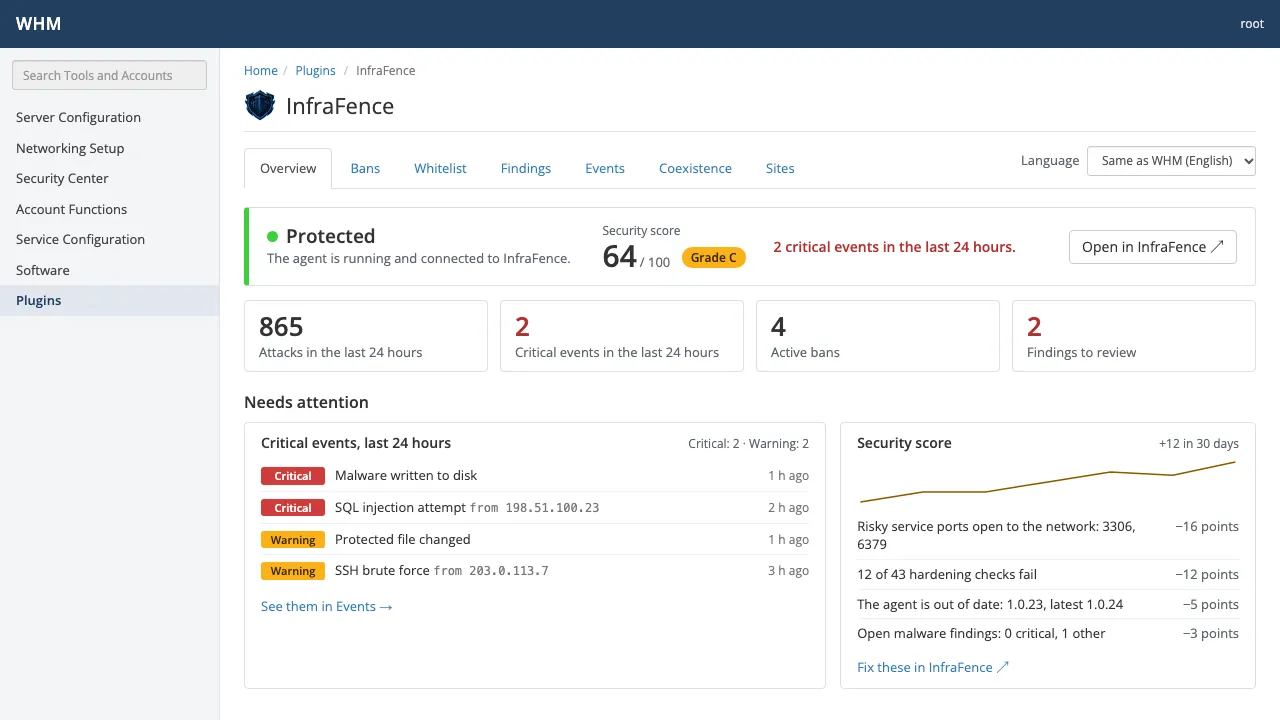
Un servidor real: las primeras 24 horas
Un caso real, anonimizado: uno de nuestros propios servidores cPanel & WHM de producción, gestionado por la empresa que desarrolla InfraFence, el 24 y 25 de octubre de 2026. Las cifras son las de este servidor, en nuestro caso; otro servidor mostrará otras.
- Sistema
- AlmaLinux 8.10, cPanel & WHM 138
- Cuentas y sitios
- 5 cuentas de cPanel, 19 sitios
- Ya en el servidor
- cPHulk, fail2ban, ModSecurity e ImunifyAV
- Primeras 24 horas
- Unos 285 ataques, cerca del 98% escaneos de puertos
- Instalación, en minutos. El agente y después el plugin de WHM. El agente encontró cPHulk, fail2ban, ModSecurity e ImunifyAV y trabajó junto a ellos: durante la instalación no se reinició nada ni se tocó ningún servicio.
- Los primeros 10 minutos. Se bloquearon los primeros escáneres de puertos.
- La primera revisión. 26 de los 50 controles de hardening tenían algo que corregir, y la puntuación de seguridad era 74 sobre 100, nota C.
- Un evento crítico: Base de datos accesible desde internet. El puerto 3306 de MySQL respondía a todo internet. Lo cerramos desde el panel de InfraFence: el puerto quedó cerrado en menos de 2 segundos, después el agente comprobó que SSH y los 19 sitios seguían respondiendo, y así era. El evento aparece ahora como Resuelto.
- Un cambio en un archivo. La vigilancia de integridad de archivos avisó de un cambio en
/root/.ssh/authorized_keys: un administrador había eliminado una clave antigua. El análisis lo calificó de riesgo bajo, claves eliminadas y no añadidas, y lo marcamos como esperado. - Después de 24 horas. Unos 285 ataques vistos, cerca del 98% escaneos de puertos, sobre todo desde Francia y Canadá. En un momento dado había 91 direcciones bloqueadas a la vez.
En WHM, root ve el mismo día en el Resumen del plugin: la puntuación y su nota, los eventos críticos de las últimas 24 horas, lo que resta puntos y un mapa del origen de los ataques. Abrir en InfraFence lleva a la página del servidor en el panel, donde se cerró el puerto.
Lo que ve root en WHM
El plugin está en WHM » Plugins » InfraFence. Estas capturas se generan desde el plugin con datos de ejemplo, no se tomaron del servidor de arriba.
Bloqueos
Cada dirección bloqueada, con el motivo y el origen. Desbloquéala solo en este servidor o añádela a la lista blanca.
cPanel & WHM · Bloqueos 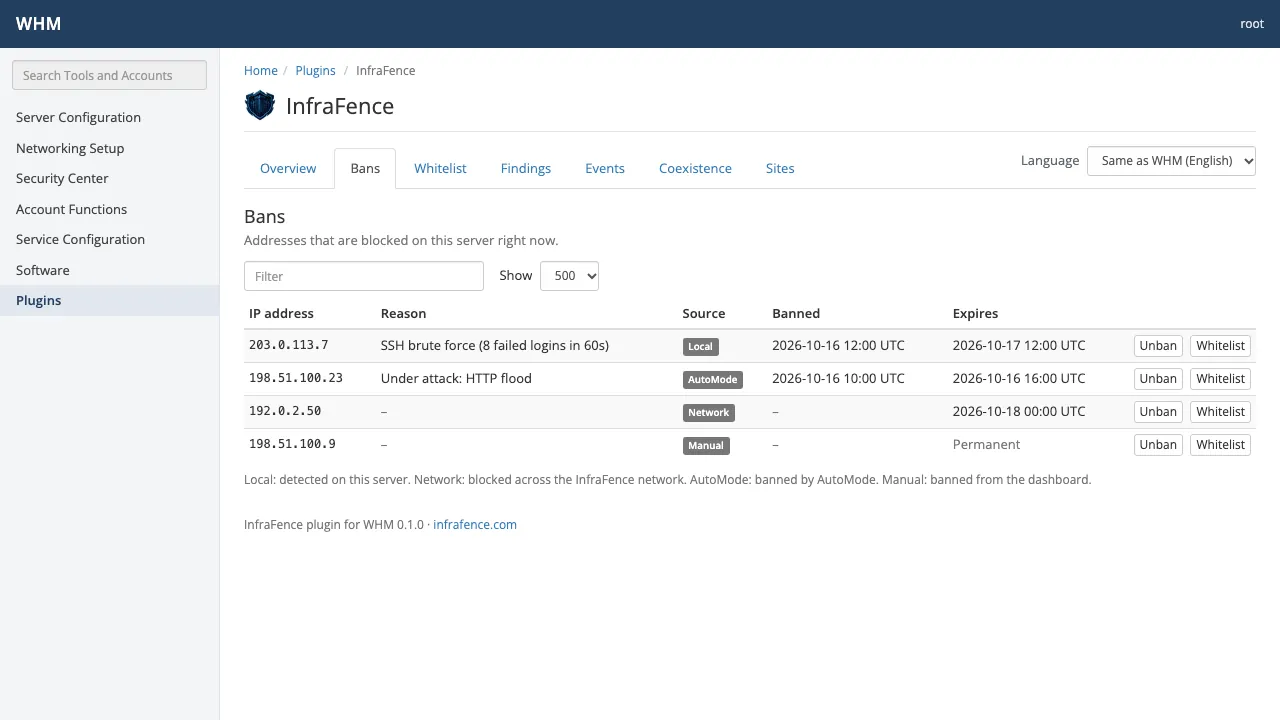
Eventos
Los eventos de seguridad recientes: qué pasó, qué gravedad tiene y de dónde vino.
cPanel & WHM · Eventos 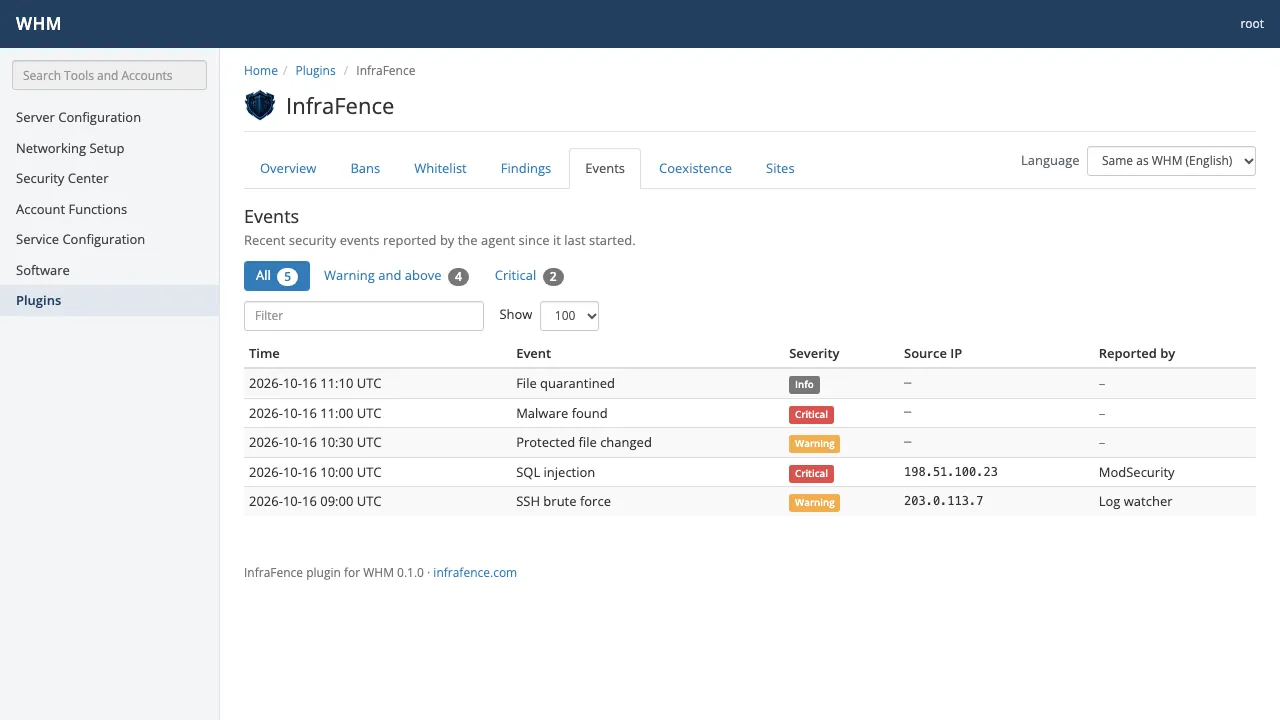
Hallazgos
Malware y cambios de integridad de archivos encontrados en el servidor, con su gravedad y estado.
cPanel & WHM · Hallazgos 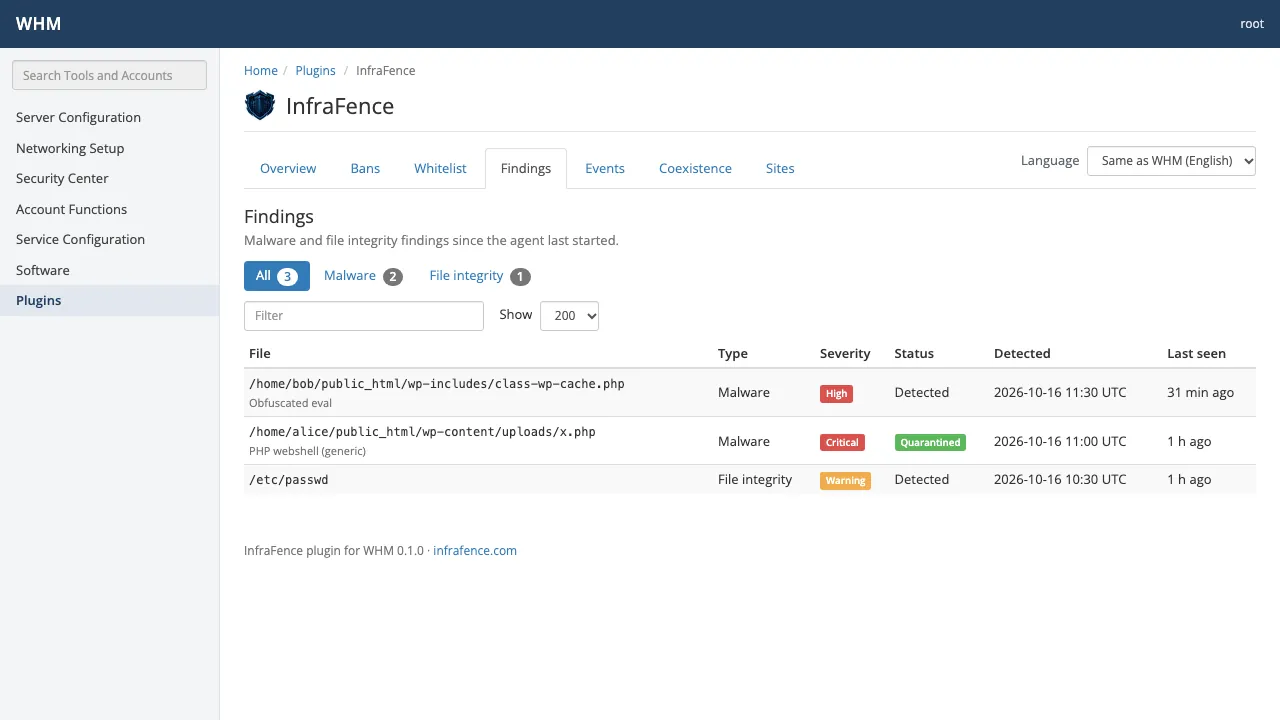
Sitios y dominios
Los dominios y document roots de cada cuenta, si el análisis de malware programado los cubre, y Analizar ahora para un solo sitio.
cPanel & WHM · Sitios y dominios 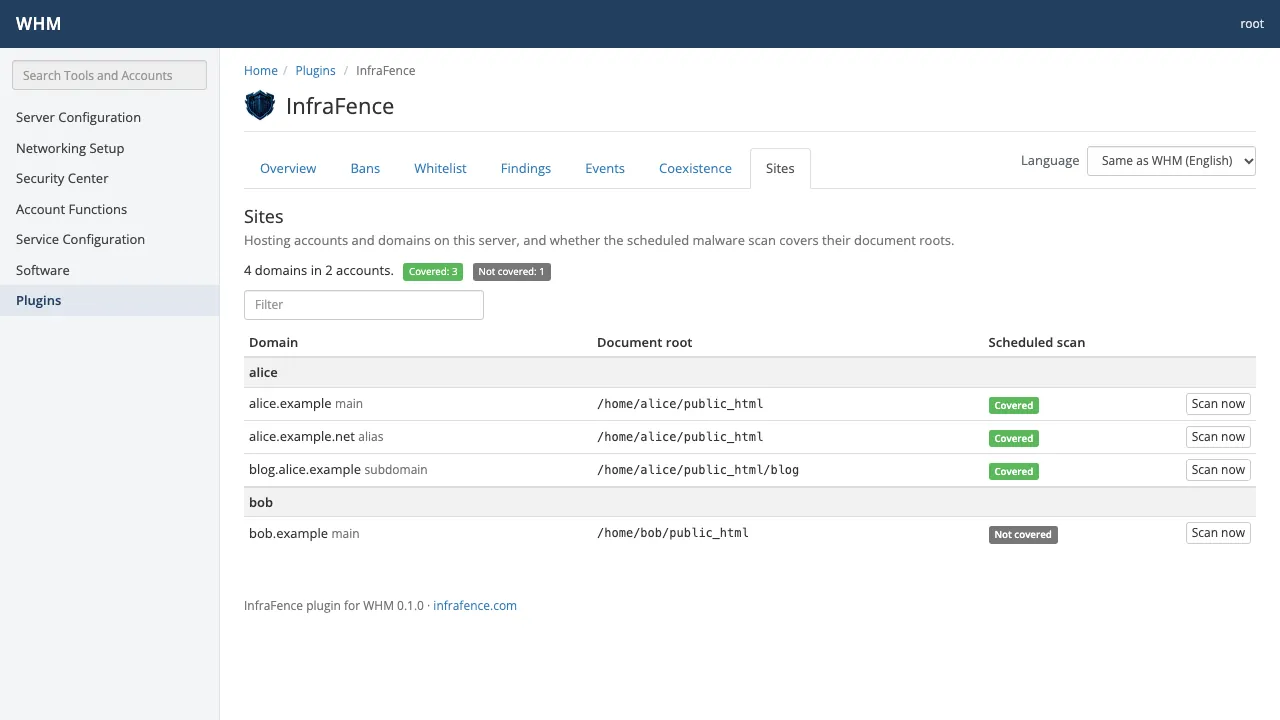
Coexistencia
Las demás herramientas de seguridad del servidor y lo que hace InfraFence junto a cada una.
cPanel & WHM · Coexistencia 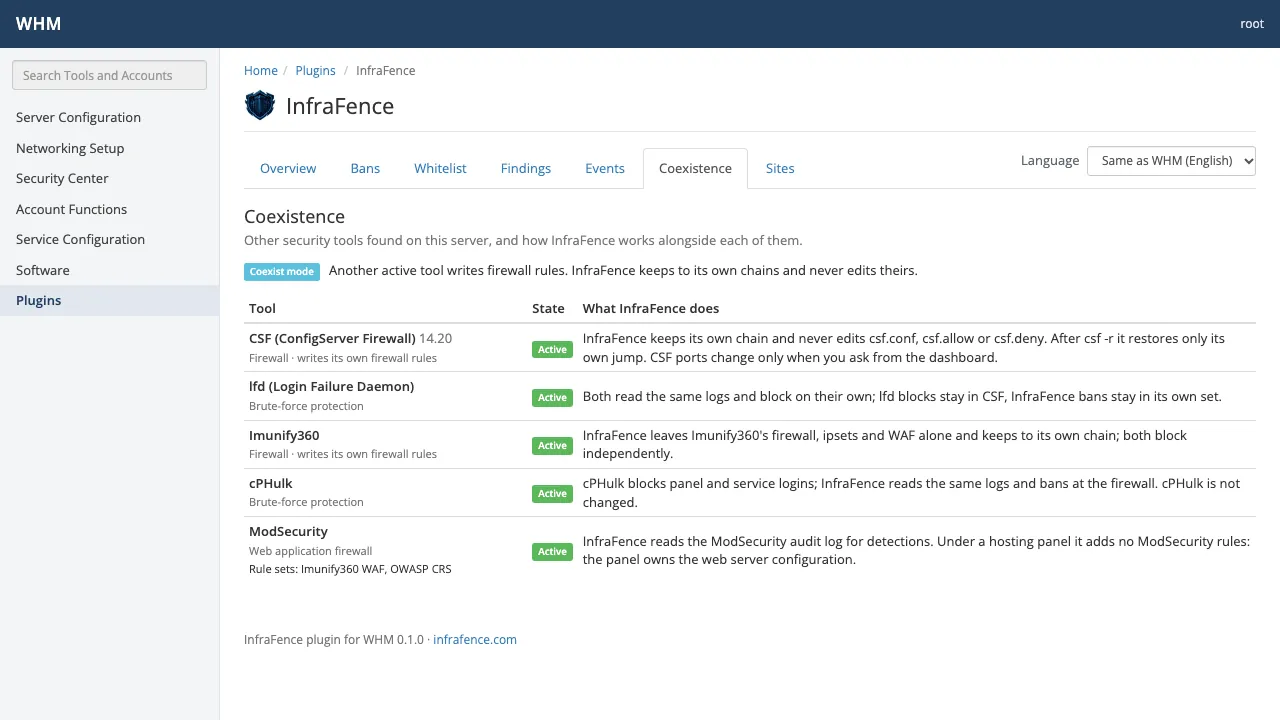
Cada pantalla y sus opciones están en la guía del plugin de WHM; la página de la integración con cPanel & WHM explica cómo habla el plugin con el agente.
Junto a CSF, cPHulk e Imunify, sin tocar cPanel
- La configuración de cPanel sigue siendo de cPanel. El agente usa solo sus propias cadenas del firewall. Nunca edita
csf.conf,csf.allownicsf.deny, no añade reglas de ModSecurity bajo cPanel, deja cPHulk como está y no toca el firewall, los conjuntos de direcciones ni el firewall web de Imunify360. - Solo root. El plugin muestra todas las cuentas del servidor, así que solo lo ve root. Los revendedores y los usuarios de cPanel nunca.
- Ninguna credencial en el panel. El plugin no guarda claves ni tokens de InfraFence: consulta al agente del mismo servidor por un socket local que solo root puede abrir.
- Cada cambio confirmado y registrado. Desbloquear, permitir y escanear piden confirmación, y cada uno llega al panel de InfraFence como un evento con el nombre del usuario de WHM.
- Cambios comprobados, o deshechos. Cuando se cierra un puerto o se aplica una corrección, el agente comprueba después SSH y tus sitios, y deshace el cambio por sí solo si algo dejó de responder.
Los detalles de cada herramienta están en Coexistencia.
InfraFence, CSF, Imunify360 y fail2ban
InfraFence no es el único producto de seguridad dentro de WHM: Imunify360 tiene una integración completa con WHM, CSF tiene su página en WHM, y BitNinja y CrowdSec también tienen plugins para WHM. Herramientas Linux generales como fail2ban, Wazuh u OSSEC no traen un plugin para WHM. Lo que aporta InfraFence es una vista completa de la seguridad dentro de WHM y un único panel para todos tus servidores, con un precio fijo por servidor.
| InfraFence | CSF | Imunify360 | fail2ban | |
|---|---|---|---|---|
| Dentro de WHM | Plugin para root: puntuación, eventos críticos, mapa de ataques, bloqueos, malware, escaneo por sitio, coexistencia | La página de configuración de su firewall | Integración completa, con pantallas también para los usuarios de cPanel | Sin plugin para WHM |
| Qué cubre | Fuerza bruta, firewall web, bots, malware, integridad de archivos, tráfico saliente y DNS, hardening | Firewall, y accesos fallidos con lfd | Firewall, firewall web, escáner de malware con limpieza, protección de PHP | Bloqueos a partir de patrones en los logs |
| Protección de PHP en ejecución | No la ofrece | No | Proactive Defense | No |
| Varios servidores | Un único panel en vivo para todos los servidores | Por servidor; los ajustes de clúster pueden compartir bloqueos | Se gestiona en el panel de cada servidor; un panel puede mostrar varios | Nada integrado |
| Correcciones | Correcciones de hardening y puertos cerrados, comprobados y deshechos si SSH o un sitio fallan | A mano | Funciones de hardening de la suite | No cubiertas |
| Respuesta automática | AutoMode: correcciones seguras por sí solo, aprobación para todo lo arriesgado | Bloqueos de lfd | Bloqueo automático y limpieza de malware | Bloqueos |
| Precio por servidor | El mismo con cualquier número de cuentas: 8,90 €, 18,90 € o 28,90 € al mes | Gratis (GPLv3); ConfigServer dejó de desarrollarlo el 31 de agosto de 2025, cPanel mantiene un fork | Según el número de cuentas: 12 $, 25 $, 35 $ o 45 $ al mes | Gratis (GPLv2) |
Datos a octubre de 2026, de la documentación pública y las páginas de precios de los fabricantes. Los precios cambian: compruébalos antes de decidir. Cada comparativa completa: CSF, Imunify360, fail2ban.
Dónde Imunify360 es más fuerte. Proactive Defense vigila los scripts PHP mientras se ejecutan, algo que InfraFence no hace, e Imunify360 lo desarrolla el equipo de CloudLinux y encaja de cerca con cPanel y CloudLinux, con pantallas para los clientes del hosting y limpieza automática de malware. Si vendes hosting compartido, mantenlo: InfraFence funciona a su lado.
Precio y cómo empezar
El plugin de WHM está incluido en los planes de pago, sin coste adicional: Basic 8,90 €, Pro 18,90 € y AutoMode 28,90 € por servidor al mes, un 20% menos con facturación anual, lo mismo para 1 cuenta que para 300. Starter, gratis para un servidor, no incluye el plugin. Cada cuenta nueva empieza con 14 días de AutoMode gratis, sin tarjeta. Consulta los Precios.
- Crea tu cuenta y añade el servidor: Servidores › Añadir servidor te da un comando de una línea para ejecutar como root. Revisa el servidor antes de cambiar nada.
- En el panel de InfraFence, Plugins de paneles › cPanel & WHM te da el comando de instalación del plugin: el RPM para AlmaLinux 8, 9 y 10, CloudLinux y Rocky, el .deb para Ubuntu 24.04, o el tarball. cPanel & WHM 11.110 o posterior.
- Abre WHM » Plugins » InfraFence.
Más para equipos de hosting en la página de hosting.
Preguntas sobre InfraFence en cPanel & WHM
- ¿Tengo que quitar CSF, cPHulk o Imunify360?
- No. InfraFence los detecta y usa solo sus propias cadenas del firewall: nunca edita los archivos de CSF, deja cPHulk como está y no toca el firewall ni el firewall web de Imunify360. Cada uno bloquea por su cuenta.
- ¿El plugin cambia la configuración de cPanel?
- No. El plugin no cambia nada por sí mismo: cada acción pasa por el agente, que nunca edita la configuración que gestiona cPanel y, bajo cPanel, no añade reglas de ModSecurity.
- ¿Quién puede abrir el plugin?
- Solo root en WHM. Muestra todas las cuentas del servidor, así que los revendedores y los usuarios de cPanel nunca lo ven.
- ¿Cuánto cuesta en un servidor con muchas cuentas?
- Lo mismo que en uno con una sola: 8,90 €, 18,90 € o 28,90 € por servidor al mes con Basic, Pro o AutoMode, sea cual sea el número de cuentas o sitios. Starter no incluye el plugin.
- ¿Es seguro cerrar un puerto desde el panel?
- Solo se pueden cerrar puertos de bases de datos y de administración, como el 3306 de MySQL; SSH, 80, 443 y cualquier puerto de un servidor web, nunca. Después del cambio el agente comprueba SSH y tus sitios, y lo deshace por sí solo si algo dejó de responder.
- ¿Puedo probarlo sin tarjeta?
- Sí. Cada cuenta nueva empieza con 14 días de AutoMode gratis, sin tarjeta, y AutoMode incluye el plugin de WHM. Después eliges un plan, o la cuenta pasa a Starter, que no incluye el plugin.
Lleva InfraFence a tus servidores cPanel
Crea tu cuenta, añade el servidor y después instala el plugin de WHM desde tu panel. 14 días de AutoMode gratis, sin tarjeta.