
InfraFence dentro de cPanel & WHM
Última actualización:
El plugin de InfraFence para WHM muestra lo que está haciendo el agente de InfraFence en un servidor cPanel y permite a root actuar sin salir de WHM: la puntuación de seguridad y los ataques del día, bloqueos, la lista blanca, el malware encontrado, los eventos de seguridad, las demás herramientas de seguridad del servidor y el análisis de malware de un solo sitio.
Está incluido en los planes Basic, Pro y AutoMode: crea tu cuenta, añade el servidor y el panel de InfraFence te da el comando para instalar el plugin.
Para verlo en acción, lee lo que hizo en uno de nuestros propios servidores cPanel de producción en sus primeras 24 horas.
Cómo funciona
El plugin es una capa fina sobre el agente que ya funciona en el servidor. Cada pantalla ejecuta un comando como root, infrafence-agent panel <comando> --json, y muestra la respuesta. El comando habla con el agente a través de un socket local que solo root puede abrir.
- Sin credenciales en WHM. El plugin no guarda ninguna clave ni ningún token de InfraFence. Abrir en InfraFence es un simple enlace a la página del servidor en el panel de InfraFence, donde inicias sesión como siempre, con verificación en dos pasos.
- No toca el servidor. El plugin nunca cambia por su cuenta el firewall, ModSecurity ni ninguna otra herramienta. Todo cambio pasa por el agente, que se queda en sus propias cadenas de firewall.
- Cada cambio queda registrado. El agente informa a InfraFence de cada desbloqueo, cada dirección permitida y cada análisis como un evento, con el nombre del usuario de WHM que lo hizo.
Las pantallas
Siete pantallas en WHM » Plugins » InfraFence. Las capturas de abajo están generadas por el plugin con datos de ejemplo.
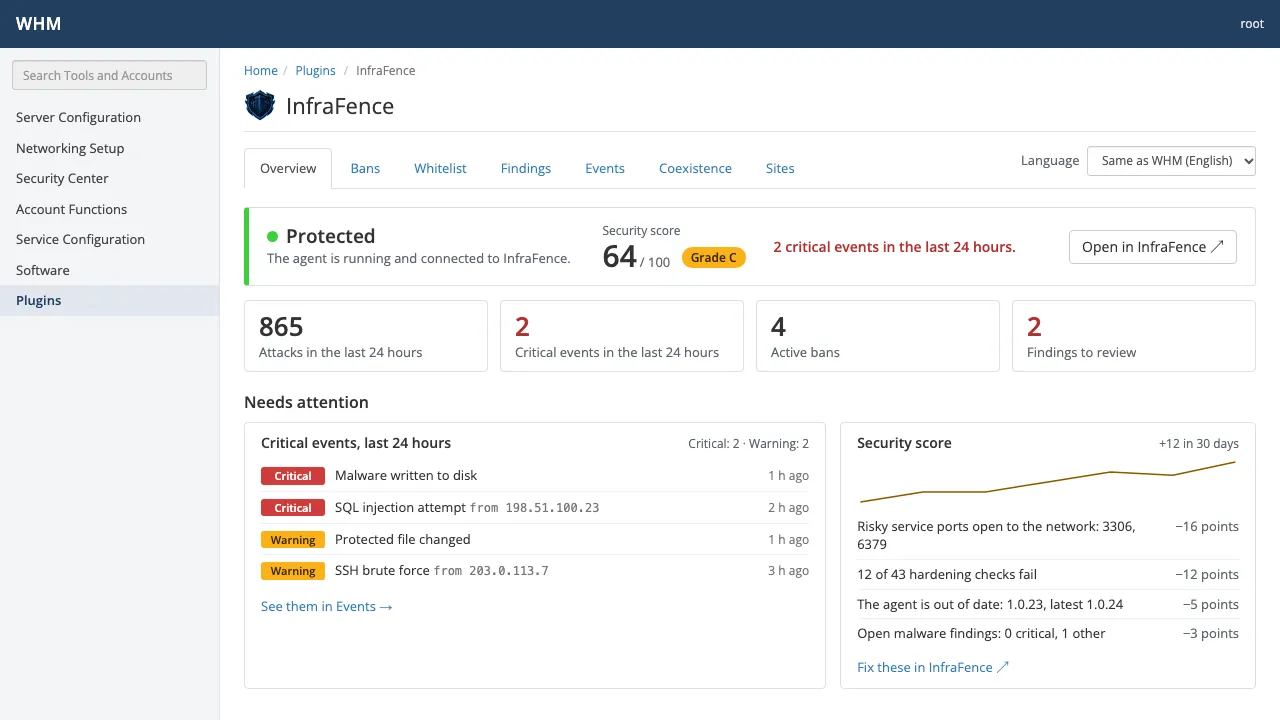
Resumen
Estado de la protección y puntuación de seguridad, los eventos críticos de las últimas 24 horas, de dónde llegaron los ataques y los detalles técnicos, con un enlace al servidor en el panel de InfraFence.
cPanel & WHM · Resumen Bloqueos
Cada dirección bloqueada, con el motivo y el origen. Desbloquéala solo en este servidor o añádela a la lista blanca.
cPanel & WHM · Bloqueos 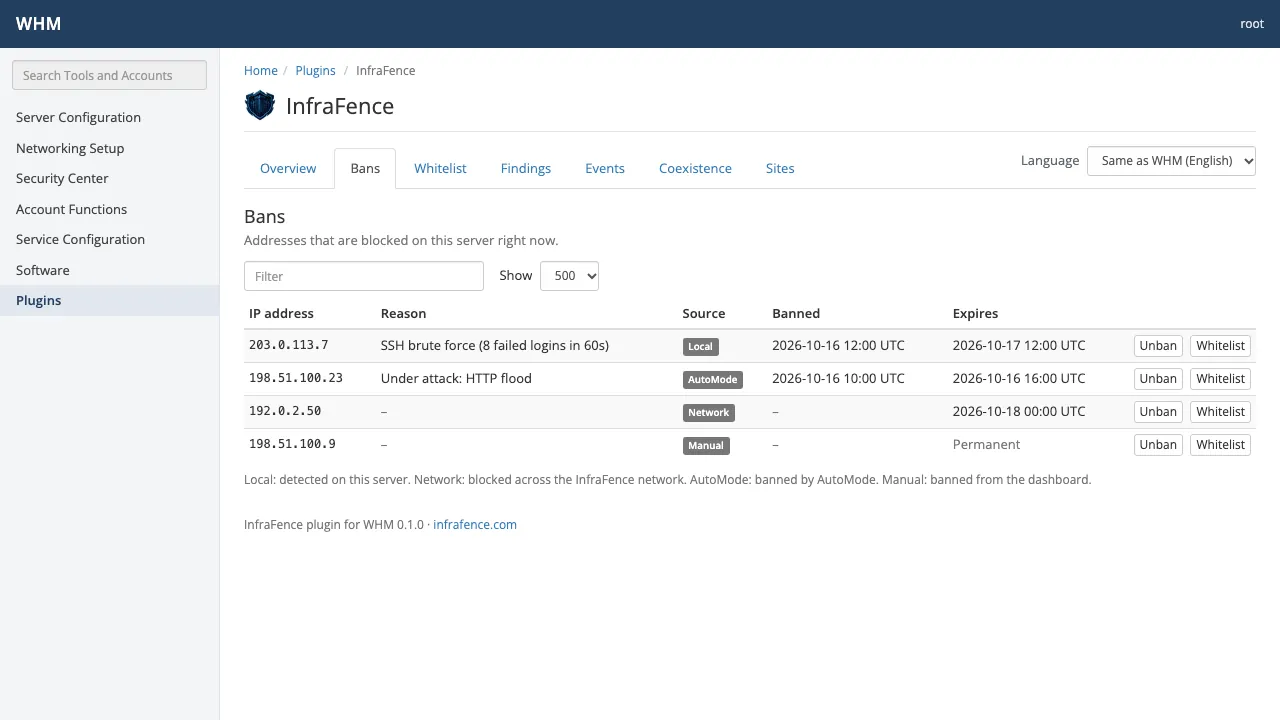
Lista blanca
Las direcciones que nunca se bloquean: las añadidas desde el panel y las de tu organización, que llegan desde InfraFence.
cPanel & WHM · Lista blanca 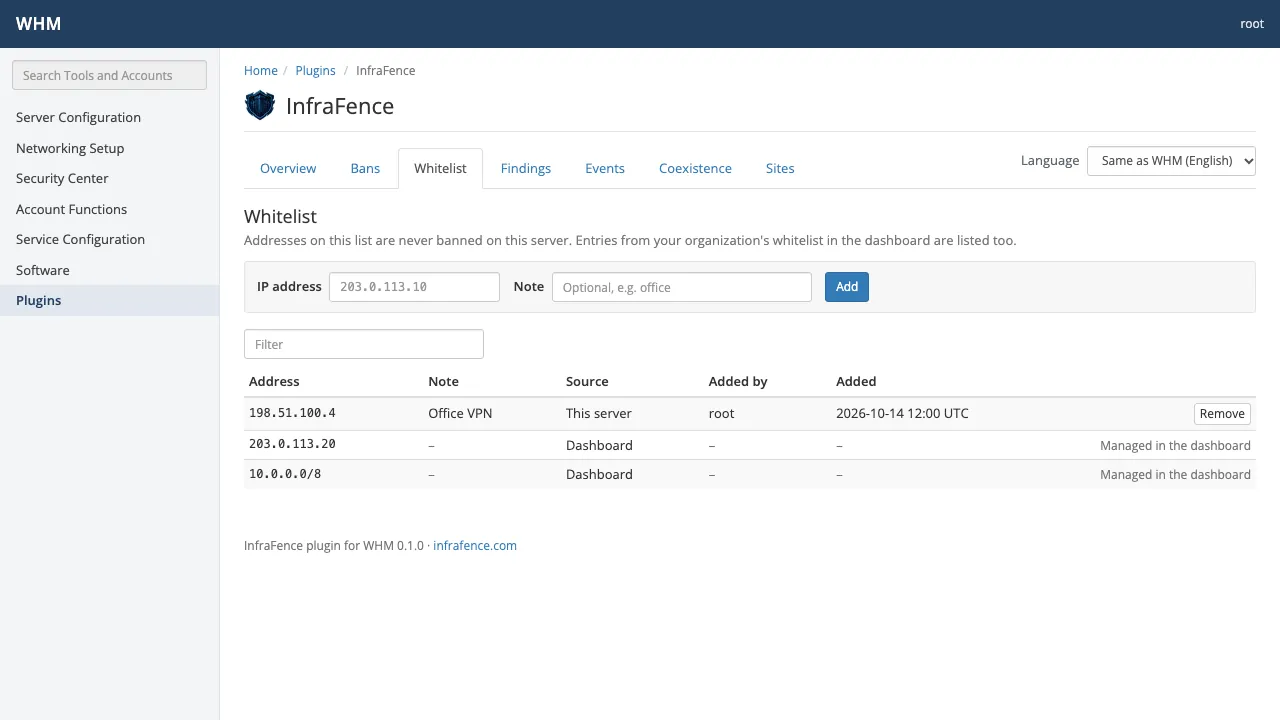
Hallazgos
Malware y cambios de integridad de archivos encontrados en el servidor, con su gravedad y estado.
cPanel & WHM · Hallazgos 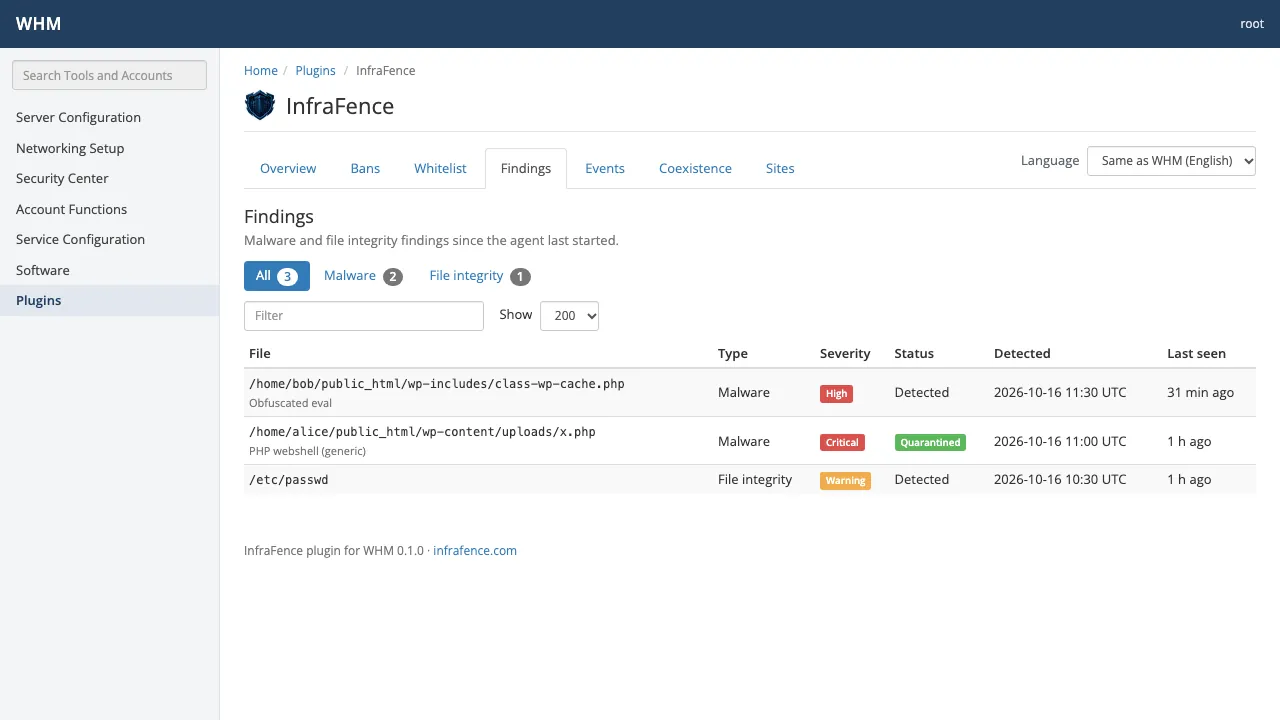
Eventos
Los eventos de seguridad recientes: qué pasó, qué gravedad tiene y de dónde vino.
cPanel & WHM · Eventos 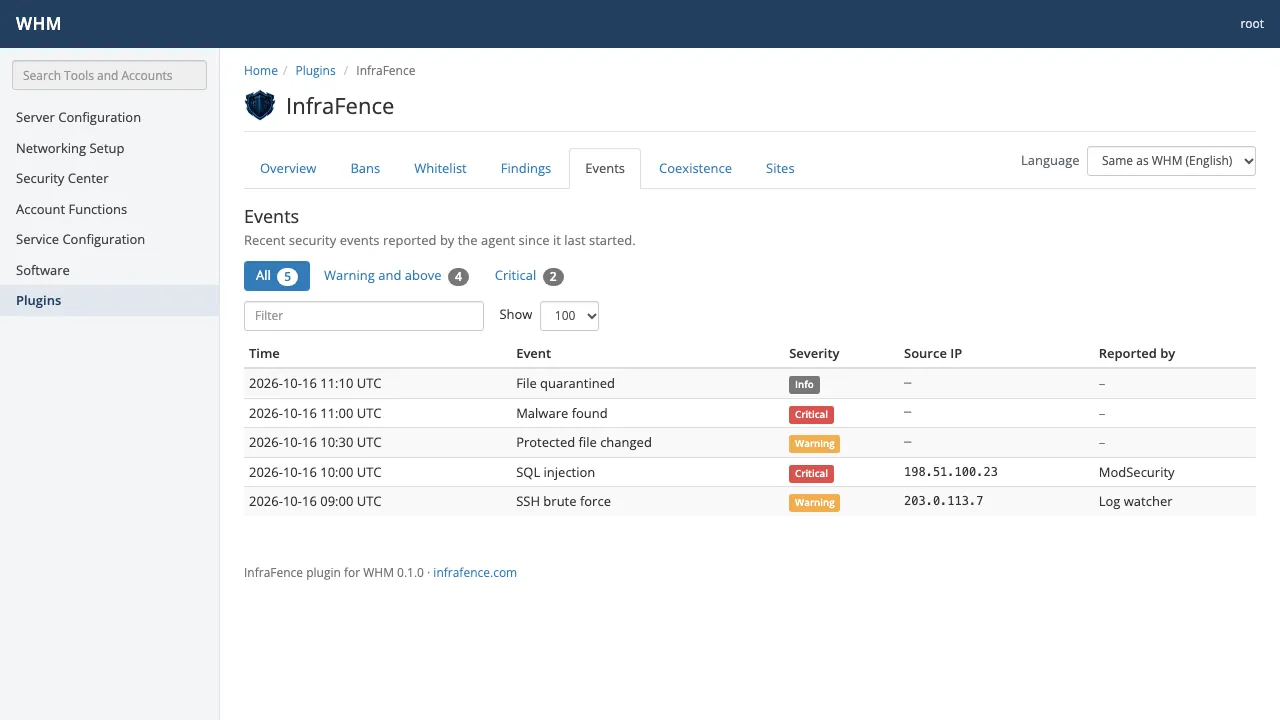
Coexistencia
Las demás herramientas de seguridad del servidor y lo que hace InfraFence junto a cada una.
cPanel & WHM · Coexistencia 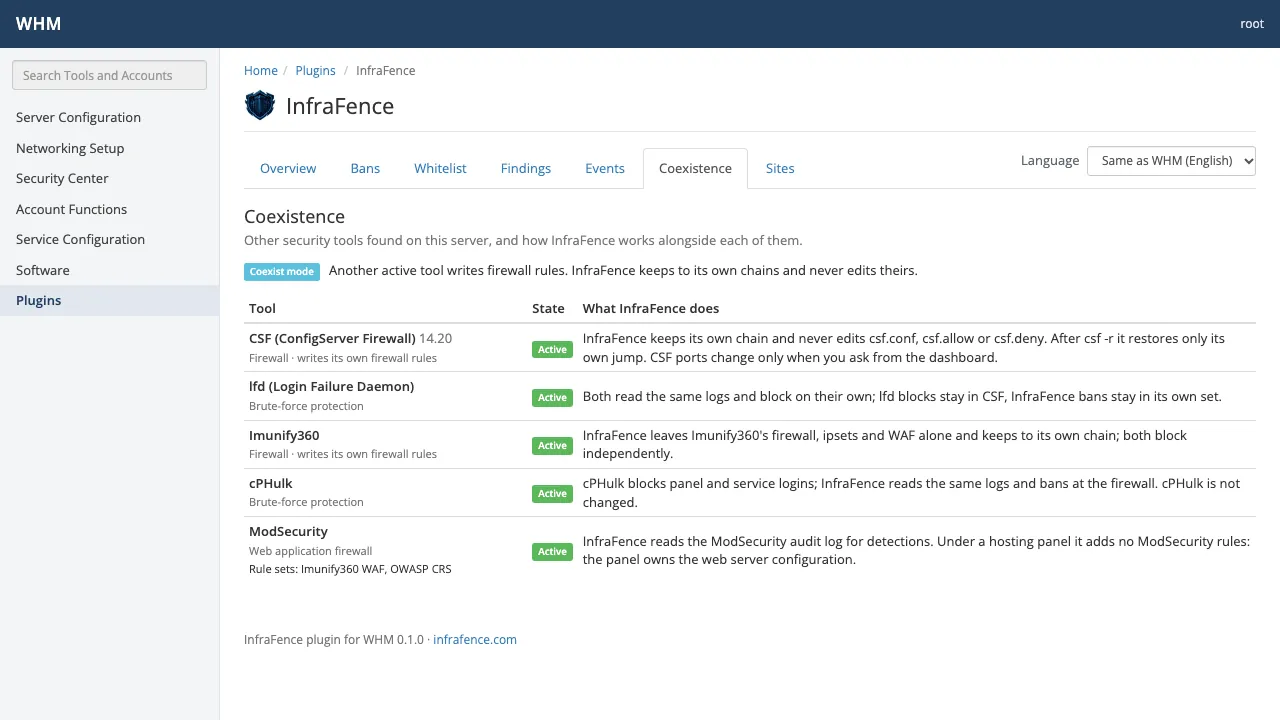
Sitios y dominios
Los dominios y document roots de cada cuenta, si el análisis de malware programado los cubre, y Analizar ahora para un solo sitio.
cPanel & WHM · Sitios y dominios 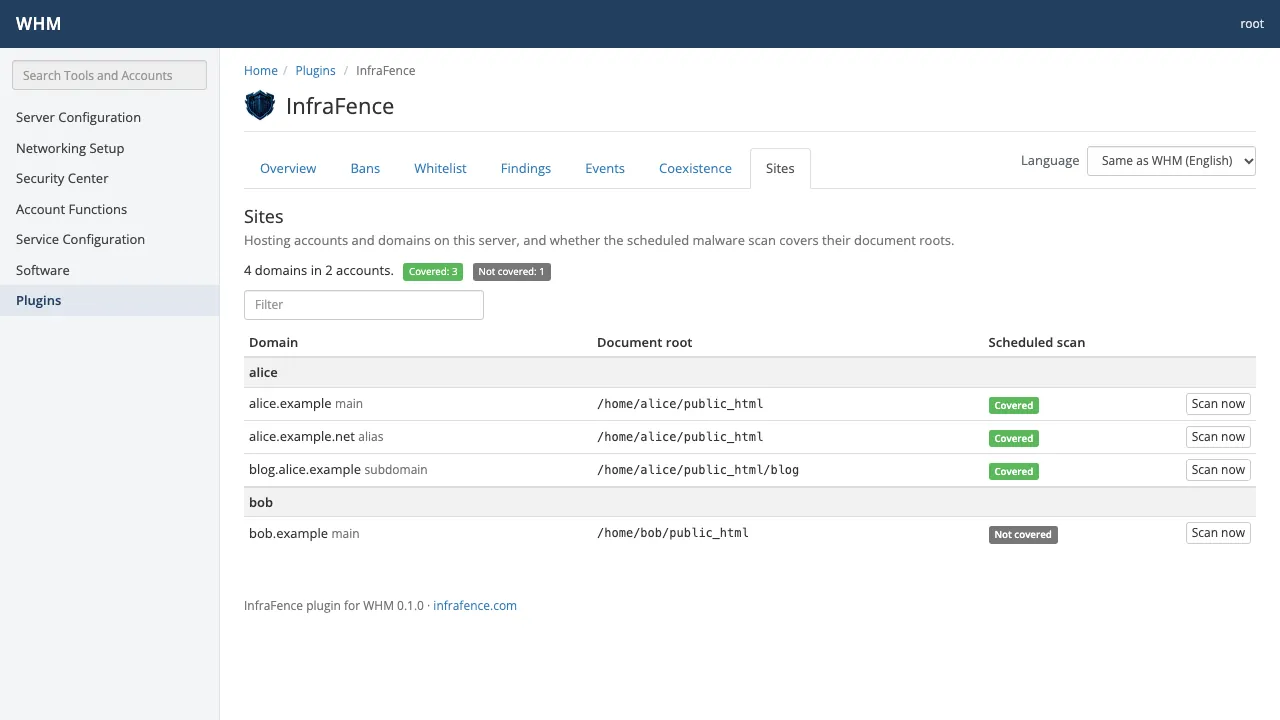
Si el agente no está instalado, el plugin explica en su lugar cómo añadir el servidor en el panel de InfraFence.
Solo para root
Las respuestas del agente abarcan todo el servidor, con todas sus cuentas, así que el plugin es solo para root. Está registrado con acls=all, y en cada petición el plugin vuelve a comprobar que el usuario de WHM tiene privilegios de root. Los revendedores y los usuarios de cPanel no lo ven nunca.
- Desbloquear, permitir, eliminar y analizar muestran siempre antes una página de confirmación, y solo se ejecutan con un POST que lleva el token de seguridad de la sesión de WHM. Una petición que llega desde otro sitio se rechaza.
- Las direcciones se validan antes de ejecutar el comando, y un análisis solo acepta un document root que el propio agente haya indicado como analizable: dentro del home de la cuenta y propiedad de esa cuenta.
- El agente se lanza a partir de una lista de argumentos, nunca a través de una shell, con un entorno limpio y un límite de tiempo. El plugin solo lo ejecuta si el binario y todos los directorios por encima de él pertenecen a root y nadie más puede escribir en ellos.
- Un desbloqueo desde WHM levanta el bloqueo solo en este servidor, durante 30 días como máximo. El bloqueo se mantiene en el panel de InfraFence y en tus demás servidores, y el plugin lo avisa antes y después.
Junto a CSF, Imunify360 y cPHulk
Un servidor cPanel rara vez empieza de cero. El agente detecta las herramientas de seguridad que ya están instaladas, y la pantalla Coexistencia muestra qué hace InfraFence junto a cada una:
| Herramienta | Qué hace InfraFence |
|---|---|
| CSF | Se queda en su propia cadena y nunca modifica csf.conf, csf.allow ni csf.deny. Después de csf -r restaura solo su propio salto. Los puertos de CSF cambian solo cuando tú lo pides desde el panel de InfraFence. |
| lfd | Los dos leen los mismos logs y bloquean cada uno por su cuenta: los bloqueos de lfd se quedan en CSF, los de InfraFence en su propio set. |
| Imunify360 | No toca el firewall, los ipsets ni el WAF de Imunify360 y se queda en su propia cadena. Los dos bloquean de forma independiente. |
| cPHulk | cPHulk bloquea los inicios de sesión en el panel y en los servicios; InfraFence lee los mismos logs y bloquea en el firewall. cPHulk no se modifica. |
| ModSecurity | InfraFence lee el log de auditoría de ModSecurity para sus detecciones. Con cPanel no añade reglas de ModSecurity: la configuración del servidor web es cosa del panel. |
También reconoce fail2ban, CrowdSec, BitNinja, Monarx, firewalld y ufw. Así es como está diseñado y probado el agente; no es una certificación de ninguno de estos fabricantes.
Instalación
- Crea tu cuenta de InfraFence e instala el agente en el servidor: en el panel de InfraFence, Servidores › Añadir servidor, y luego ejecuta como root el comando de instalación.
- En el panel de InfraFence, abre Plugins de paneles › cPanel & WHM y copia el comando de instalación para el sistema del servidor: el RPM para AlmaLinux 8, 9 y 10, CloudLinux y Rocky, el .deb para Ubuntu 24.04 o el tarball.
- Ejecútalo en el servidor como root. Descarga el paquete, lo comprueba con los checksums de la versión y lo instala. El instalador comprueba primero el servidor: si una comprobación falla, no se cambia nada y no se reinicia ningún servicio.
Para quitarlo: /usr/local/share/infrafence-whm/uninstall.sh después de una instalación desde el tarball, o dnf remove infrafence-whm, o apt remove infrafence-whm. La desinstalación quita solo el plugin, nunca el agente.
El plugin está incluido en Basic, Pro y AutoMode: pagas por servidor, igual que sin él. Starter no lo incluye, y si el pago se interrumpe el plugin no muestra datos hasta que el plan vuelva a estar activo. Requisitos: cPanel & WHM 11.110 o posterior.
Código fuente
El plugin tiene el código disponible bajo BSL 1.1, igual que el agente: lee su código en GitHub antes de que llegue a un servidor. Sus textos siguen el idioma del usuario de WHM: inglés, italiano, español, francés, alemán o portugués.
La extensión para Plesk está en desarrollo: escribe a info@infrafence.com si quieres probarla. La página de hosting tiene los detalles.
Pruébalo gratis en 1 servidor
Starter protege por completo un servidor, gratis y sin tarjeta de crédito.
- 01
Crea una cuenta gratuita y abre Servidores › Añadir servidor para obtener el token de instalación. Es válido durante una hora.
Crear el token - 02
Después ejecuta esto como root en el servidor:
curl -fsSL https://github.com/infrafence/infrafence-agent/releases/latest/download/install.sh | sudo bash -s -- --token <TOKEN>