
Einen cPanel & WHM-Server mit InfraFence absichern: ein echter Fall
Zuletzt aktualisiert:
Ein cPanel & WHM-Server trägt viele Websites auf einmal, und mit ihnen SSH, Panel-Logins, E-Mail, FTP und Datenbanken, alles aus dem Internet erreichbar. Der Schutz ist meist ein Flickenteppich: CSF als Firewall, cPHulk für Logins, ModSecurity fürs Web, ein Malware-Scanner, jedes mit eigener Oberfläche, und nichts zeigt den ganzen Server, geschweige denn alle.
InfraFence bringt einen Agent pro Server und ein Plugin direkt in WHM: root sieht Sicherheitswert, kritische Ereignisse, Angriffe und ihre Herkunft, Sperren und Malware-Funde, ohne WHM zu verlassen, und jeder Server liegt in einem Dashboard. Unten steht, was InfraFence auf einem unserer eigenen cPanel-Produktionsserver in den ersten 24 Stunden getan hat.
Ein echter Server: die ersten 24 Stunden
Ein echter Fall, anonymisiert: einer unserer eigenen cPanel & WHM-Produktionsserver, betrieben von dem Unternehmen hinter InfraFence, am 24. und 25. Oktober 2026. Die Zahlen sind die dieses Servers, in unserem Fall; ein anderer Server zeigt andere.
- System
- AlmaLinux 8.10, cPanel & WHM 138
- Konten und Websites
- 5 cPanel-Konten, 19 Websites
- Schon auf dem Server
- cPHulk, fail2ban, ModSecurity und ImunifyAV
- Erste 24 Stunden
- Rund 285 Angriffe, davon rund 98 % Portscans
- Installation, in Minuten. Erst der Agent, dann das WHM-Plugin. Der Agent fand cPHulk, fail2ban, ModSecurity und ImunifyAV und arbeitete neben ihnen: Während der Installation wurde nichts neu gestartet und kein Dienst angefasst.
- Die ersten 10 Minuten. Die ersten Portscanner wurden gesperrt.
- Die erste Prüfung. Bei 26 der 50 Härtungsprüfungen gab es etwas zu beheben, und der Sicherheitswert lag bei 74 von 100, Note C.
- Ein kritisches Ereignis: Datenbank aus dem Internet erreichbar. Der MySQL-Port 3306 antwortete dem ganzen Internet. Wir haben ihn im Dashboard geschlossen: Der Port war in unter 2 Sekunden zu, danach prüfte der Agent, dass SSH und alle 19 Websites weiter antworteten, und das taten sie. Das Ereignis steht jetzt auf Behoben.
- Eine Dateiänderung. Die Dateiintegritätsprüfung meldete eine Änderung an
/root/.ssh/authorized_keys: Ein Administrator hatte einen alten Schlüssel entfernt. Die Analyse stufte das als geringes Risiko ein, Schlüssel entfernt statt hinzugefügt, und wir haben es als erwartet markiert. - Nach 24 Stunden. Rund 285 Angriffe, davon rund 98 % Portscans, vor allem aus Frankreich und Kanada. Zeitweise waren 91 Adressen gleichzeitig gesperrt.
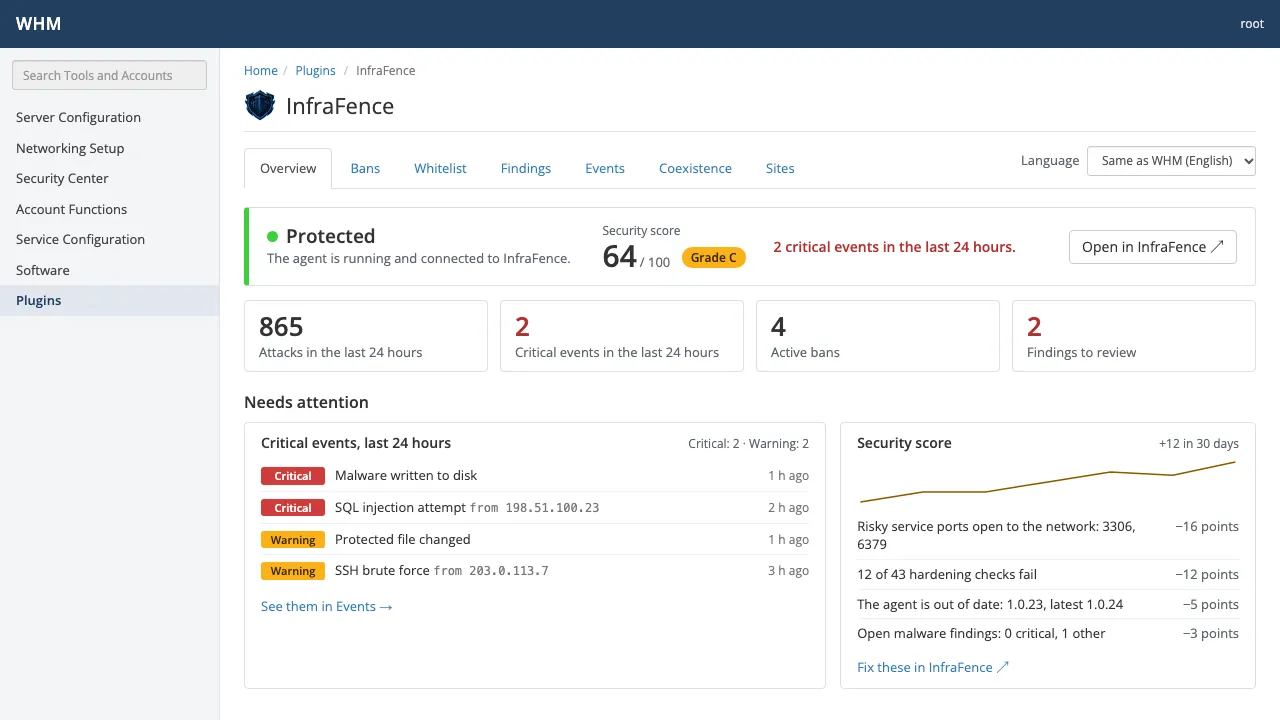
In WHM sieht root denselben Tag in der Übersicht des Plugins: den Wert und seine Note, die kritischen Ereignisse der letzten 24 Stunden, was Punkte kostet, und eine Karte, woher die Angriffe kamen. In InfraFence öffnen führt zur Seite des Servers im Dashboard, wo der Port geschlossen wurde.
Was root in WHM sieht
Das Plugin liegt unter WHM » Plugins » InfraFence. Die Screenshots sind mit Beispieldaten aus dem Plugin erzeugt, nicht vom Server oben.
Sperren
Jede gesperrte Adresse mit Grund und Herkunft. Nur auf diesem Server entsperren oder auf die Whitelist setzen.
cPanel & WHM · Sperren 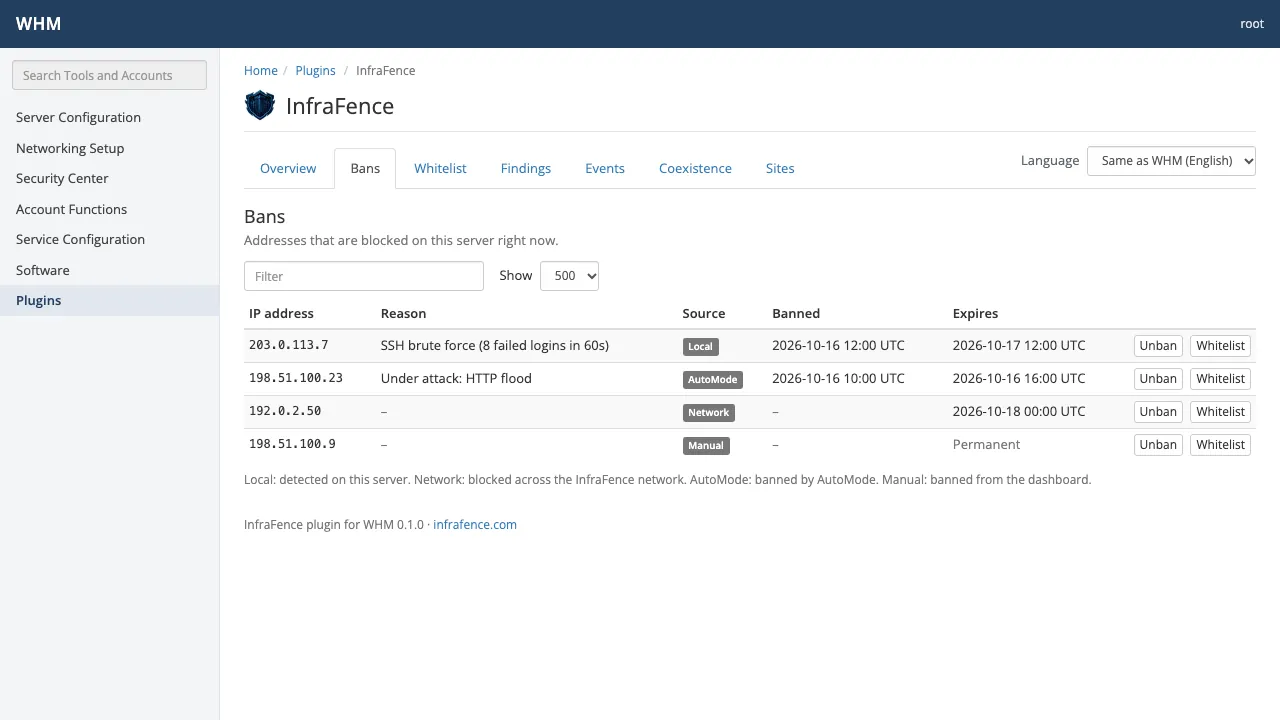
Ereignisse
Die letzten Sicherheitsereignisse: was passiert ist, wie ernst es ist und woher es kam.
cPanel & WHM · Ereignisse 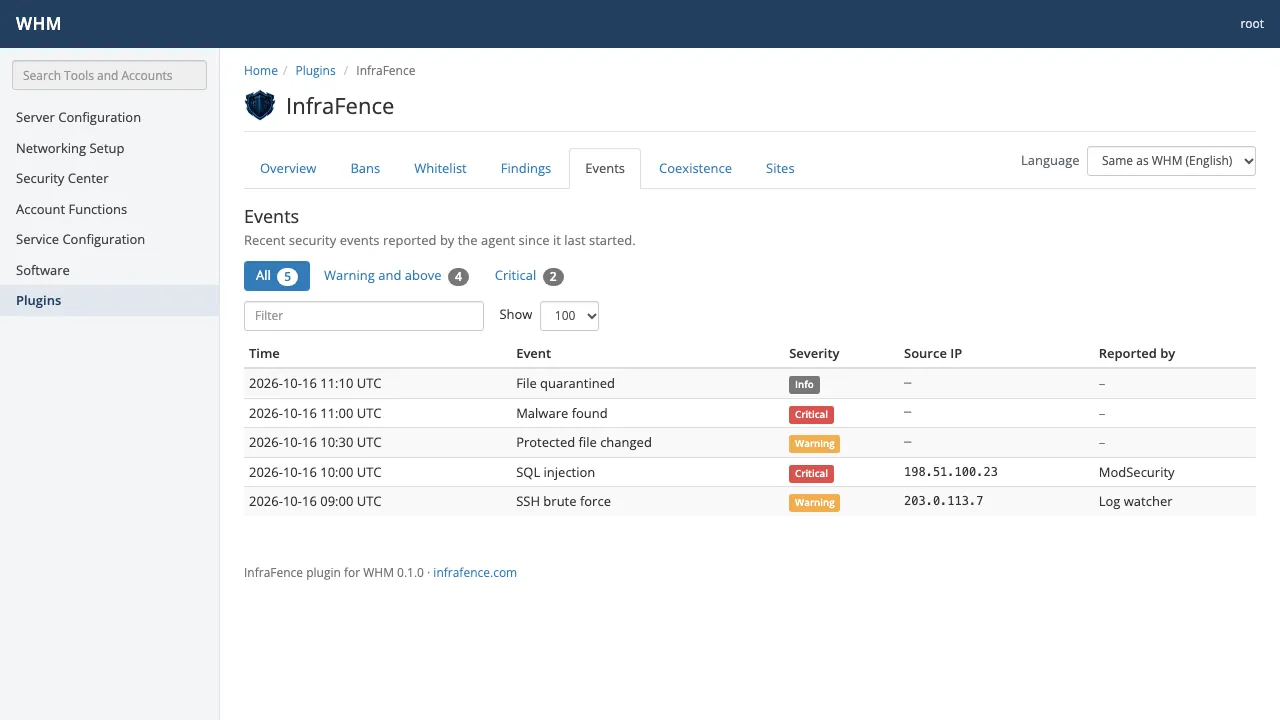
Funde
Malware und Verstöße gegen die Dateiintegrität auf dem Server, mit Schweregrad und Status.
cPanel & WHM · Funde 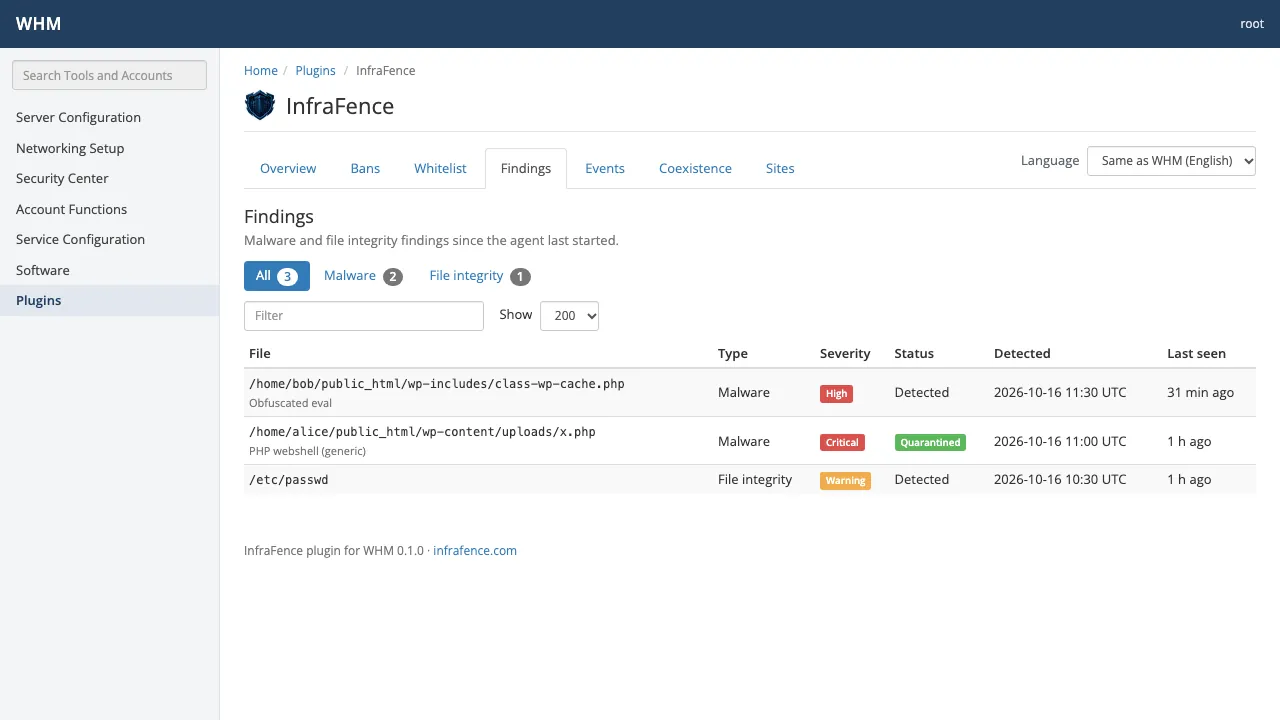
Websites und Domains
Domains und Document Roots jedes Kontos, ob der geplante Malware-Scan sie abdeckt, und „Jetzt scannen“ für eine einzelne Website.
cPanel & WHM · Websites und Domains 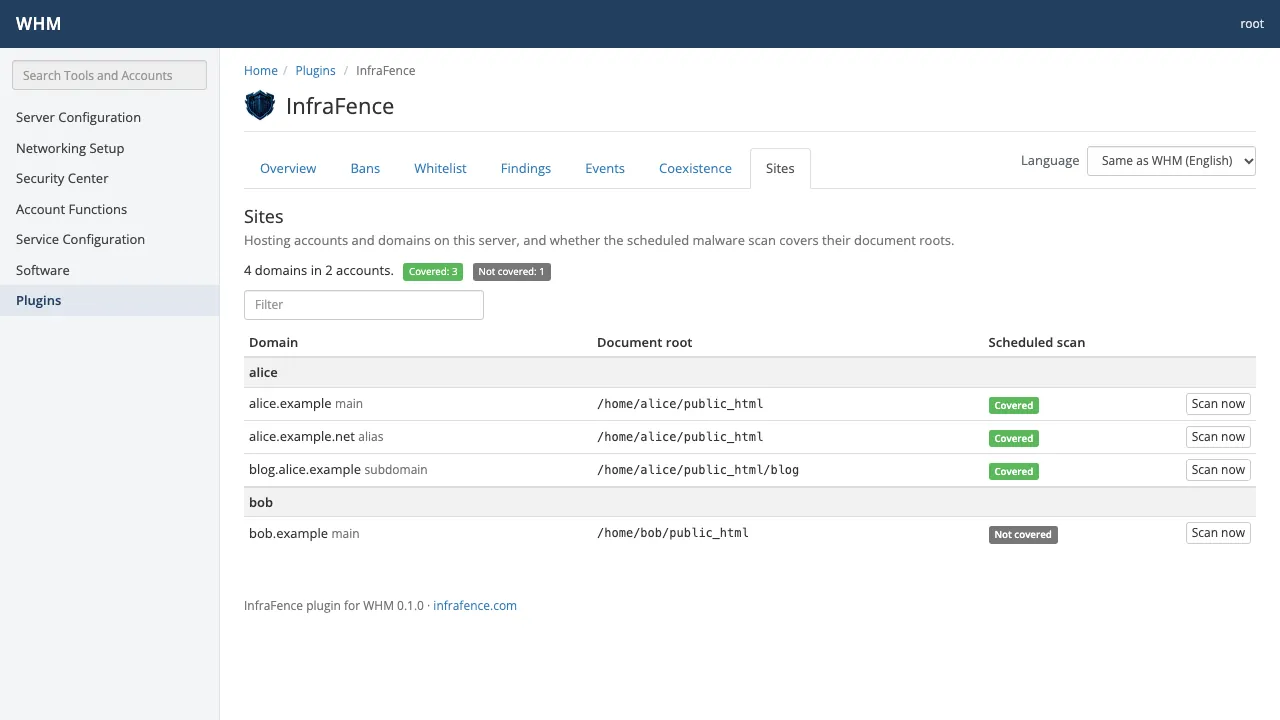
Koexistenz
Die anderen Sicherheitswerkzeuge auf dem Server und was InfraFence neben jedem davon tut.
cPanel & WHM · Koexistenz 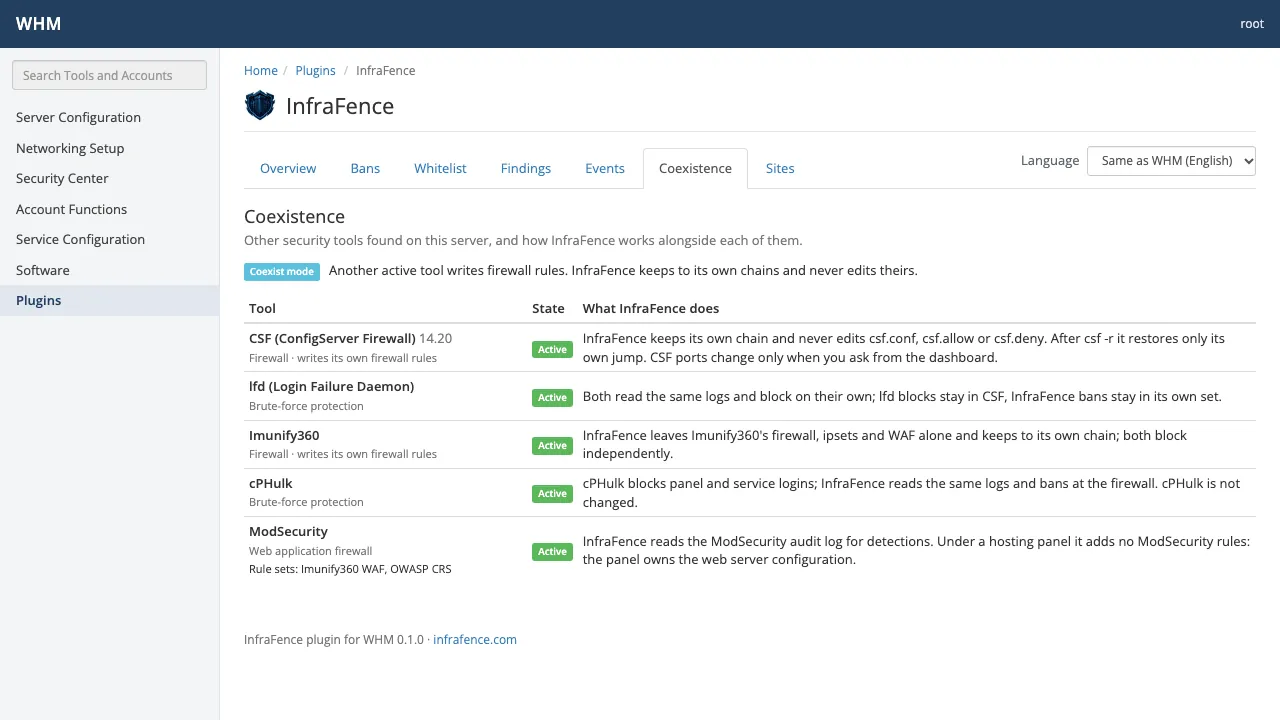
Jeder Bildschirm und seine Optionen stehen in der Anleitung zum WHM-Plugin; die Seite zur cPanel & WHM-Integration erklärt, wie das Plugin mit dem Agent spricht.
Neben CSF, cPHulk und Imunify, ohne cPanel anzufassen
- Die Konfiguration von cPanel bleibt bei cPanel. Der Agent bleibt in seinen eigenen Firewall-Ketten. Er ändert nie
csf.conf,csf.allowodercsf.deny, fügt unter cPanel keine ModSecurity-Regeln hinzu, lässt cPHulk unverändert und lässt Firewall, Adresslisten und Web-Firewall von Imunify360 in Ruhe. - Nur root. Das Plugin zeigt alle Konten des Servers, deshalb sieht es nur root. Reseller und cPanel-Nutzer nie.
- Keine Zugangsdaten im Panel. Das Plugin speichert keinen InfraFence-Schlüssel und kein Token: Es fragt den Agent auf demselben Server über einen lokalen Socket, den nur root öffnen kann.
- Jede Änderung bestätigt und protokolliert. Entsperren, Erlauben und Scannen fragen vorher nach, und jede Aktion kommt im Dashboard als Ereignis mit dem Namen des WHM-Nutzers an.
- Änderungen geprüft oder zurückgenommen. Wenn ein Port geschlossen oder eine Korrektur angewendet wird, prüft der Agent danach SSH und deine Websites und nimmt die Änderung selbst zurück, wenn etwas nicht mehr antwortet.
Details zu jedem Werkzeug stehen unter Koexistenz.
InfraFence, CSF, Imunify360 und fail2ban
InfraFence ist nicht das einzige Sicherheitsprodukt in WHM: Imunify360 ist vollständig in WHM integriert, CSF hat seine Seite in WHM, und auch BitNinja und CrowdSec haben WHM-Plugins. Allgemeine Linux-Werkzeuge wie fail2ban, Wazuh oder OSSEC bringen kein WHM-Plugin mit. InfraFence bringt einen vollständigen Sicherheitsblick in WHM und ein Dashboard für alle deine Server, zu einem festen Preis pro Server.
| InfraFence | CSF | Imunify360 | fail2ban | |
|---|---|---|---|---|
| In WHM | Plugin für root: Sicherheitswert, kritische Ereignisse, Angriffskarte, Sperren, Malware, Scan pro Website, Koexistenz | Die Konfigurationsseite seiner Firewall | Vollständige Integration, mit Bildschirmen auch für cPanel-Nutzer | Kein WHM-Plugin |
| Was es abdeckt | Brute Force, Web-Firewall, Bots, Malware, Dateiintegrität, ausgehender Verkehr und DNS, Härtung | Firewall, und fehlgeschlagene Logins über lfd | Firewall, Web-Firewall, Malware-Scanner mit Bereinigung, PHP-Schutz | Sperren anhand von Log-Mustern |
| PHP-Schutz zur Laufzeit | Nicht angeboten | Nein | Proactive Defense | Nein |
| Viele Server | Ein Live-Dashboard für alle Server | Pro Server; Cluster-Einstellungen können Sperren teilen | Im Panel jedes Servers verwaltet; ein Dashboard kann mehrere zeigen | Nichts eingebaut |
| Korrekturen | Härtungskorrekturen und geschlossene Ports, geprüft und zurückgenommen, wenn SSH oder eine Website ausfällt | Von Hand | Härtungsfunktionen der Suite | Nicht abgedeckt |
| Automatische Reaktion | AutoMode: sichere Korrekturen selbst, Freigabe für alles Riskante | Sperren durch lfd | Automatisches Sperren und Malware-Bereinigung | Sperren |
| Preis pro Server | Gleich, egal wie viele Konten: 8,90 €, 18,90 € oder 28,90 € im Monat | Kostenlos (GPLv3); ConfigServer hat die Entwicklung am 31. August 2025 eingestellt, cPanel pflegt einen Fork | Nach Zahl der Konten: 12, 25, 35 oder 45 US-Dollar im Monat | Kostenlos (GPLv2) |
Stand Oktober 2026, aus der öffentlichen Dokumentation und den Preisseiten der Hersteller. Preise ändern sich: Prüfe sie, bevor du entscheidest. Die vollständigen Vergleiche: CSF, Imunify360, fail2ban.
Wo Imunify360 stärker ist. Proactive Defense überwacht PHP-Skripte, während sie laufen, was InfraFence nicht tut, und Imunify360 kommt vom CloudLinux-Team und passt eng zu cPanel und CloudLinux, mit Bildschirmen für Hosting-Kunden und automatischer Malware-Bereinigung. Wenn du Shared Hosting verkaufst, behalte es: InfraFence läuft daneben.
Preis und Einstieg
Das WHM-Plugin ist in den bezahlten Tarifen ohne Aufpreis enthalten: Basic 8,90 €, Pro 18,90 € und AutoMode 28,90 € pro Server und Monat, 20 % weniger bei jährlicher Abrechnung, gleich für 1 Konto oder 300. Starter, kostenlos für einen Server, enthält das Plugin nicht. Jedes neue Konto startet mit 14 Tagen AutoMode kostenlos, ohne Karte. Siehe Preise.
- Erstelle dein Konto und füge den Server hinzu: Server › Server hinzufügen gibt dir einen einzeiligen Befehl, den du als root ausführst. Er prüft den Server, bevor er etwas ändert.
- Im Dashboard gibt dir Panel-Plugins › cPanel & WHM den Installationsbefehl für das Plugin: das RPM für AlmaLinux 8, 9 und 10, CloudLinux und Rocky, das .deb für Ubuntu 24.04 oder das Tarball. cPanel & WHM 11.110 oder neuer.
- Öffne WHM » Plugins » InfraFence.
Mehr für Hosting-Teams auf der Hosting-Seite.
Fragen zu InfraFence auf cPanel & WHM
- Muss ich CSF, cPHulk oder Imunify360 entfernen?
- Nein. InfraFence erkennt sie und bleibt in seinen eigenen Firewall-Ketten: Es ändert nie die Dateien von CSF, lässt cPHulk unverändert und lässt Firewall und Web-Firewall von Imunify360 in Ruhe. Jedes sperrt für sich.
- Ändert das Plugin die Konfiguration von cPanel?
- Nein. Das Plugin ändert von sich aus nichts: Jede Aktion läuft über den Agent, der nie die von cPanel verwaltete Konfiguration ändert und unter cPanel keine ModSecurity-Regeln hinzufügt.
- Wer kann das Plugin öffnen?
- Nur root in WHM. Es zeigt alle Konten des Servers, deshalb sehen Reseller und cPanel-Nutzer es nie.
- Was kostet es auf einem Server mit vielen Konten?
- So viel wie auf einem mit einem Konto: 8,90 €, 18,90 € oder 28,90 € pro Server und Monat mit Basic, Pro oder AutoMode, egal wie viele Konten oder Websites. Starter enthält das Plugin nicht.
- Ist es sicher, einen Port im Dashboard zu schließen?
- Geschlossen werden können nur Datenbank- und Admin-Ports wie der MySQL-Port 3306; SSH, 80, 443 und jeder Port eines Webservers nie. Nach der Änderung prüft der Agent SSH und deine Websites und nimmt sie selbst zurück, wenn etwas nicht mehr antwortet.
- Kann ich es ohne Karte testen?
- Ja. Jedes neue Konto startet mit 14 Tagen AutoMode kostenlos, ohne Karte, und AutoMode enthält das WHM-Plugin. Danach wählst du einen Tarif, oder das Konto wechselt zu Starter, das das Plugin nicht enthält.
Bring InfraFence auf deine cPanel-Server
Erstelle dein Konto, füge den Server hinzu und installiere dann das WHM-Plugin aus deinem Dashboard. 14 Tage AutoMode kostenlos, ohne Karte.