
Proteggere un server cPanel & WHM con InfraFence: un caso reale
Ultimo aggiornamento:
Un server cPanel & WHM ospita molti siti insieme, e con loro SSH, gli accessi al pannello, la posta, l'FTP e i database, tutti esposti a internet. La protezione di solito è un mosaico: CSF per il firewall, cPHulk per gli accessi, ModSecurity per il web, uno scanner malware, ognuno con la sua schermata, e niente che mostri il server intero, figuriamoci tutti i server.
InfraFence aggiunge un agent per server e un plugin dentro WHM: root vede il punteggio di sicurezza, gli eventi critici, gli attacchi e da dove arrivano, i ban e i malware trovati senza uscire da WHM, e ogni server sta in un'unica dashboard. Qui sotto, cosa ha fatto su uno dei nostri server cPanel di produzione nelle prime 24 ore.
Un server reale: le prime 24 ore
Un caso reale, anonimizzato: uno dei nostri server cPanel & WHM di produzione, gestito dall'azienda che sviluppa InfraFence, il 24 e 25 ottobre 2026. I numeri sono quelli di questo server, nel nostro caso; un altro server mostrerà numeri diversi.
- Sistema
- AlmaLinux 8.10, cPanel & WHM 138
- Account e siti
- 5 account cPanel, 19 siti
- Già presenti sul server
- cPHulk, fail2ban, ModSecurity e ImunifyAV
- Prime 24 ore
- Circa 285 attacchi, per circa il 98% port scan
- Installazione, in pochi minuti. Prima l'agent, poi il plugin per WHM. L'agent ha trovato cPHulk, fail2ban, ModSecurity e ImunifyAV e ha lavorato accanto a loro: durante l'installazione non è stato riavviato nulla e nessun servizio è stato toccato.
- I primi 10 minuti. Bannati i primi port scanner.
- Il primo controllo. 26 dei 50 controlli di hardening avevano qualcosa da correggere, e il punteggio di sicurezza era 74 su 100, voto C.
- Un evento critico: Database raggiungibile da internet. La porta 3306 di MySQL rispondeva a tutta internet. L'abbiamo chiusa dalla dashboard: la porta è stata chiusa in meno di 2 secondi, poi l'agent ha verificato che SSH e tutti i 19 siti rispondessero ancora, ed era così. Ora l'evento risulta Risolto.
- Una modifica a un file. Il controllo di integrità dei file ha segnalato una modifica a
/root/.ssh/authorized_keys: un amministratore aveva rimosso una vecchia chiave. L'analisi l'ha valutata a basso rischio, chiavi rimosse e non aggiunte, e l'abbiamo segnata come prevista. - Dopo 24 ore. Circa 285 attacchi visti, per circa il 98% port scan, soprattutto da Francia e Canada. A un certo punto gli indirizzi bannati contemporaneamente erano 91.
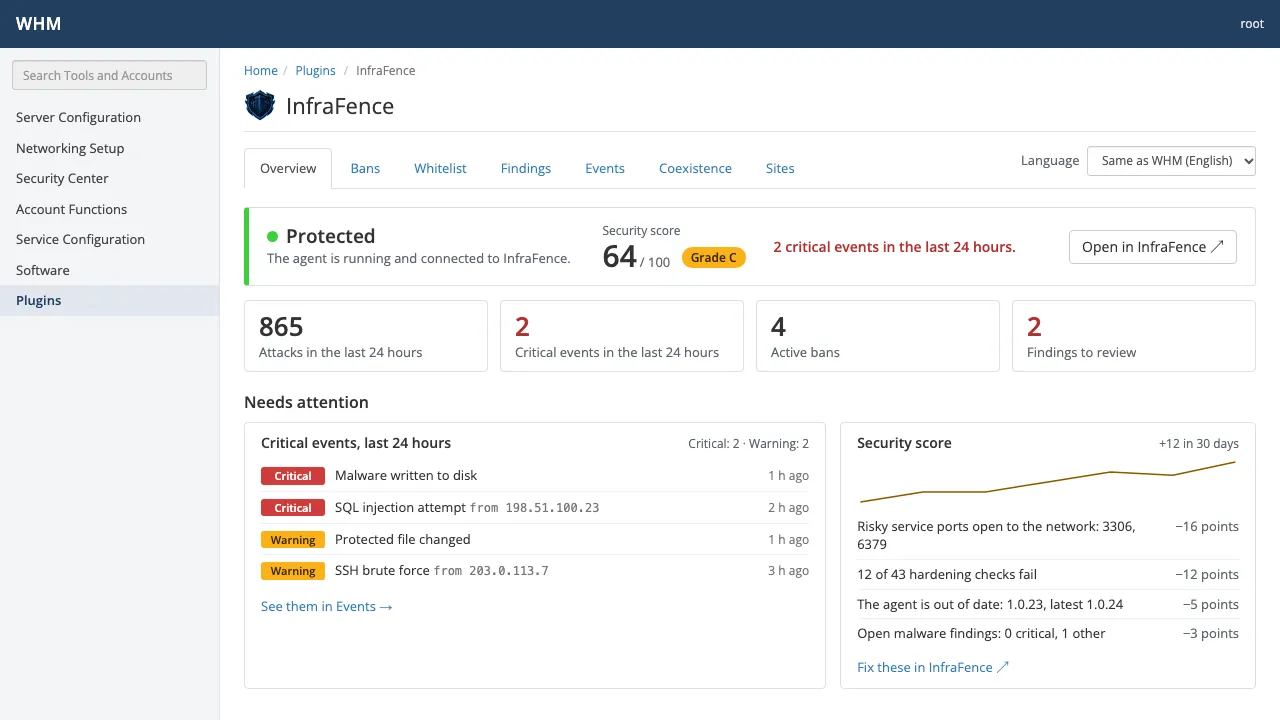
In WHM root vede la stessa giornata nella Panoramica del plugin: il punteggio e il voto, gli eventi critici delle ultime 24 ore, cosa toglie punti al punteggio e una mappa della provenienza degli attacchi. Apri in InfraFence porta alla pagina del server nella dashboard, da dove è stata chiusa la porta.
Cosa vede root in WHM
Il plugin si trova in WHM » Plugins » InfraFence. Le schermate sono generate dal plugin con dati di esempio, non prese dal server qui sopra.
Ban
Ogni indirizzo bannato con motivo e origine. Lo sblocchi solo su questo server, oppure lo aggiungi alla whitelist.
cPanel & WHM · Ban 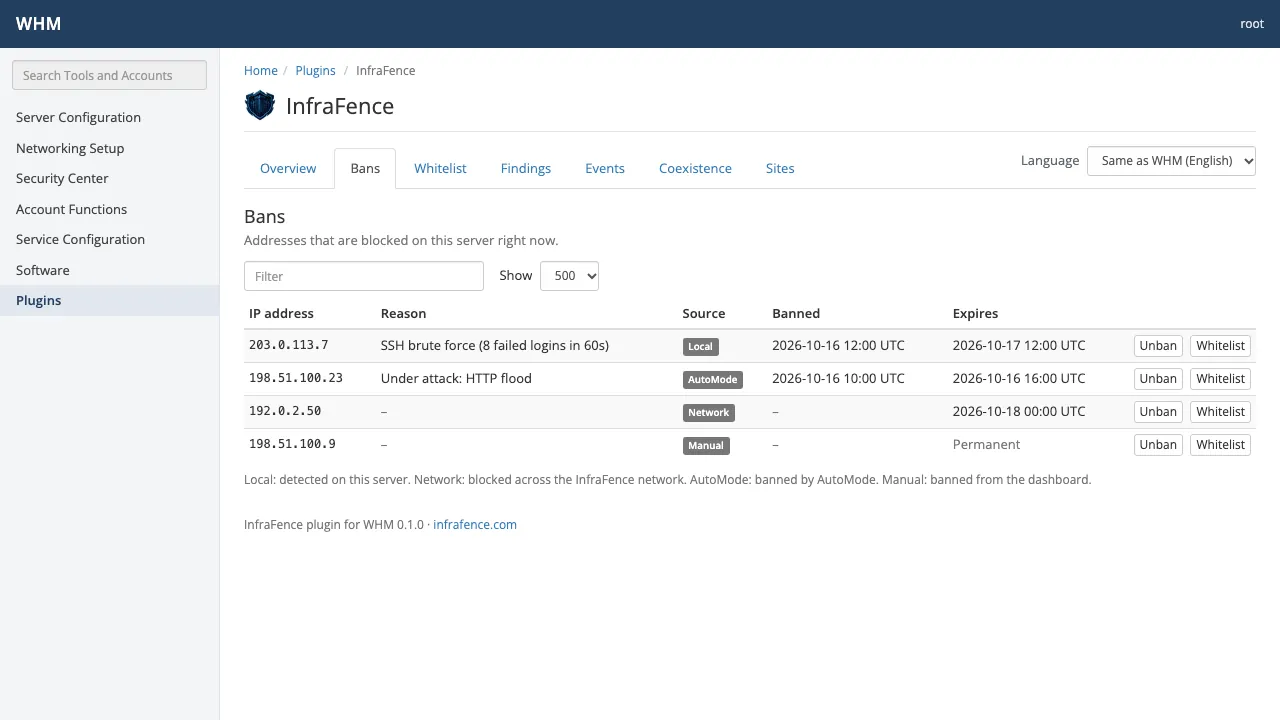
Eventi
Gli eventi di sicurezza recenti: cosa è successo, quanto è grave e da dove arriva.
cPanel & WHM · Eventi 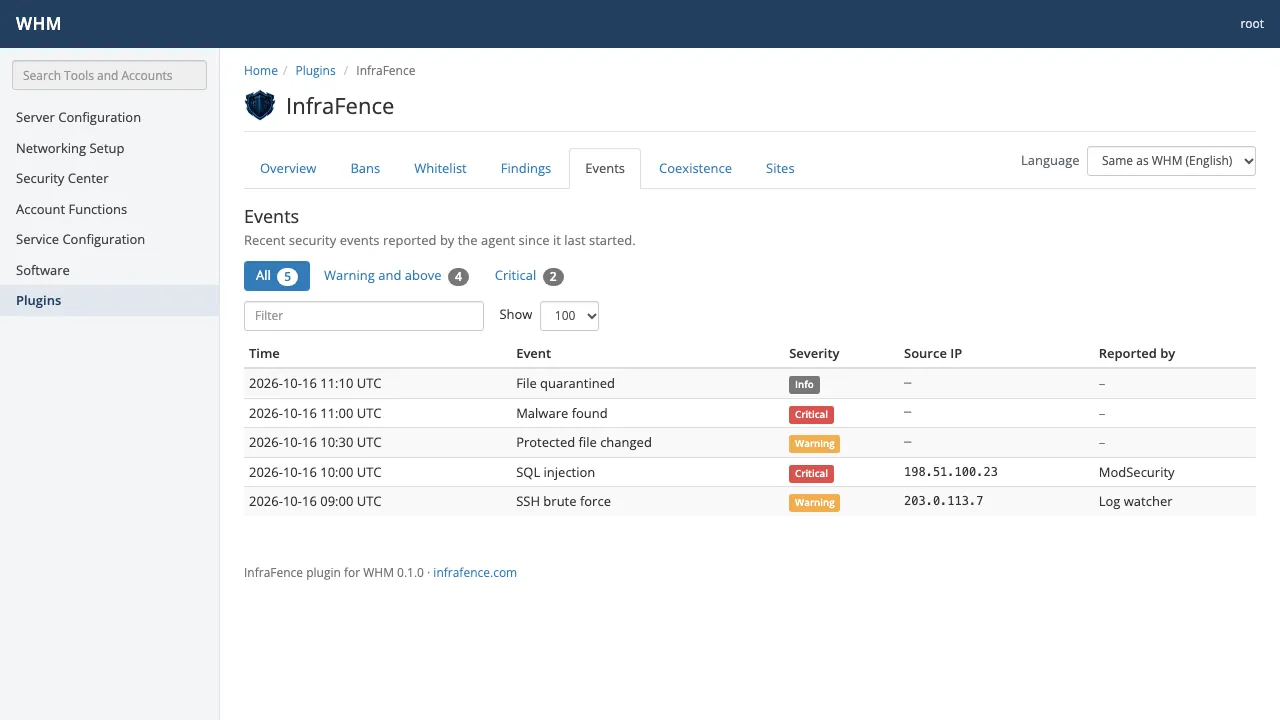
Rilevamenti
Malware e modifiche all'integrità dei file trovati sul server, con gravità e stato.
cPanel & WHM · Rilevamenti 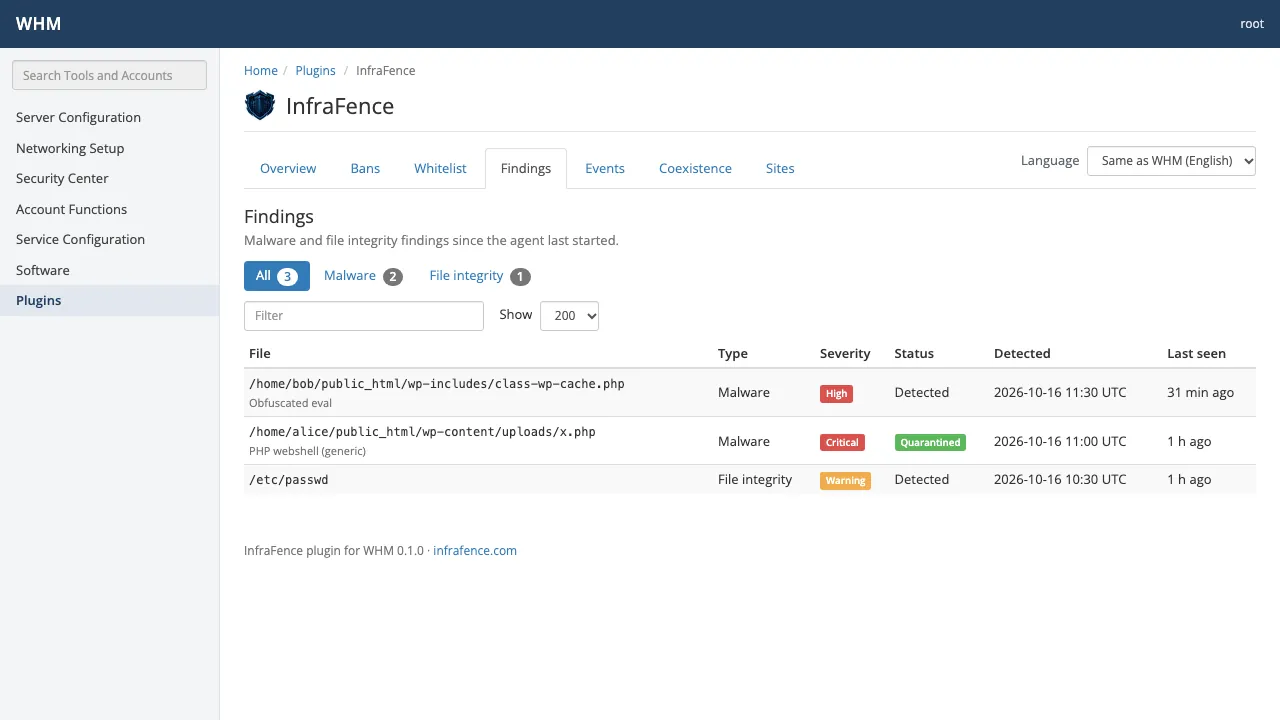
Siti e domini
Domini e document root di ogni account, se la scansione malware programmata li copre, e Scansiona ora per un singolo sito.
cPanel & WHM · Siti e domini 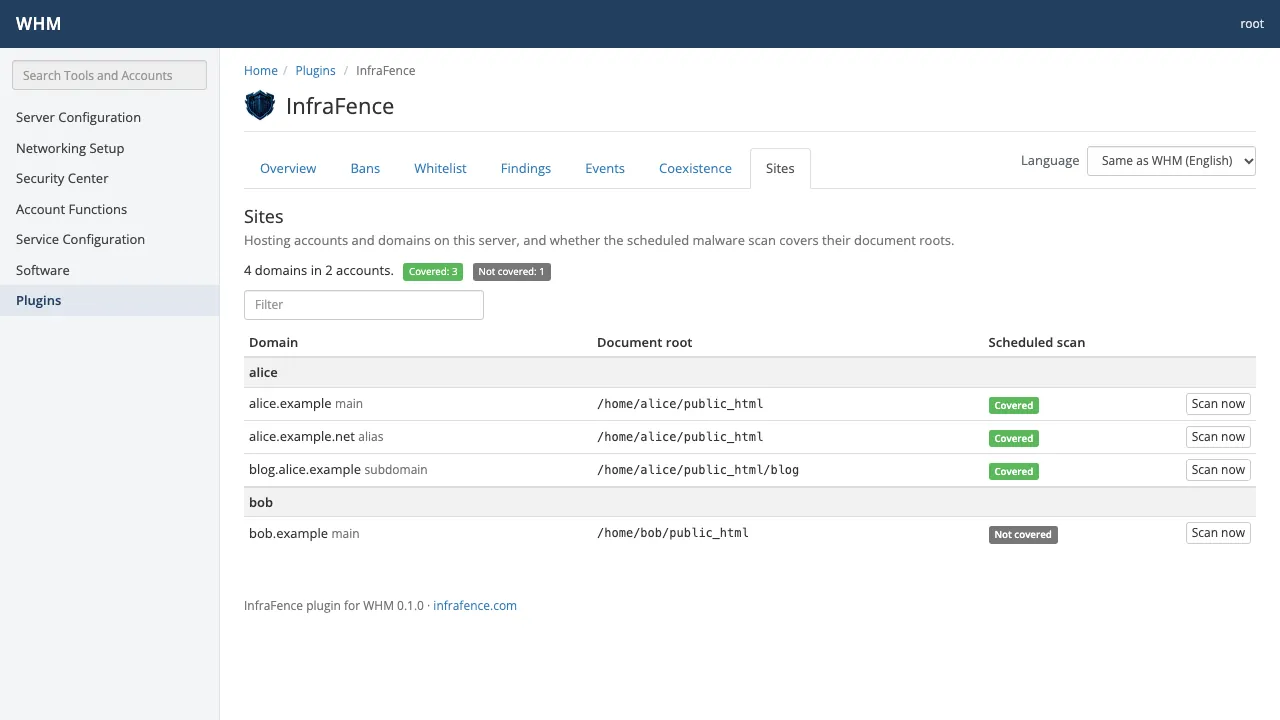
Coesistenza
Gli altri strumenti di sicurezza trovati sul server, e cosa fa InfraFence accanto a ciascuno.
cPanel & WHM · Coesistenza 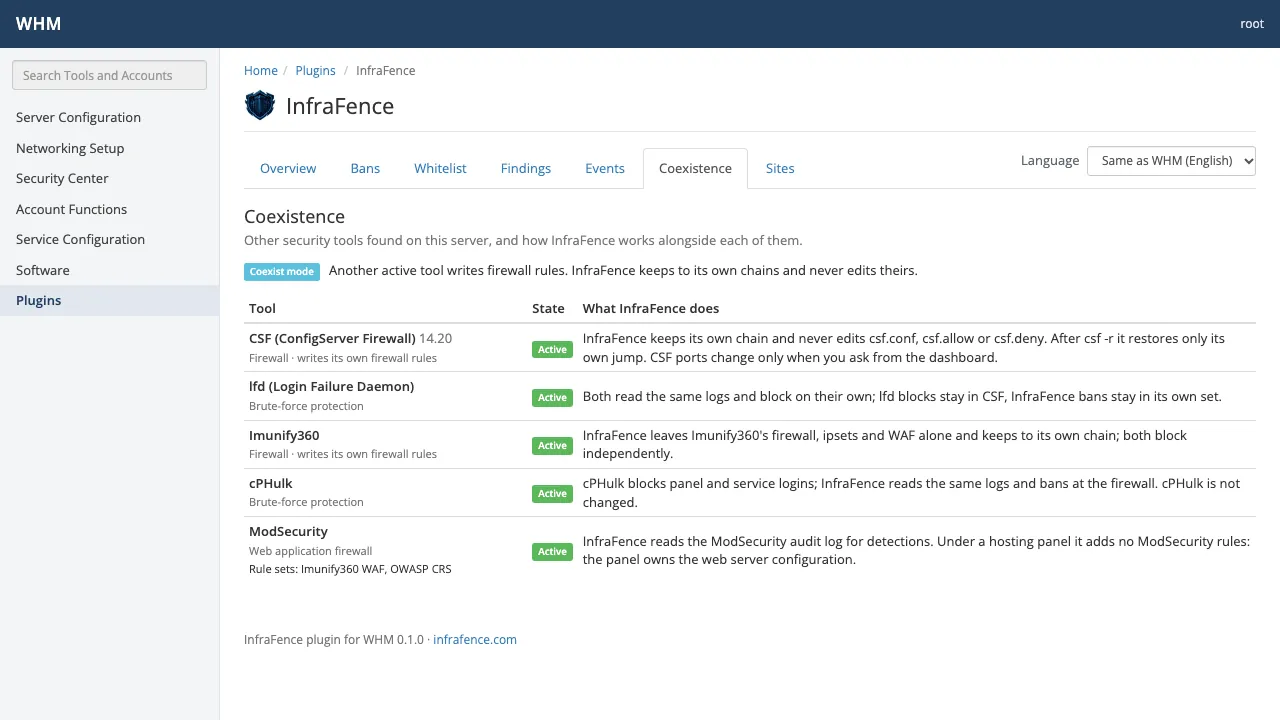
Ogni schermata e le sue opzioni sono nella guida al plugin per WHM; la pagina dell'integrazione cPanel & WHM spiega come il plugin parla con l'agent.
Accanto a CSF, cPHulk e Imunify, senza toccare cPanel
- La configurazione di cPanel resta di cPanel. L'agent usa solo le sue catene del firewall. Non modifica mai
csf.conf,csf.allowocsf.deny, sotto cPanel non aggiunge regole ModSecurity, lascia cPHulk com'è e non tocca il firewall, i set di indirizzi e il web firewall di Imunify360. - Solo root. Il plugin mostra tutti gli account del server, quindi lo vede solo root. Reseller e utenti cPanel mai.
- Nessuna credenziale nel pannello. Il plugin non salva chiavi né token di InfraFence: interroga l'agent sullo stesso server, tramite un socket locale che solo root può aprire.
- Ogni modifica confermata e registrata. Sban, whitelist e scansione chiedono conferma, e ognuna arriva alla dashboard come evento con il nome dell'utente WHM.
- Modifiche verificate, o annullate. Quando si chiude una porta o si applica una correzione, l'agent controlla dopo SSH e i siti, e se qualcosa non risponde più annulla da solo la modifica.
I dettagli per ogni strumento sono in Coesistenza.
InfraFence, CSF, Imunify360 e fail2ban
InfraFence non è l'unico prodotto di sicurezza dentro WHM: Imunify360 ha un'integrazione completa con WHM, CSF ha la sua pagina in WHM, e anche BitNinja e CrowdSec hanno un plugin per WHM. Strumenti Linux generici come fail2ban, Wazuh o OSSEC non hanno un plugin per WHM. Quello che porta InfraFence è una visione completa della sicurezza dentro WHM e un'unica dashboard per tutti i tuoi server, con un prezzo fisso per server.
| InfraFence | CSF | Imunify360 | fail2ban | |
|---|---|---|---|---|
| Dentro WHM | Plugin per root: punteggio, eventi critici, mappa degli attacchi, ban, malware, scansione per sito, coesistenza | La pagina di configurazione del suo firewall | Integrazione completa, con schermate anche per gli utenti cPanel | Nessun plugin per WHM |
| Cosa copre | Brute force, web firewall, bot, malware, integrità dei file, traffico in uscita e DNS, hardening | Firewall, e accessi falliti tramite lfd | Firewall, web firewall, scanner malware con pulizia, protezione PHP | Ban dai pattern nei log |
| Protezione PHP in esecuzione | Non offerta | No | Proactive Defense | No |
| Più server | Un'unica dashboard in tempo reale per tutti i server | Per server; le impostazioni di cluster possono condividere i blocchi | Gestito nel pannello di ogni server; una dashboard può mostrarne diversi | Niente di integrato |
| Correzioni | Correzioni di hardening e porte chiuse, verificate e annullate se SSH o un sito si rompono | A mano | Funzioni di hardening della suite | Non coperte |
| Risposta automatica | AutoMode: correzioni sicure da sola, approvazione per tutto ciò che è rischioso | Blocchi di lfd | Blocco automatico e pulizia dei malware | Ban |
| Prezzo per server | Uguale con qualsiasi numero di account: 8,90 €, 18,90 € o 28,90 € al mese | Gratuito (GPLv3); ConfigServer ha smesso di svilupparlo il 31 agosto 2025, cPanel ne mantiene un fork | In base al numero di account: 12 $, 25 $, 35 $ o 45 $ al mese | Gratuito (GPLv2) |
Dati a ottobre 2026, dalla documentazione pubblica e dalle pagine prezzi dei produttori. I prezzi cambiano: verificali prima di decidere. I confronti completi: CSF, Imunify360, fail2ban.
Dove Imunify360 è più forte. Proactive Defense controlla gli script PHP mentre girano, cosa che InfraFence non fa, e Imunify360 è sviluppato dal team di CloudLinux e si integra strettamente con cPanel e CloudLinux, con schermate per i clienti dell'hosting e pulizia automatica dei malware. Se vendi hosting condiviso, tienilo: InfraFence gira accanto.
Prezzo e come iniziare
Il plugin per WHM è incluso nei piani a pagamento, senza costi aggiuntivi: Basic 8,90 €, Pro 18,90 € e AutoMode 28,90 € per server al mese, il 20% in meno con fatturazione annuale, lo stesso per 1 account o per 300. Starter, gratuito per un server, non include il plugin. Ogni nuovo account parte con 14 giorni di AutoMode gratis, senza carta. Vedi i Prezzi.
- Crea il tuo account e aggiungi il server: Server › Aggiungi server ti dà un comando di una riga da eseguire come root. Controlla il server prima di cambiare qualsiasi cosa.
- Nella dashboard, Plugin dei pannelli › cPanel & WHM ti dà il comando di installazione del plugin: l'RPM per AlmaLinux 8, 9 e 10, CloudLinux e Rocky, il .deb per Ubuntu 24.04, o il tarball. cPanel & WHM 11.110 o successivo.
- Apri WHM » Plugins » InfraFence.
Altro per i team di hosting nella pagina hosting.
Domande su InfraFence con cPanel & WHM
- Devo togliere CSF, cPHulk o Imunify360?
- No. InfraFence li rileva e usa solo le sue catene del firewall: non modifica mai i file di CSF, lascia cPHulk com'è e non tocca il firewall e il web firewall di Imunify360. Ognuno blocca per conto suo.
- Il plugin cambia la configurazione di cPanel?
- No. Il plugin da solo non cambia nulla: ogni azione passa dall'agent, che non modifica mai la configurazione gestita da cPanel e, sotto cPanel, non aggiunge regole ModSecurity.
- Chi può aprire il plugin?
- Solo root in WHM. Mostra tutti gli account del server, quindi reseller e utenti cPanel non lo vedono mai.
- Quanto costa su un server con molti account?
- Come su un server con uno solo: 8,90 €, 18,90 € o 28,90 € per server al mese con Basic, Pro o AutoMode, qualunque sia il numero di account o di siti. Starter non include il plugin.
- Chiudere una porta dalla dashboard è sicuro?
- Si possono chiudere solo porte di database e di amministrazione, come la 3306 di MySQL; SSH, 80, 443 e ogni porta usata da un web server mai. Dopo la modifica l'agent controlla SSH e i siti, e la annulla da solo se qualcosa non risponde più.
- Posso provarlo senza carta?
- Sì. Ogni nuovo account parte con 14 giorni di AutoMode gratis, senza carta, e AutoMode include il plugin per WHM. Poi scegli un piano, oppure l'account passa a Starter, che non include il plugin.
Porta InfraFence sui tuoi server cPanel
Crea il tuo account, aggiungi il server, poi installa il plugin per WHM dalla tua dashboard. 14 giorni di AutoMode gratis, senza carta.