
InfraFence dentro cPanel & WHM
Ultimo aggiornamento:
Il plugin InfraFence per WHM mostra cosa sta facendo l'agente InfraFence su un server cPanel e permette a root di intervenire senza uscire da WHM: il punteggio di sicurezza e gli attacchi del giorno, ban, whitelist, malware trovati, eventi di sicurezza, gli altri strumenti di sicurezza presenti sul server e la scansione malware di un singolo sito.
È incluso nei piani Basic, Pro e AutoMode: crea il tuo account, aggiungi il server e la dashboard ti dà il comando per installare il plugin.
Per vederlo all'opera, leggi cosa ha fatto su uno dei nostri server cPanel di produzione nelle prime 24 ore.
Come funziona
Il plugin è un'interfaccia leggera sopra l'agente che gira già sul server. Ogni schermata esegue un comando come root, infrafence-agent panel <comando> --json, e ne mostra la risposta. Il comando parla con l'agente attraverso un socket locale che solo root può aprire.
- Nessuna credenziale in WHM. Il plugin non conserva chiavi o token di InfraFence. Apri in InfraFence è un semplice link alla pagina del server nella dashboard, dove accedi come sempre, con l'autenticazione a due fattori.
- Non tocca il sistema. Il plugin non modifica mai da solo il firewall, ModSecurity o altri strumenti. Ogni modifica passa dall'agente, che resta nelle sue catene di firewall.
- Ogni modifica viene registrata. L'agente riporta alla dashboard ogni sblocco, aggiunta alla whitelist e scansione come evento, con il nome dell'utente WHM che l'ha fatta.
Le schermate
Sette schermate in WHM » Plugins » InfraFence. Le immagini qui sotto sono generate dal plugin con dati di esempio.
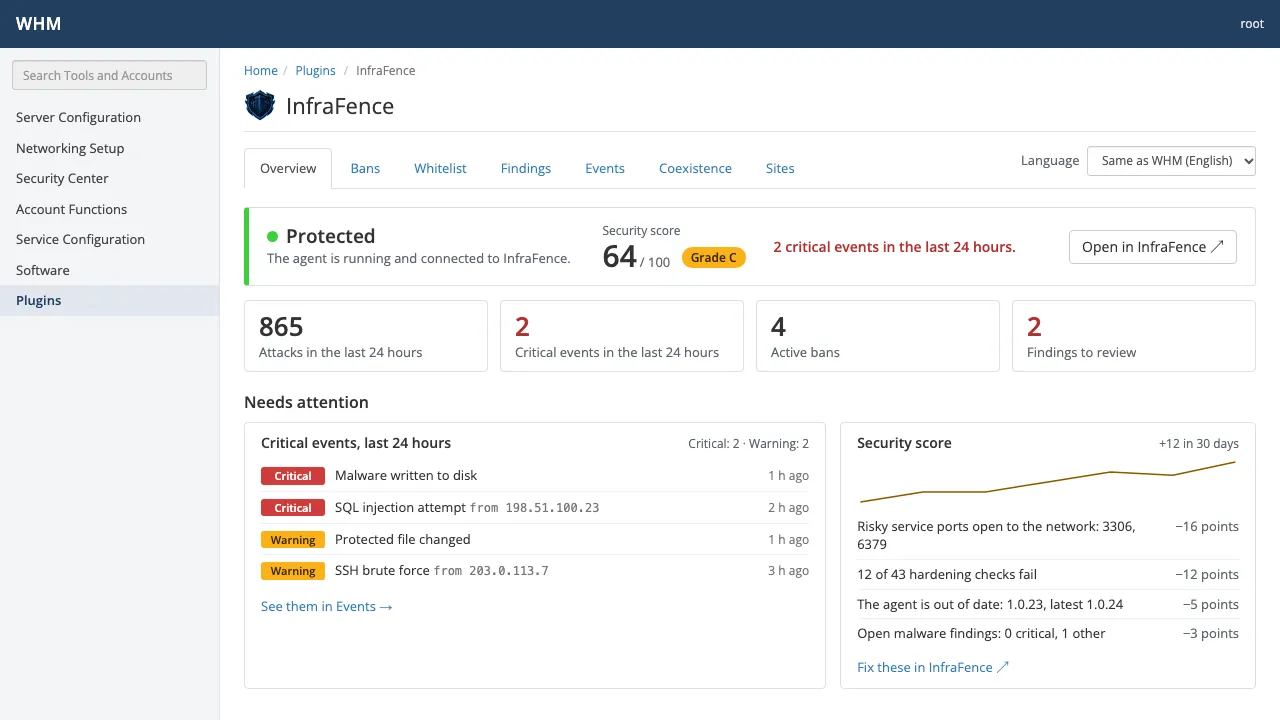
Panoramica
Stato della protezione e punteggio di sicurezza, gli eventi critici delle ultime 24 ore, da dove sono arrivati gli attacchi e i dettagli tecnici, con il link al server nella dashboard InfraFence.
cPanel & WHM · Panoramica Ban
Ogni indirizzo bannato con motivo e origine. Lo sblocchi solo su questo server, oppure lo aggiungi alla whitelist.
cPanel & WHM · Ban 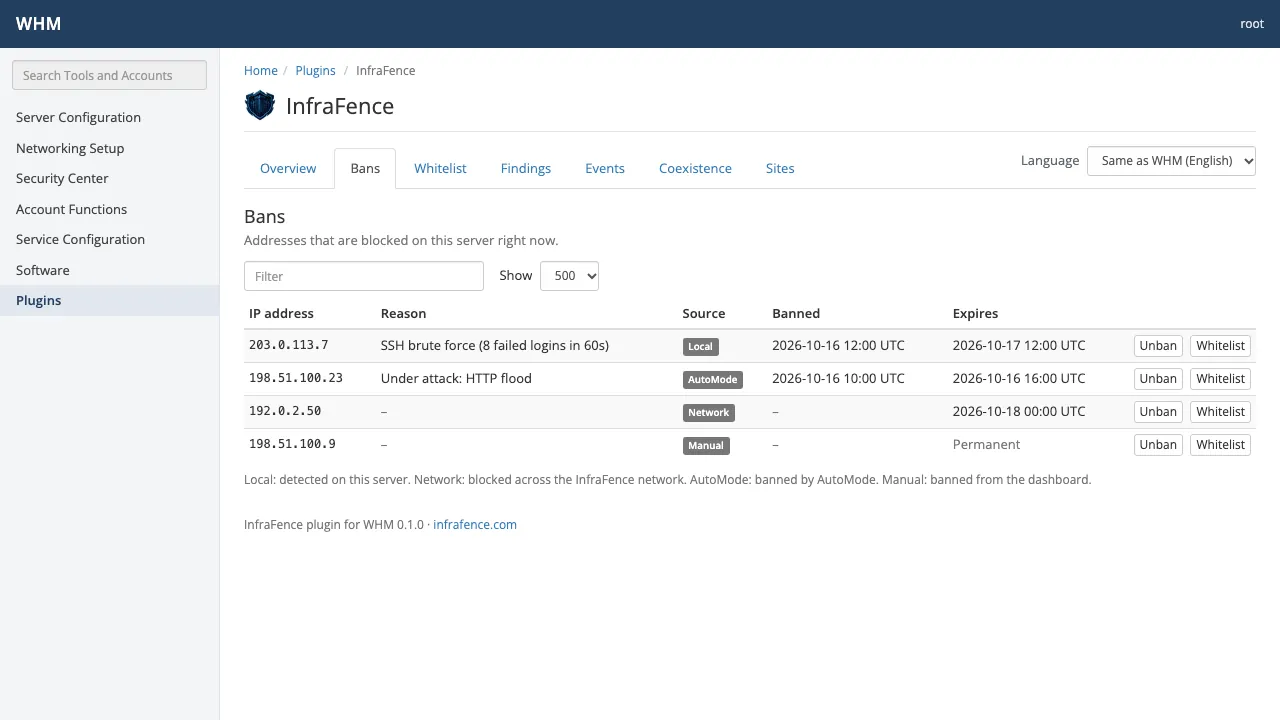
Whitelist
Gli indirizzi che non vengono mai bannati: quelli aggiunti dal pannello e quelli della tua organizzazione presi dalla dashboard.
cPanel & WHM · Whitelist 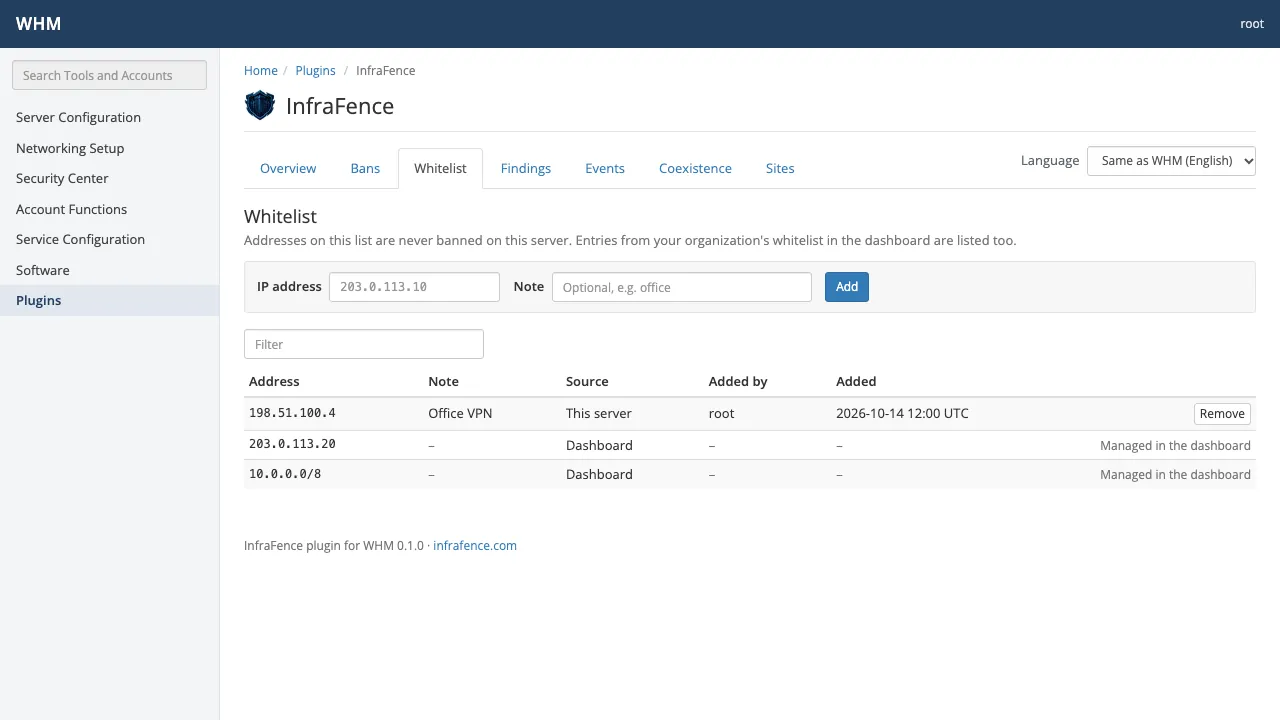
Rilevamenti
Malware e modifiche all'integrità dei file trovati sul server, con gravità e stato.
cPanel & WHM · Rilevamenti 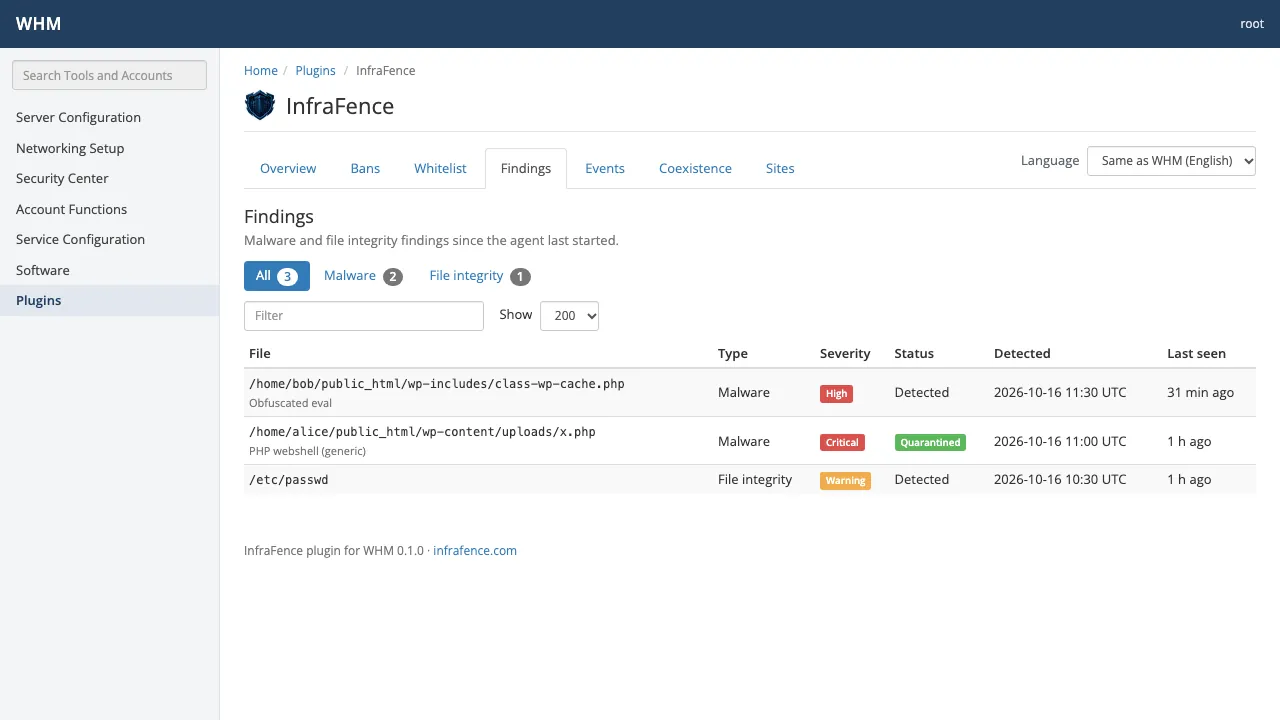
Eventi
Gli eventi di sicurezza recenti: cosa è successo, quanto è grave e da dove arriva.
cPanel & WHM · Eventi 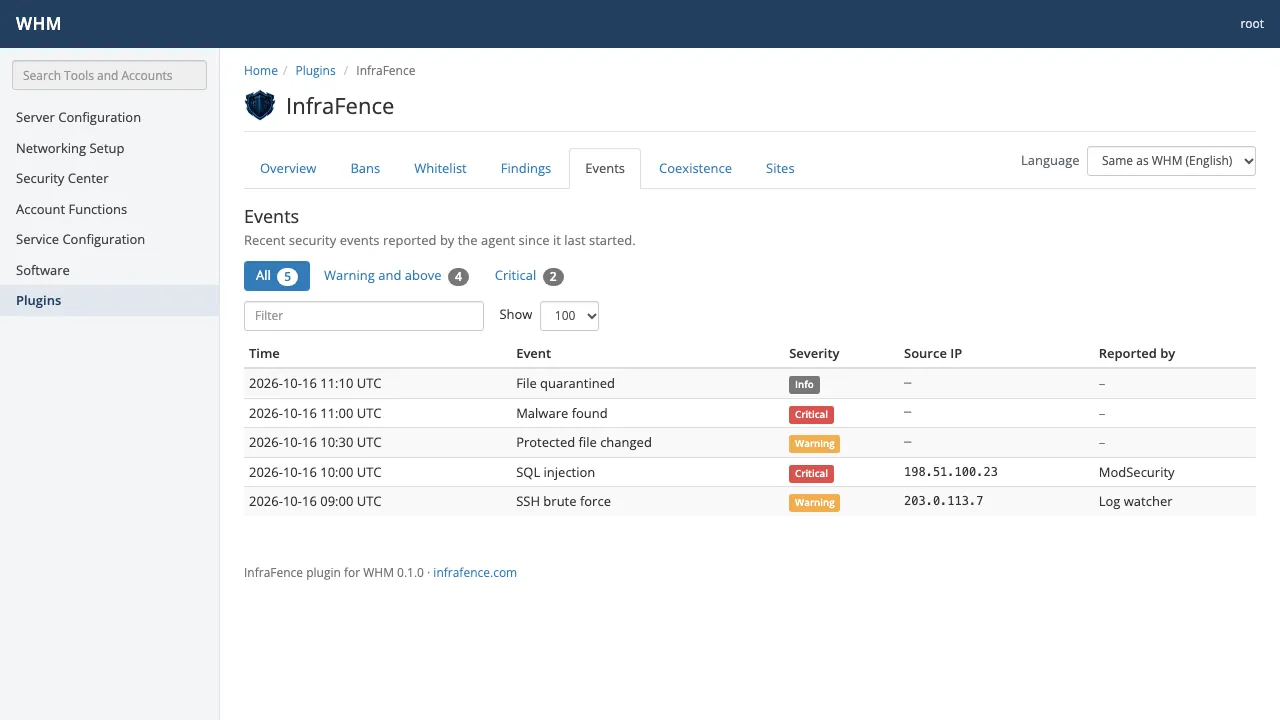
Coesistenza
Gli altri strumenti di sicurezza trovati sul server, e cosa fa InfraFence accanto a ciascuno.
cPanel & WHM · Coesistenza 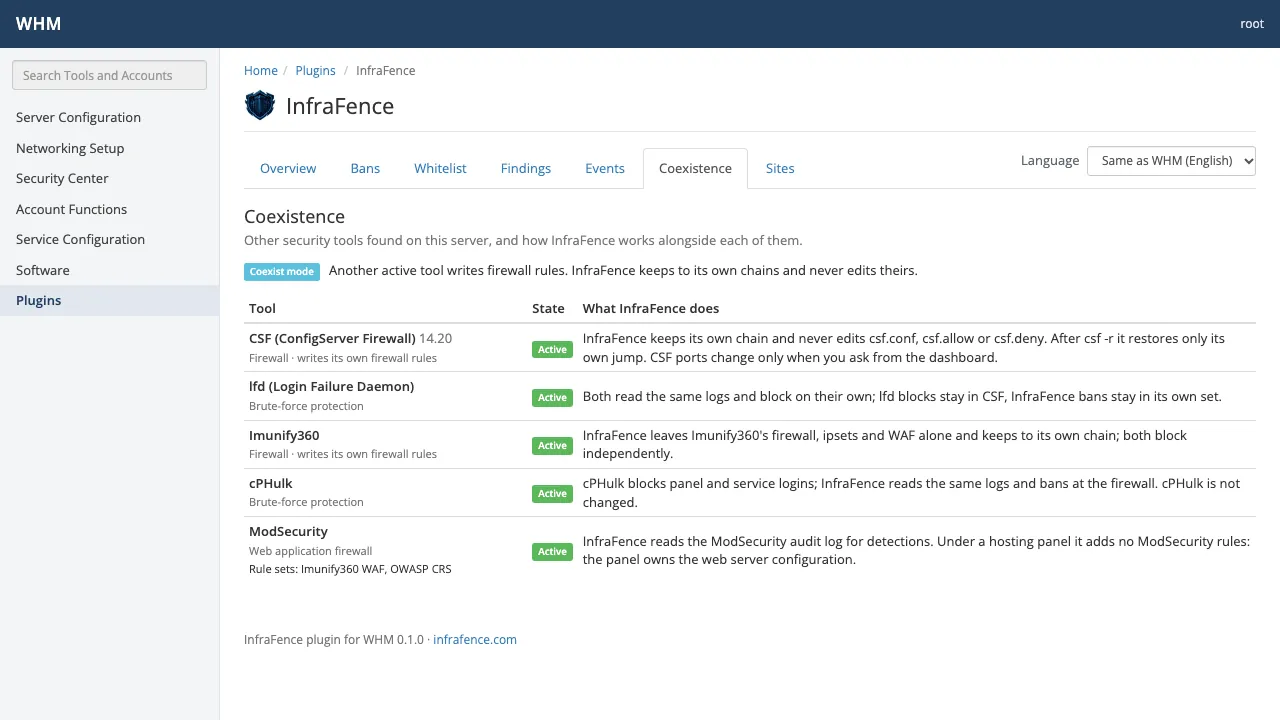
Siti e domini
Domini e document root di ogni account, se la scansione malware programmata li copre, e Scansiona ora per un singolo sito.
cPanel & WHM · Siti e domini 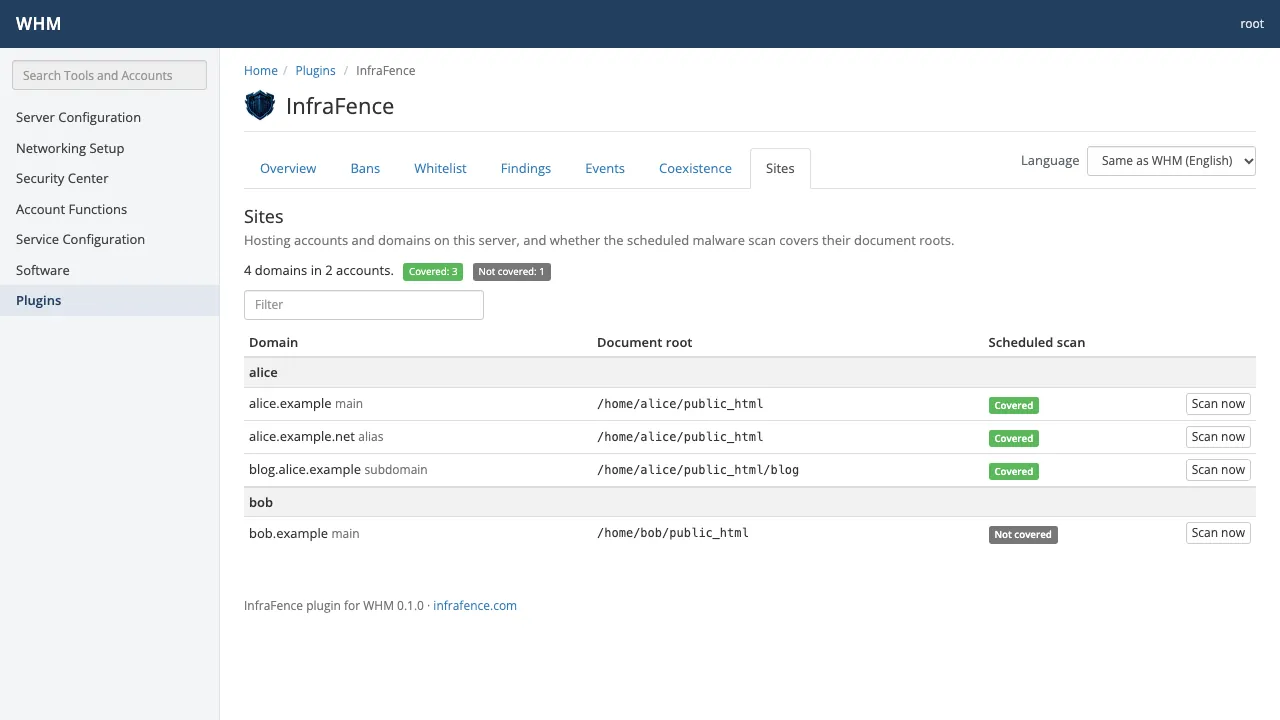
Se l'agente non è installato, il plugin spiega invece come aggiungere il server nella dashboard InfraFence.
Solo per root
Le risposte dell'agente riguardano tutto il server, compresi tutti gli account, quindi il plugin è solo per root. È registrato con acls=all e a ogni richiesta il plugin verifica di nuovo che l'utente WHM abbia i permessi di root. Reseller e utenti cPanel non lo vedono mai.
- Sblocco, aggiunta alla whitelist, rimozione e scansione mostrano sempre prima una pagina di conferma, e partono solo con un POST che porta il token di sicurezza della sessione WHM. Una richiesta da un altro sito viene rifiutata.
- Gli indirizzi vengono validati prima di eseguire il comando, e una scansione accetta solo una document root che l'agente stesso ha indicato come scansionabile: dentro la home dell'account e di sua proprietà.
- L'agente viene avviato da un elenco di argomenti, mai attraverso una shell, con un ambiente pulito e un limite di tempo. Il plugin lo esegue solo se il binario e ogni cartella sopra di esso appartengono a root e nessun altro può scriverci.
- Uno sblocco da WHM toglie il ban solo su questo server, per al massimo 30 giorni. Il ban resta nella dashboard e sugli altri server, e il plugin lo dice prima e dopo.
Insieme a CSF, Imunify360 e cPHulk
I server cPanel raramente partono puliti. L'agente rileva gli strumenti di sicurezza già presenti e la schermata Coesistenza mostra cosa fa InfraFence accanto a ciascuno:
| Strumento | Cosa fa InfraFence |
|---|---|
| CSF | Resta nella sua catena e non modifica mai csf.conf, csf.allow o csf.deny. Dopo csf -r ripristina solo il proprio salto. Le porte di CSF cambiano solo quando lo chiedi dalla dashboard. |
| lfd | Leggono gli stessi log e bloccano ciascuno per conto suo: i blocchi di lfd restano in CSF, i ban di InfraFence nel suo set. |
| Imunify360 | Lascia stare firewall, ipset e WAF di Imunify360 e resta nella sua catena. Bloccano in modo indipendente. |
| cPHulk | cPHulk blocca gli accessi al pannello e ai servizi; InfraFence legge gli stessi log e banna a livello di firewall. cPHulk non viene modificato. |
| ModSecurity | InfraFence legge l'audit log di ModSecurity per i rilevamenti. Sotto cPanel non aggiunge regole ModSecurity: la configurazione del web server è del pannello. |
Riconosce anche fail2ban, CrowdSec, BitNinja, Monarx, firewalld e ufw. È il modo in cui l'agente è progettato e testato; non è una certificazione di questi produttori.
Installazione
- Crea il tuo account InfraFence e installa l'agente sul server: nella dashboard, Server › Aggiungi server, poi esegui il comando di installazione come root.
- Nella dashboard apri Plugin dei pannelli › cPanel & WHM e copia il comando di installazione per il sistema del server: l'RPM per AlmaLinux 8, 9 e 10, CloudLinux e Rocky, il .deb per Ubuntu 24.04 oppure il tarball.
- Eseguilo sul server come root. Scarica il pacchetto, lo verifica con i checksum della release e lo installa. L'installer controlla prima il server: se un controllo fallisce non viene cambiato niente, e nessun servizio viene riavviato.
Per rimuoverlo: /usr/local/share/infrafence-whm/uninstall.sh dopo un'installazione dal tarball, oppure dnf remove infrafence-whm o apt remove infrafence-whm. La disinstallazione rimuove solo il plugin, mai l'agente.
Il plugin è incluso in Basic, Pro e AutoMode: paghi per server, come senza il plugin. Starter non lo include, e se il pagamento si interrompe il plugin non mostra dati finché il piano non è di nuovo attivo. Requisiti: cPanel & WHM 11.110 o successivo.
Codice sorgente
Il plugin è source-available con licenza BSL 1.1, come l'agente: leggi il suo codice su GitHub prima che arrivi su un server. I testi seguono la lingua dell'utente WHM: inglese, italiano, spagnolo, francese, tedesco o portoghese.
L'estensione per Plesk è in sviluppo: scrivi a info@infrafence.com se vuoi provarla. La pagina hosting ha i dettagli.
Provalo gratis su 1 server
Starter protegge completamente un server, gratis e senza carta di credito.
- 01
Crea un account gratuito, poi apri Server › Aggiungi server per ottenere il token di installazione. È valido per un'ora.
Crea il token - 02
Poi esegui questo comando come root sul server:
curl -fsSL https://github.com/infrafence/infrafence-agent/releases/latest/download/install.sh | sudo bash -s -- --token <TOKEN>